Pular para o conteúdo principal
Uma auditoria pesquisa um conjunto selecionado de sessões em busca de uma meta de falha declarada. Ela combina evidências de trace, resultados de avaliação, acionamentos de políticas e contexto de referência para produzir descobertas sobre as quais você pode agir.
Veja como uma auditoria percorre o caminho desde uma execução agendada até falhas respaldadas por evidências que você pode corrigir.

Abrir auditorias

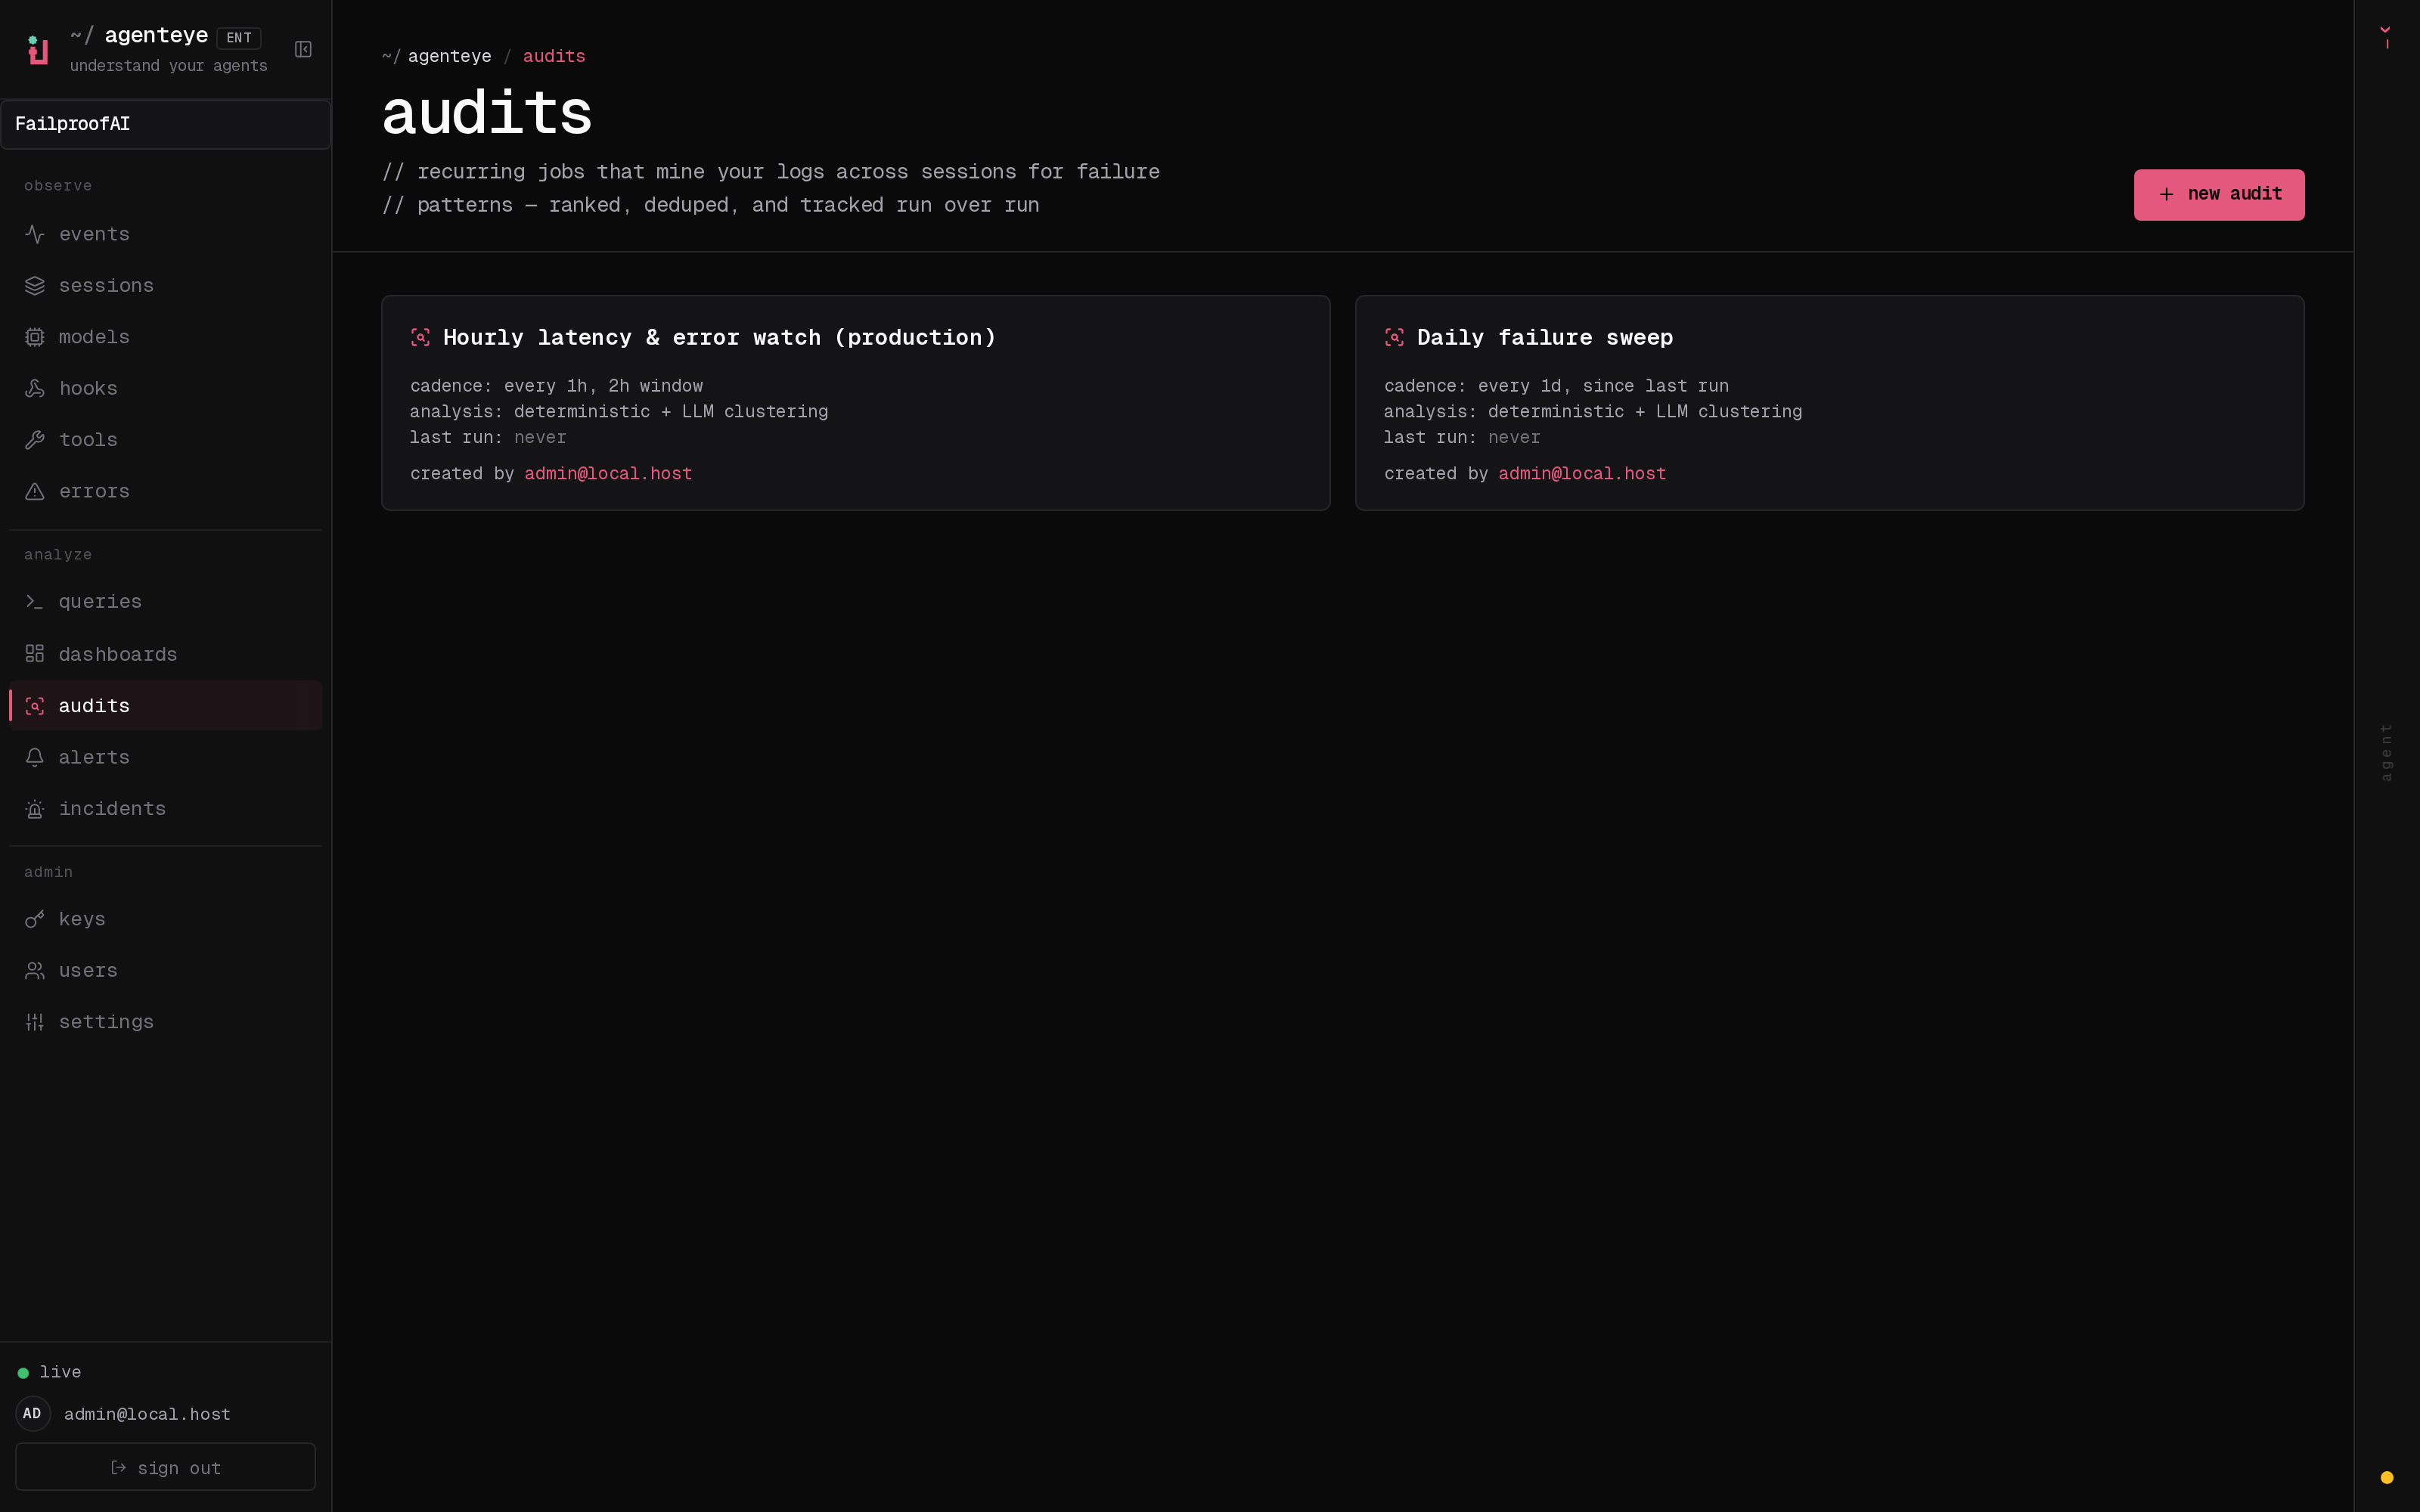
Acesse Analyze → Audits. A página exibe o estado agendado, descobertas em aberto, última execução, próxima execução, cadência e se a auditoria possui um briefing ou páginas de referência. Selecione um card para acessar as configurações e o histórico de execuções; selecione new audit para criar uma nova.A página de Audits exibindo auditorias recorrentes com seu agendamento, sensibilidade e estado de execução.
Use uma auditoria quando precisar responder a uma pergunta em nível populacional, como:
  • Onde os agentes abandonam tarefas sem escalar?
  • Quais falhas de ferramentas levam a novas tentativas ineficazes?
  • Os agentes estão acessando dados fora do fluxo de trabalho pretendido?
  • O que mudou após uma atualização de modelo, prompt ou ferramenta?

Fluxo de resposta de auditoria

Uma descoberta deve nomear o modo de falha e apontar para a evidência. Uma issue é responsável pela remediação. Uma política previne um padrão de ação conhecido; um alerta detecta recorrência quando a prevenção não é possível ou necessita monitoramento.

Configurar uma auditoria

Defina o objetivo, a população e o contexto de referência antes da primeira execução.

Adicionar contexto de agente

Especifique o que cada agente deve produzir e o que ele nunca deve fazer.