

Executar e inspecionar
- Dashboard
- CLI
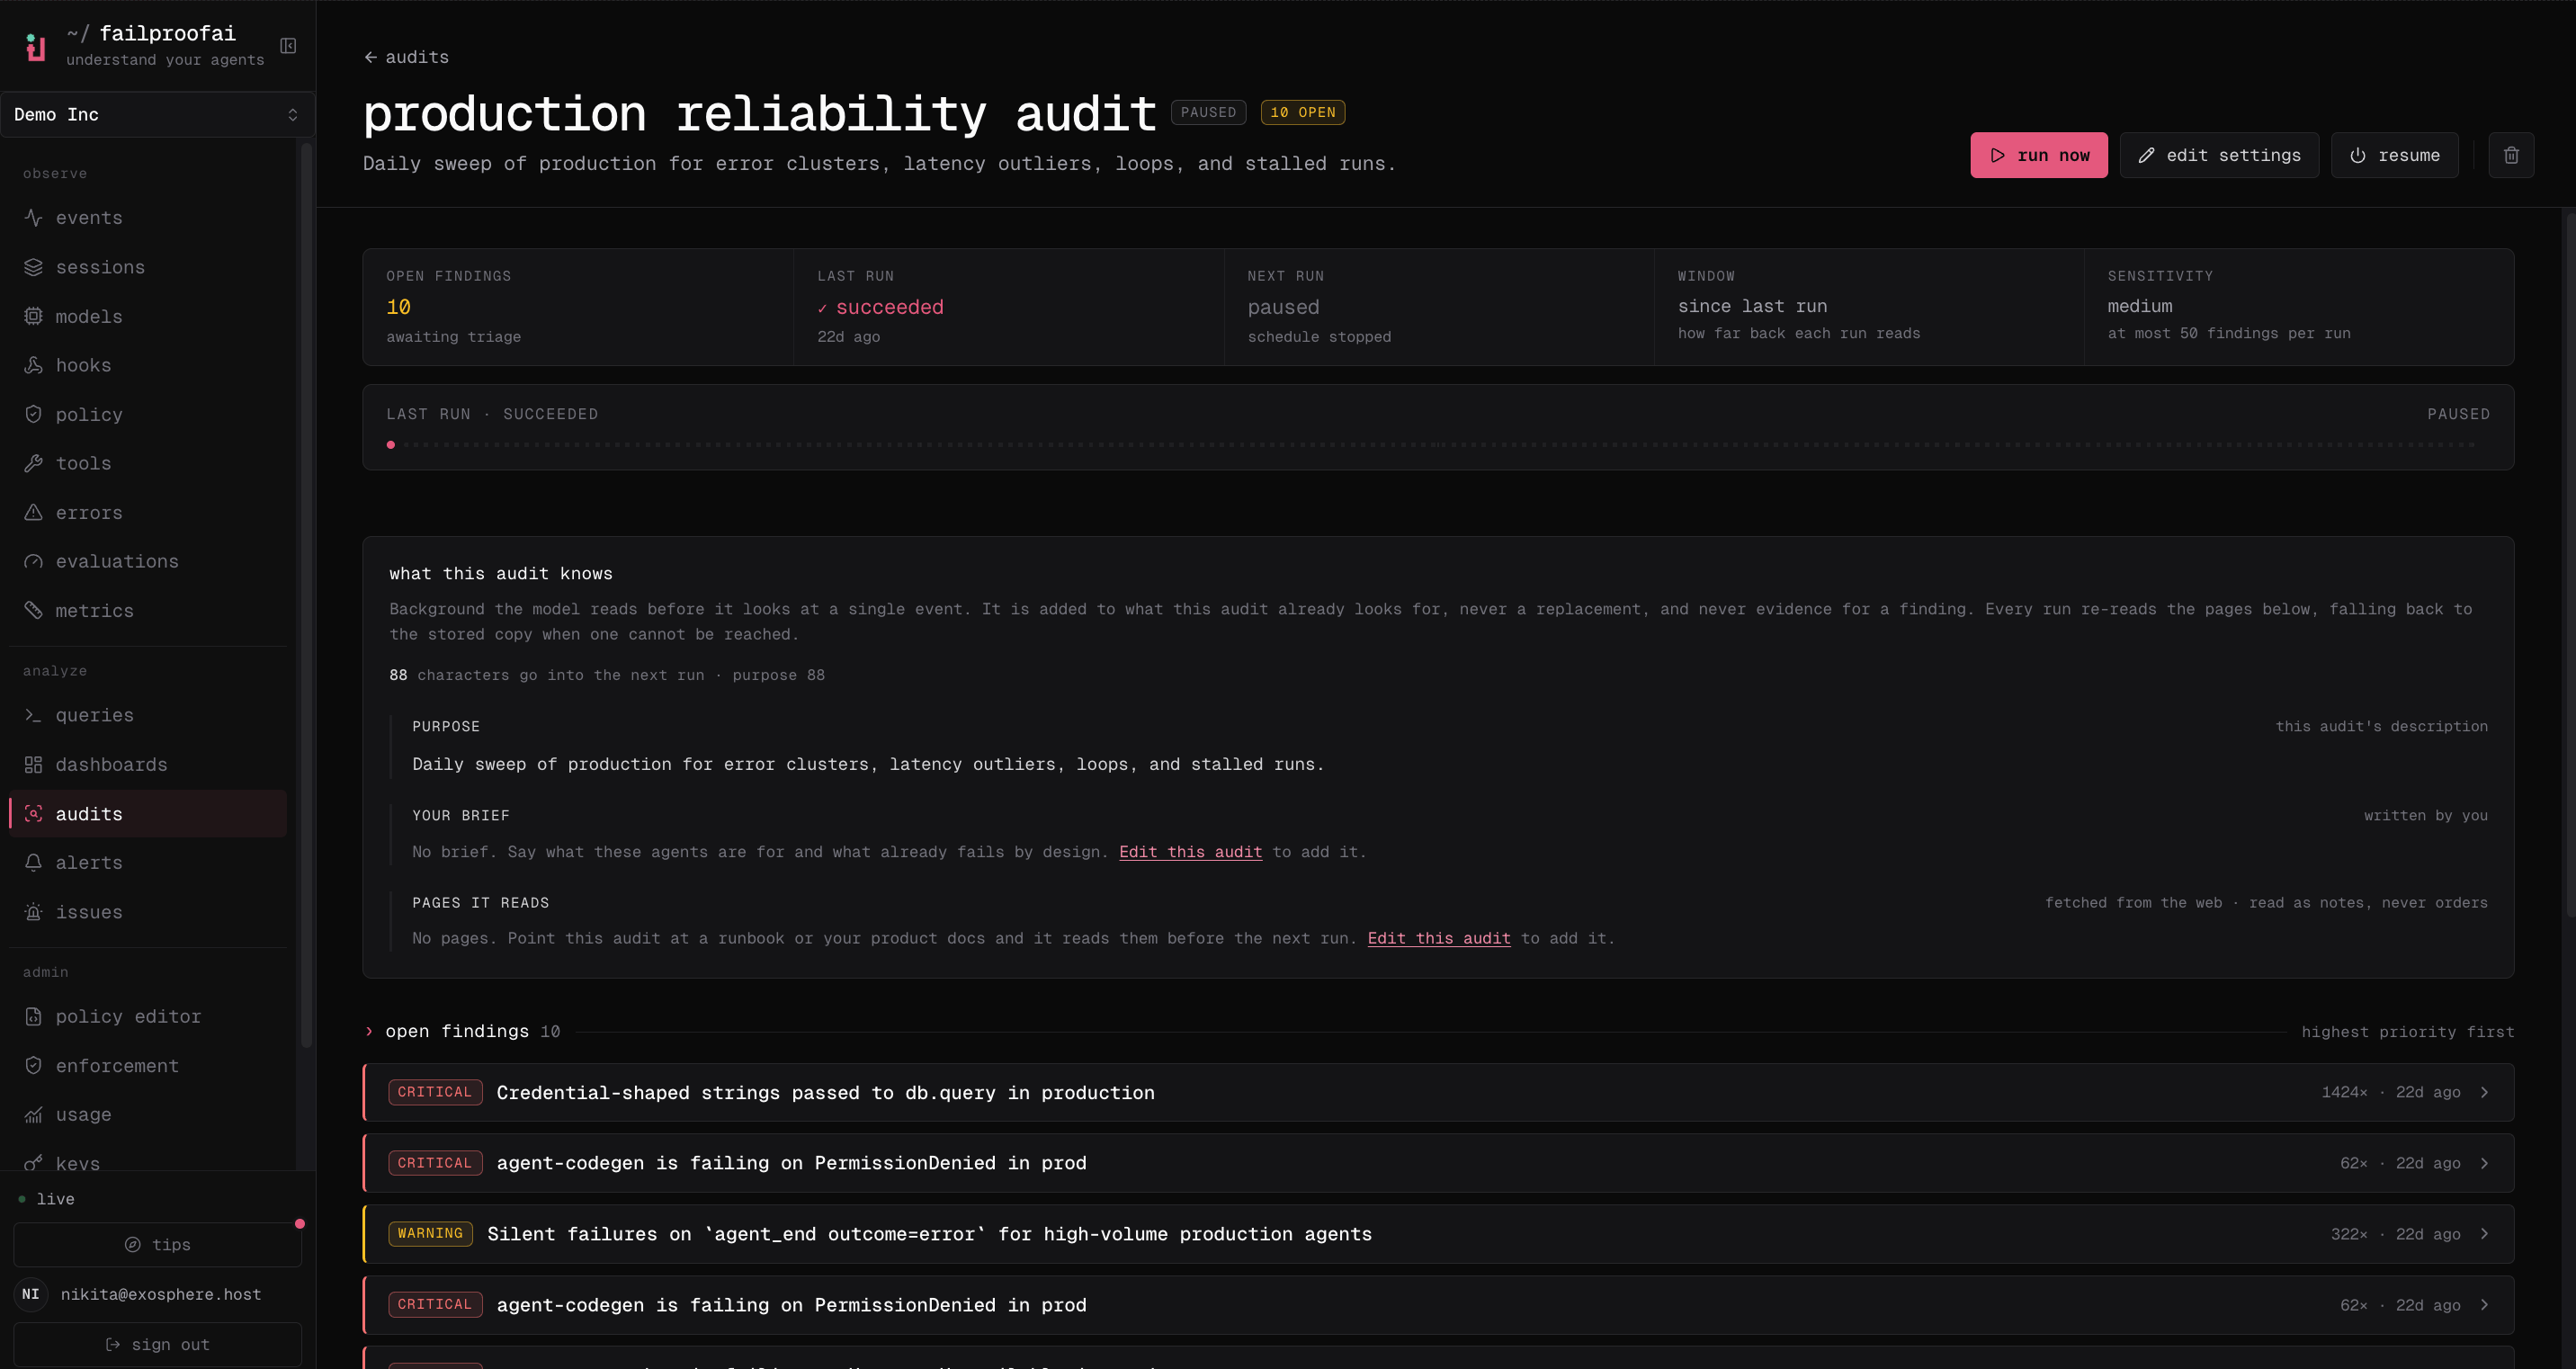
- Acesse Analyze → Audits, abra a auditoria e selecione run now. Uma resposta em fila significa que o dispatcher a iniciará em breve.
- Abra a nova execução para revisar seu status, janela, duração, contagem de resultados e relatório.
- Selecione uma sessão de evidência para abrir o rastreamento exato.
-
Retorne à página da auditoria para editar configurações, desativar o agendamento ou inspecionar execuções anteriores.
Antes de executar
- Confirme que existem sessões na janela de tempo selecionada.
- Verifique os filtros de ambiente e agente.
- Certifique-se de que o contexto de referência está atualizado.
- Garanta que o objetivo descreve um modo de falha, não uma conclusão desejada.
Revisar a execução
Comece pelo status da execução, cobertura de sessões e se a análise do modelo foi executada. Em seguida, inspecione a severidade, descrição, sessões de evidência, consultas de suporte e o caminho de prevenção sugerido para cada resultado. Use o status do resultado para reconhecer, silenciar, descartar, resolver, reabrir ou atribuir trabalho. Preserve as evidências mesmo quando o resultado for descartado; elas explicam por que a decisão foi tomada.Interpretar uma execução vazia ou atrasada
Quando a análise não é executada, auditorias do tipo
since_last mantêm essa janela não analisada aberta para a próxima execução bem-sucedida. Os resultados existentes não são encerrados porque uma análise ignorada não é evidência de que a falha desapareceu.
Entender notificações de falha
Uma execução com falha ou uma etapa de análise do modelo com falha utiliza os destinatários de e-mail configurados na auditoria. Se a auditoria não tiver canal de e-mail, o Failproof AI recorre à configuraçãoalerts.email_default_recipients da organização, garantindo que uma auditoria com falha silenciosa ainda tenha um caminho de escalonamento.
O e-mail deve estar habilitado para a organização e o SMTP deve estar configurado. Caso contrário, a falha é registrada em log, mas nenhum e-mail pode ser entregue. Falhas de execução não alteram a âncora de agendamento fixo da auditoria.
Cada execução também armazena o contexto do agente exato utilizado para cada agente como um snapshot do contrato. Edições posteriores não alteram o padrão de evidência registrado em uma execução anterior.