

Ausführen und inspizieren
- Dashboard
- CLI
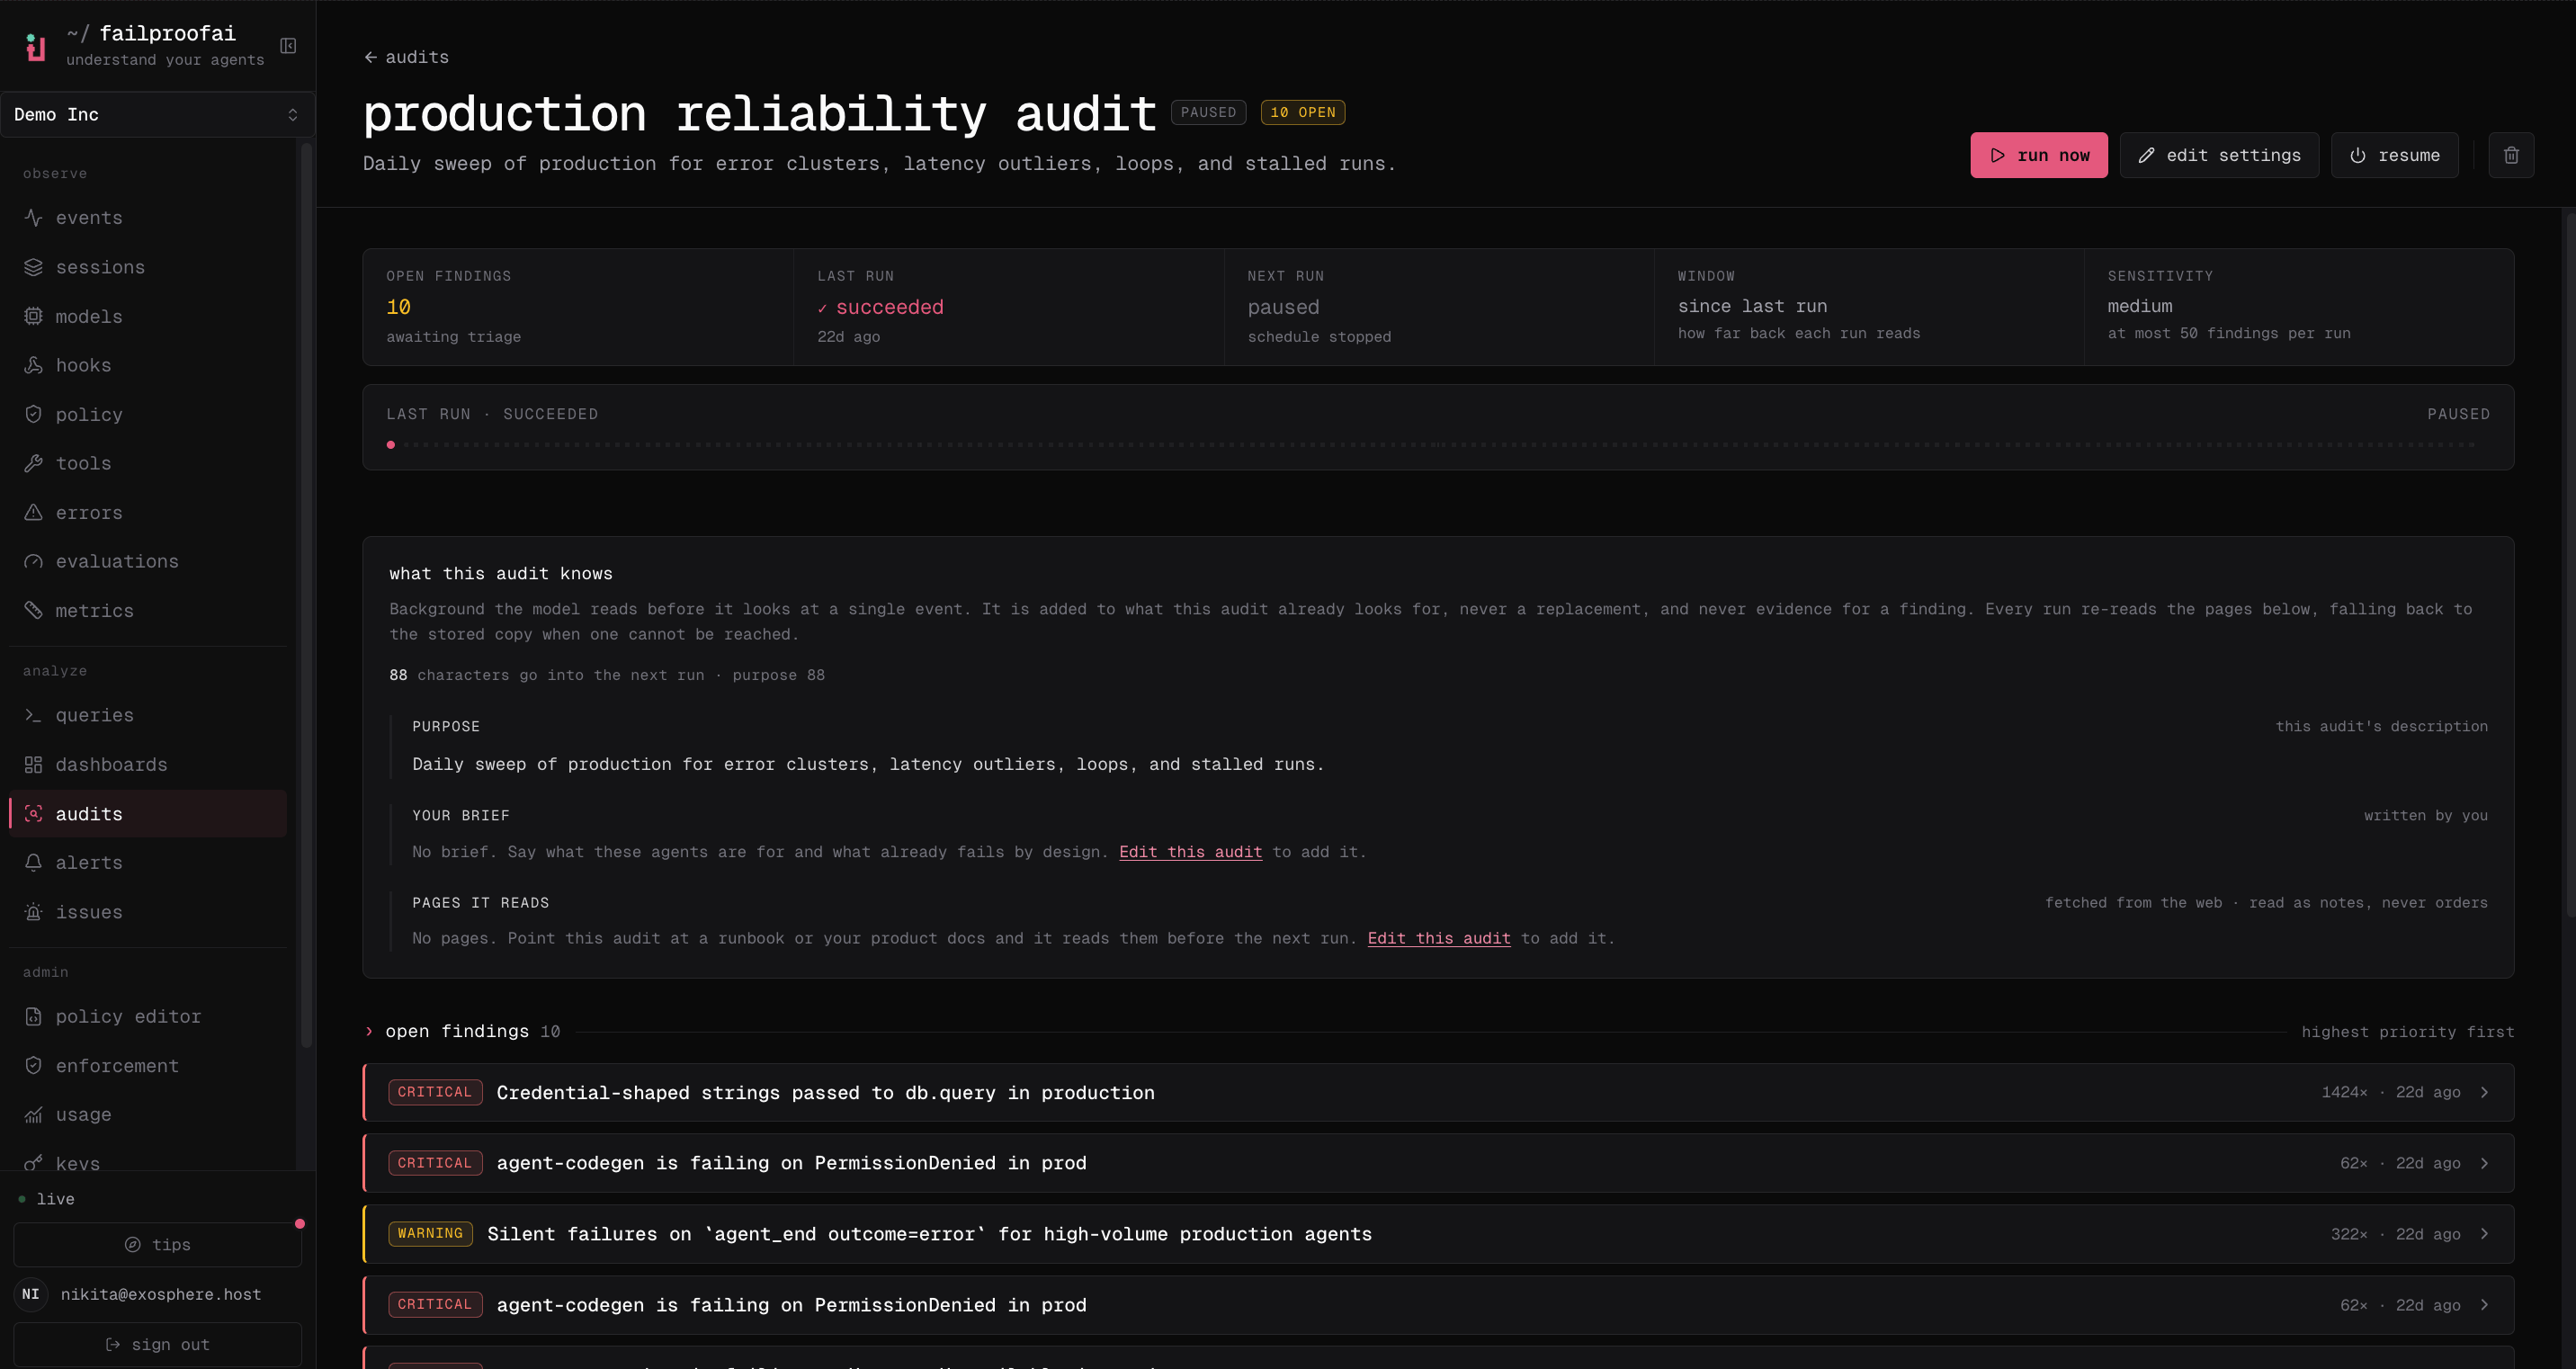
- Gehe zu Analyze → Audits, öffne den Audit und wähle run now. Eine Warteschlangenmeldung bedeutet, dass der Dispatcher ihn in Kürze startet.
- Öffne den neuen Durchlauf, um Status, Zeitfenster, Dauer, Anzahl der Befunde und Bericht einzusehen.
- Wähle eine Evidence-Session aus, um den genauen Trace zu öffnen.
-
Kehre zur Audit-Seite zurück, um Einstellungen zu bearbeiten, den Zeitplan zu deaktivieren oder ältere Durchläufe zu inspizieren.
Vor der Ausführung
- Stelle sicher, dass im gewählten Zeitfenster Sessions vorhanden sind.
- Überprüfe die Umgebungs- und Agent-Filter.
- Prüfe, ob der Referenzkontext aktuell ist.
- Stelle sicher, dass das Ziel eine Fehlerart beschreibt, nicht ein gewünschtes Ergebnis.
Den Durchlauf auswerten
Beginne mit dem Durchlaufstatus, der Session-Abdeckung und ob die Modellanalyse ausgeführt wurde. Inspiziere dann für jeden Befund: Schweregrad, Beschreibung, Evidence-Sessions, unterstützende Abfragen und den vorgeschlagenen Präventionspfad. Verwende den Befundstatus, um Arbeiten zu bestätigen, stummzuschalten, abzuweisen, zu beheben, wiederzueröffnen oder zuzuweisen. Bewahre die Evidence auch dann auf, wenn ein Befund abgewiesen wird – sie erklärt, warum die Entscheidung so getroffen wurde.Einen leeren oder verzögerten Durchlauf interpretieren
Wenn die Analyse nicht ausgeführt wird, halten
since_last-Audits dieses nicht analysierte Fenster für den nächsten erfolgreichen Durchlauf offen. Bestehende Befunde werden nicht zurückgezogen, da eine übersprungene Analyse kein Beweis dafür ist, dass der Fehler verschwunden ist.
Fehlerbenachrichtigungen verstehen
Ein fehlgeschlagener Durchlauf oder ein fehlgeschlagener Modellanalyseschritt nutzt die im Audit hinterlegten E-Mail-Empfänger. Wenn der Audit keinen E-Mail-Kanal hat, fällt Failproof AI auf die Einstellungalerts.email_default_recipients der Organisation zurück, damit ein still defekter Audit weiterhin einen Eskalationspfad hat.
E-Mail muss für die Organisation aktiviert und SMTP konfiguriert sein. Andernfalls wird der Fehler nur protokolliert und keine E-Mail kann zugestellt werden. Durchlauffehler verschieben den festen Zeitplananker des Audits nicht.
Jeder Durchlauf speichert außerdem den genauen Agent-Kontext, der für jeden Agenten verwendet wurde, als Contract-Snapshot. Spätere Bearbeitungen ändern den mit einem früheren Durchlauf aufgezeichneten Evidence-Standard nicht.