

Den Trace öffnen
- Dashboard
- CLI
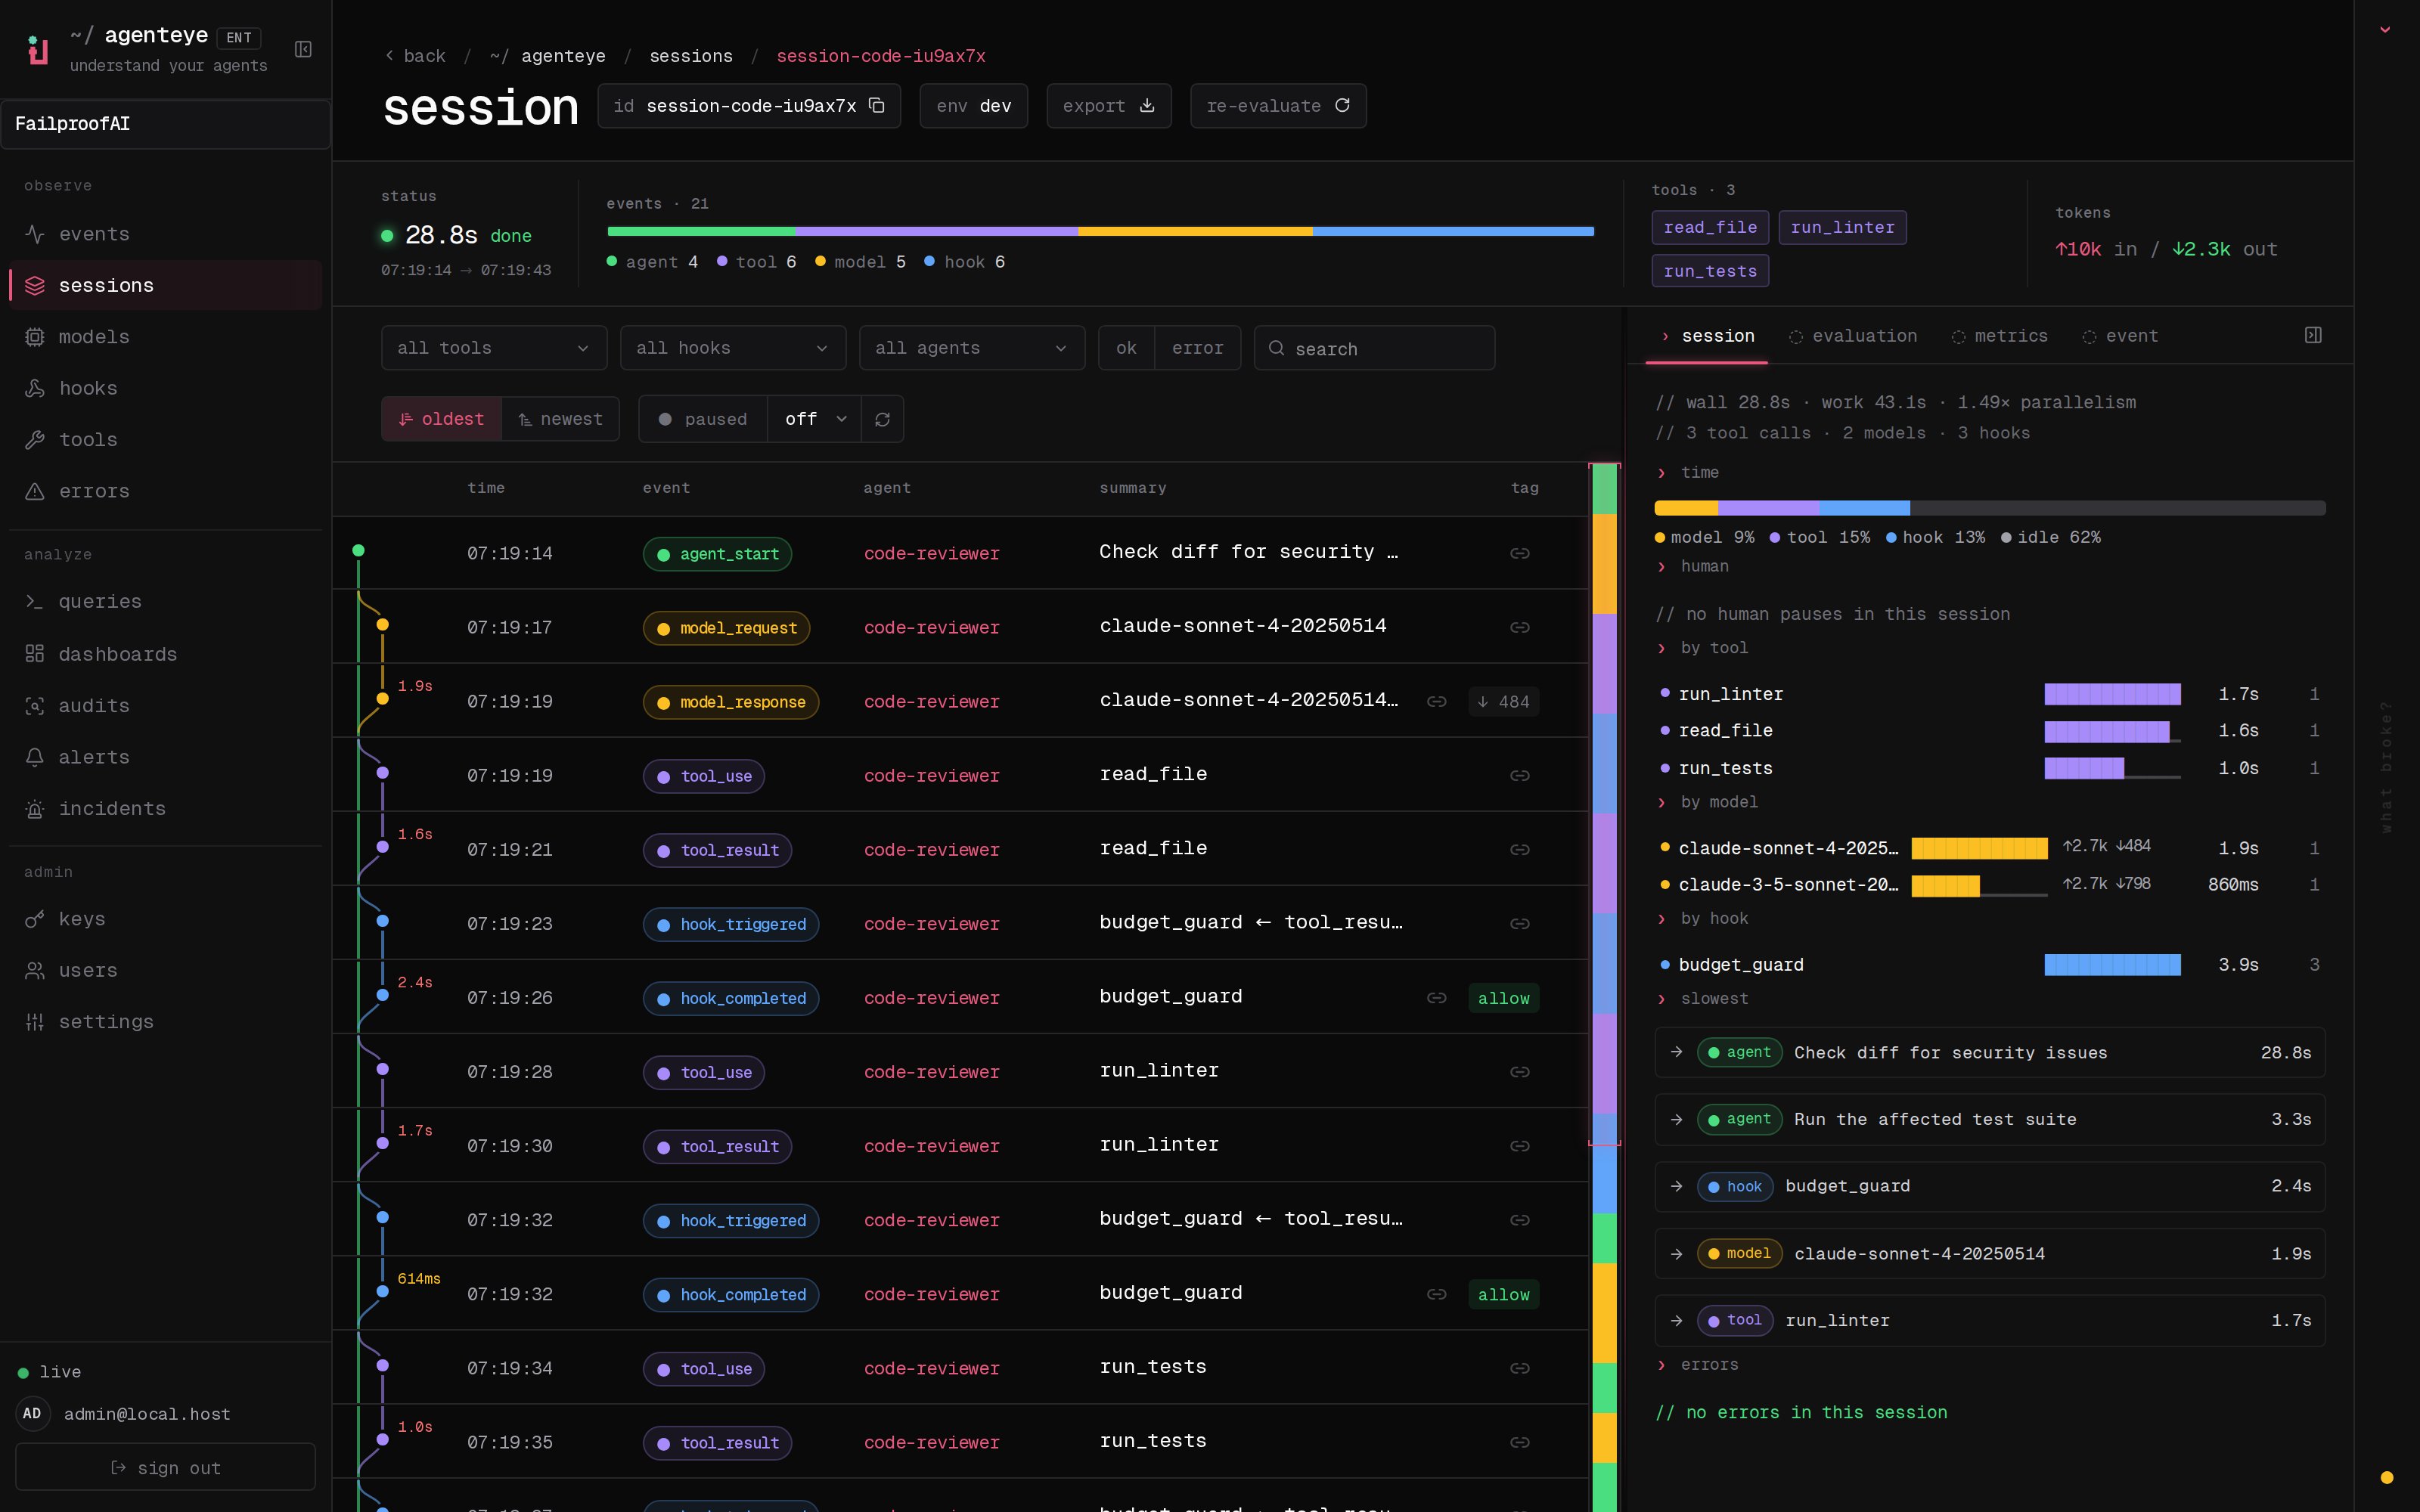
- Gehe zu Observe → Sessions und öffne eine Sitzung.
- Nutze die Profilzusammenfassung, um Ergebnis, Timing, Fehler und Bewertungswerte zu prüfen.
- Scanne die Zeitleiste und die Minimap. Filtere nach Ereignistypen oder Zeitraum, wenn die Sitzung umfangreich ist.
-
Wähle ein Ereignis aus, um es zu inspizieren. Nutze Export für den Evaluator-JSON oder kopiere die Seiten-URL, um einen Deeplink zum ausgewählten Nachweis zu teilen.
1
Orientierung verschaffen
Bestätige Agent, Umgebung, Timing, Ergebnis und Dauer. Suche dann nach Fehlern, langen Spans, wiederholten Tools, Wartezeiten auf menschliche Eingaben und abgelehnten Richtlinienentscheidungen.
2
Das erste verdächtige Ereignis aufklappen
Untersuche Request, Response, Tool-Input, Output und Correlation-ID. Sensible Inhalte sind nur sichtbar, wenn die Transkriptaufzeichnung aktiviert ist und deine Berechtigungen dies erlauben.
3
Den vorausgehenden Kontext prüfen
Die Ursache liegt oft ein Ereignis früher: eine fehlerhafte Modellantwort, ein fehlendes Tool-Ergebnis oder eine veraltete Annahme.
4
Die Erkenntnisse in Maßnahmen umwandeln
Füge die Sitzung einem Audit-Scope hinzu, verknüpfe sie mit einem Issue oder nutze das Fehlermuster, um eine Richtlinie zu erstellen.