Une politique évalue un événement de hook d’agent et retourne l’une des trois décisions suivantes :
  • allow laisse l’action se poursuivre.
  • instruct fournit des conseils correctifs à l’agent.
  • deny bloque l’action avec une justification.

Utiliser les trois surfaces de politique

  1. Accédez à Observer → politique pour filtrer et inspecter les décisions de politique issues des sessions.
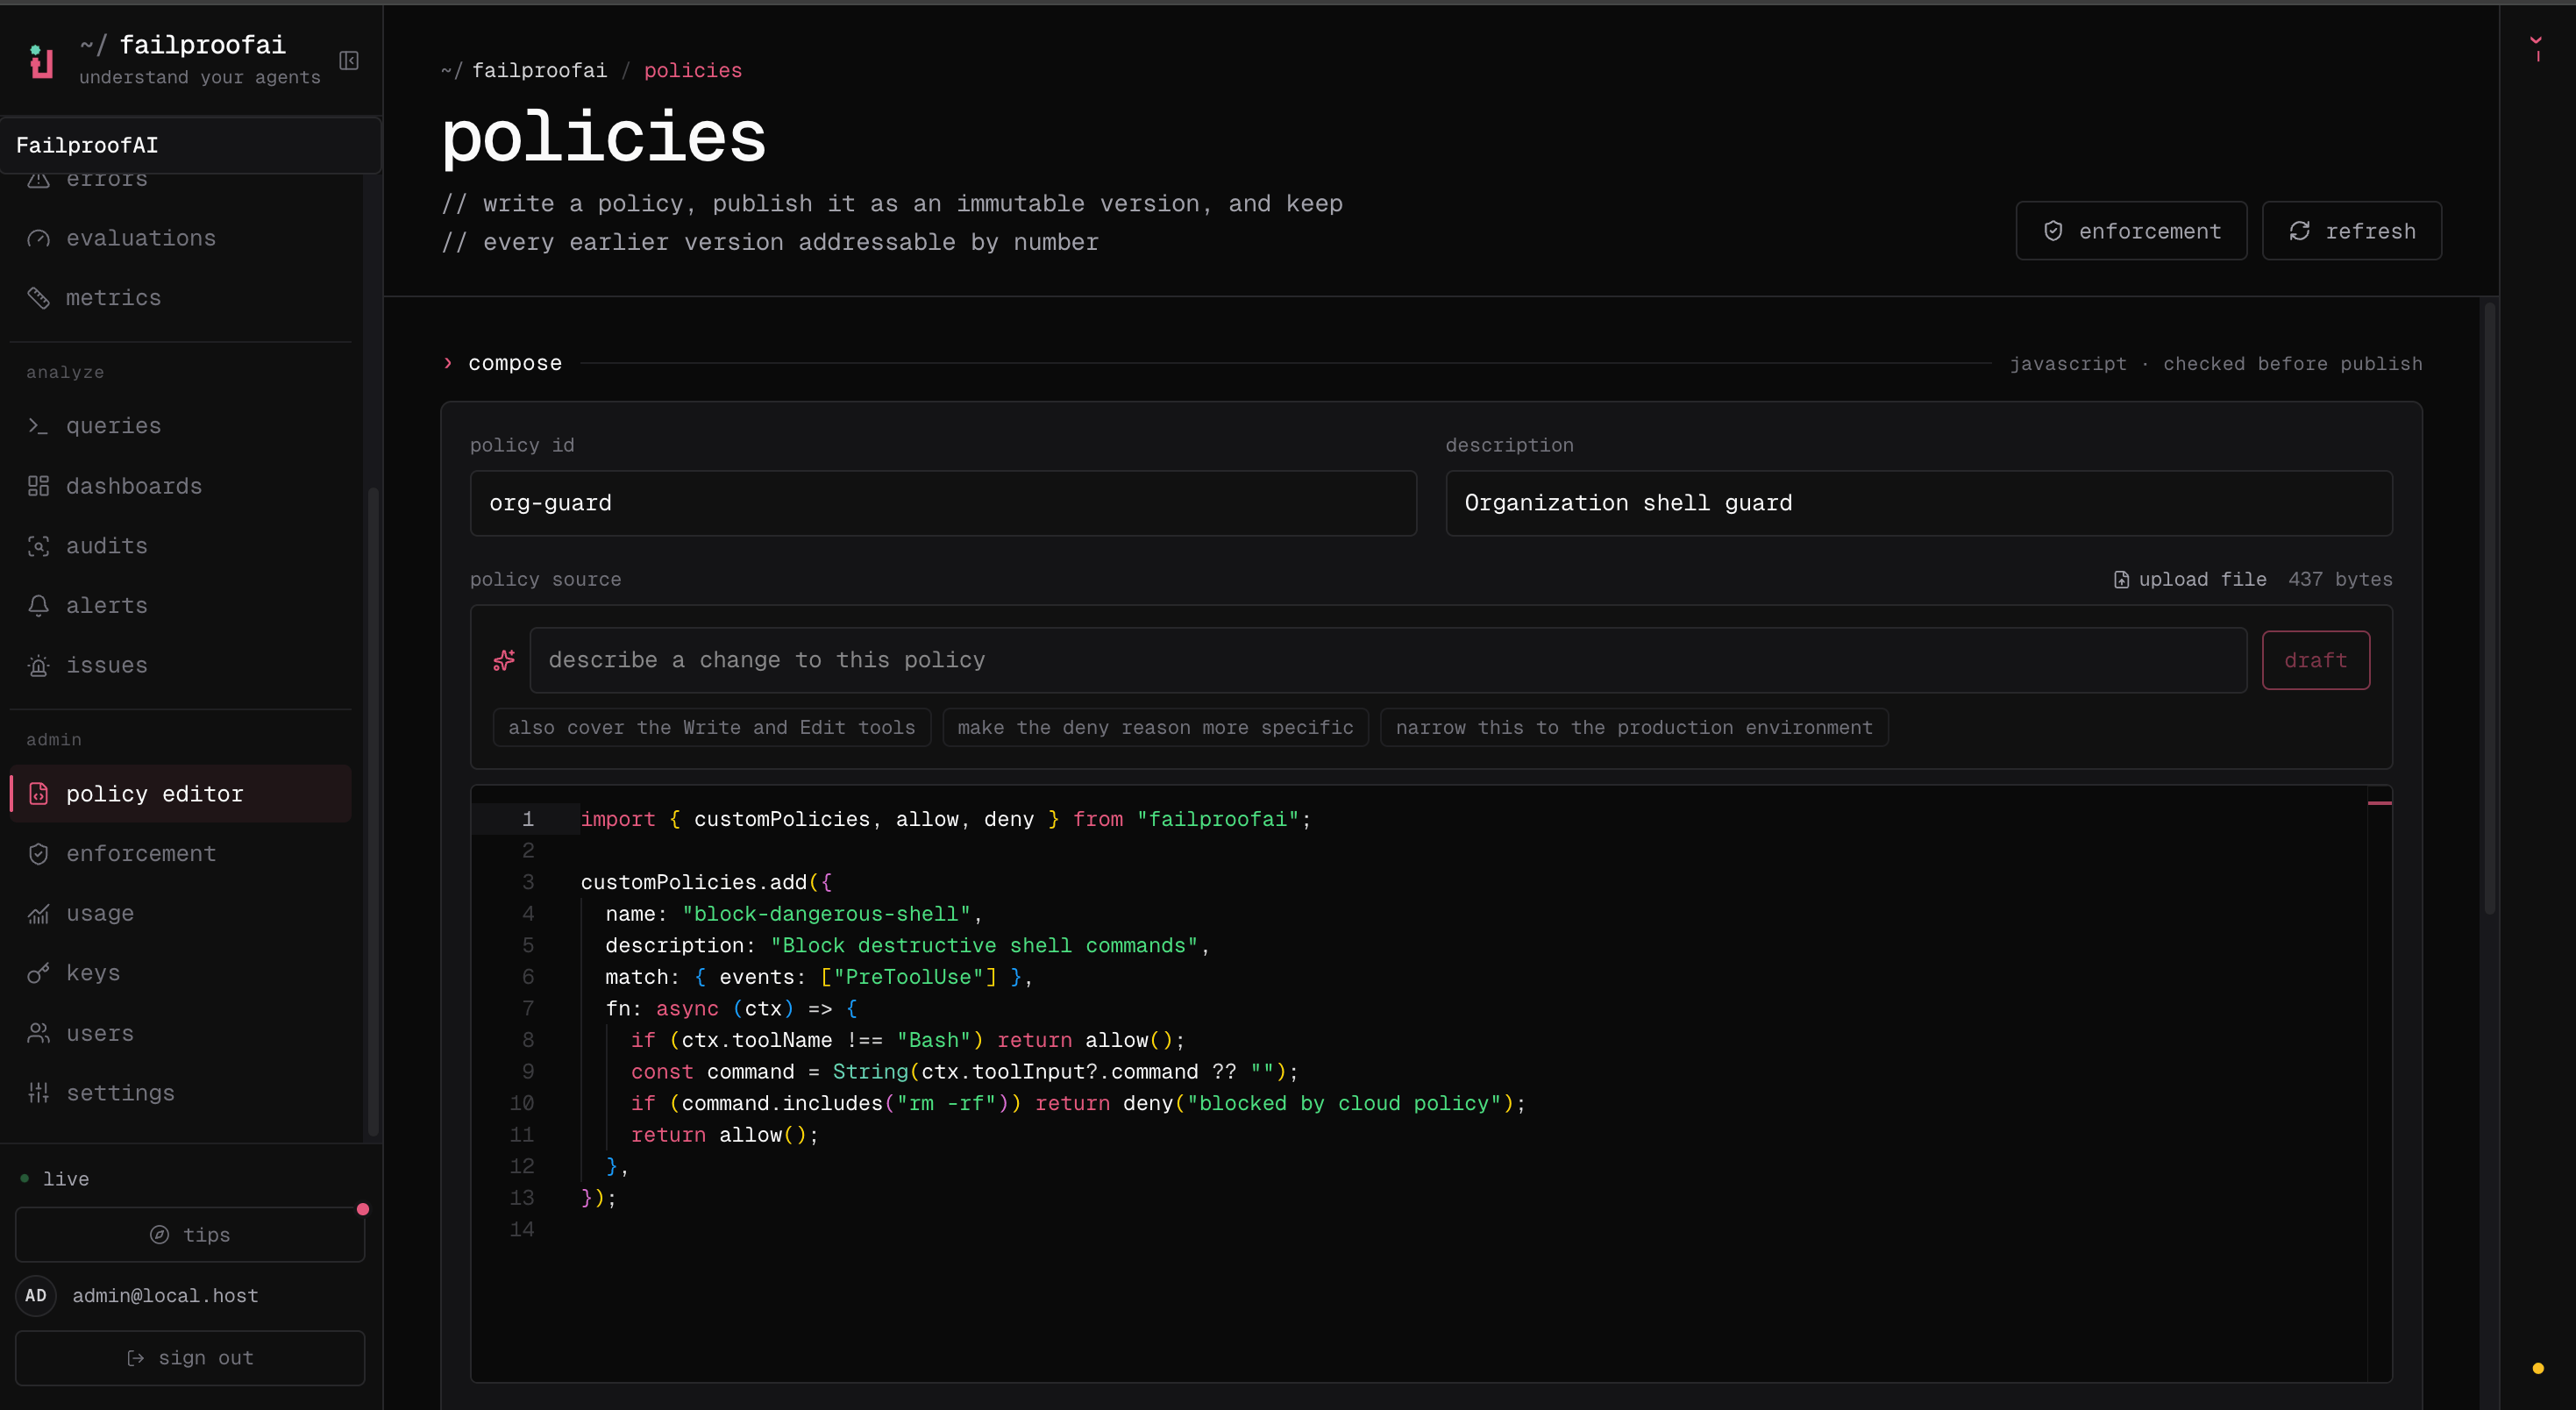
  2. Accédez à Admin → éditeur de politique pour composer, valider, publier, désactiver ou inspecter des versions immuables.
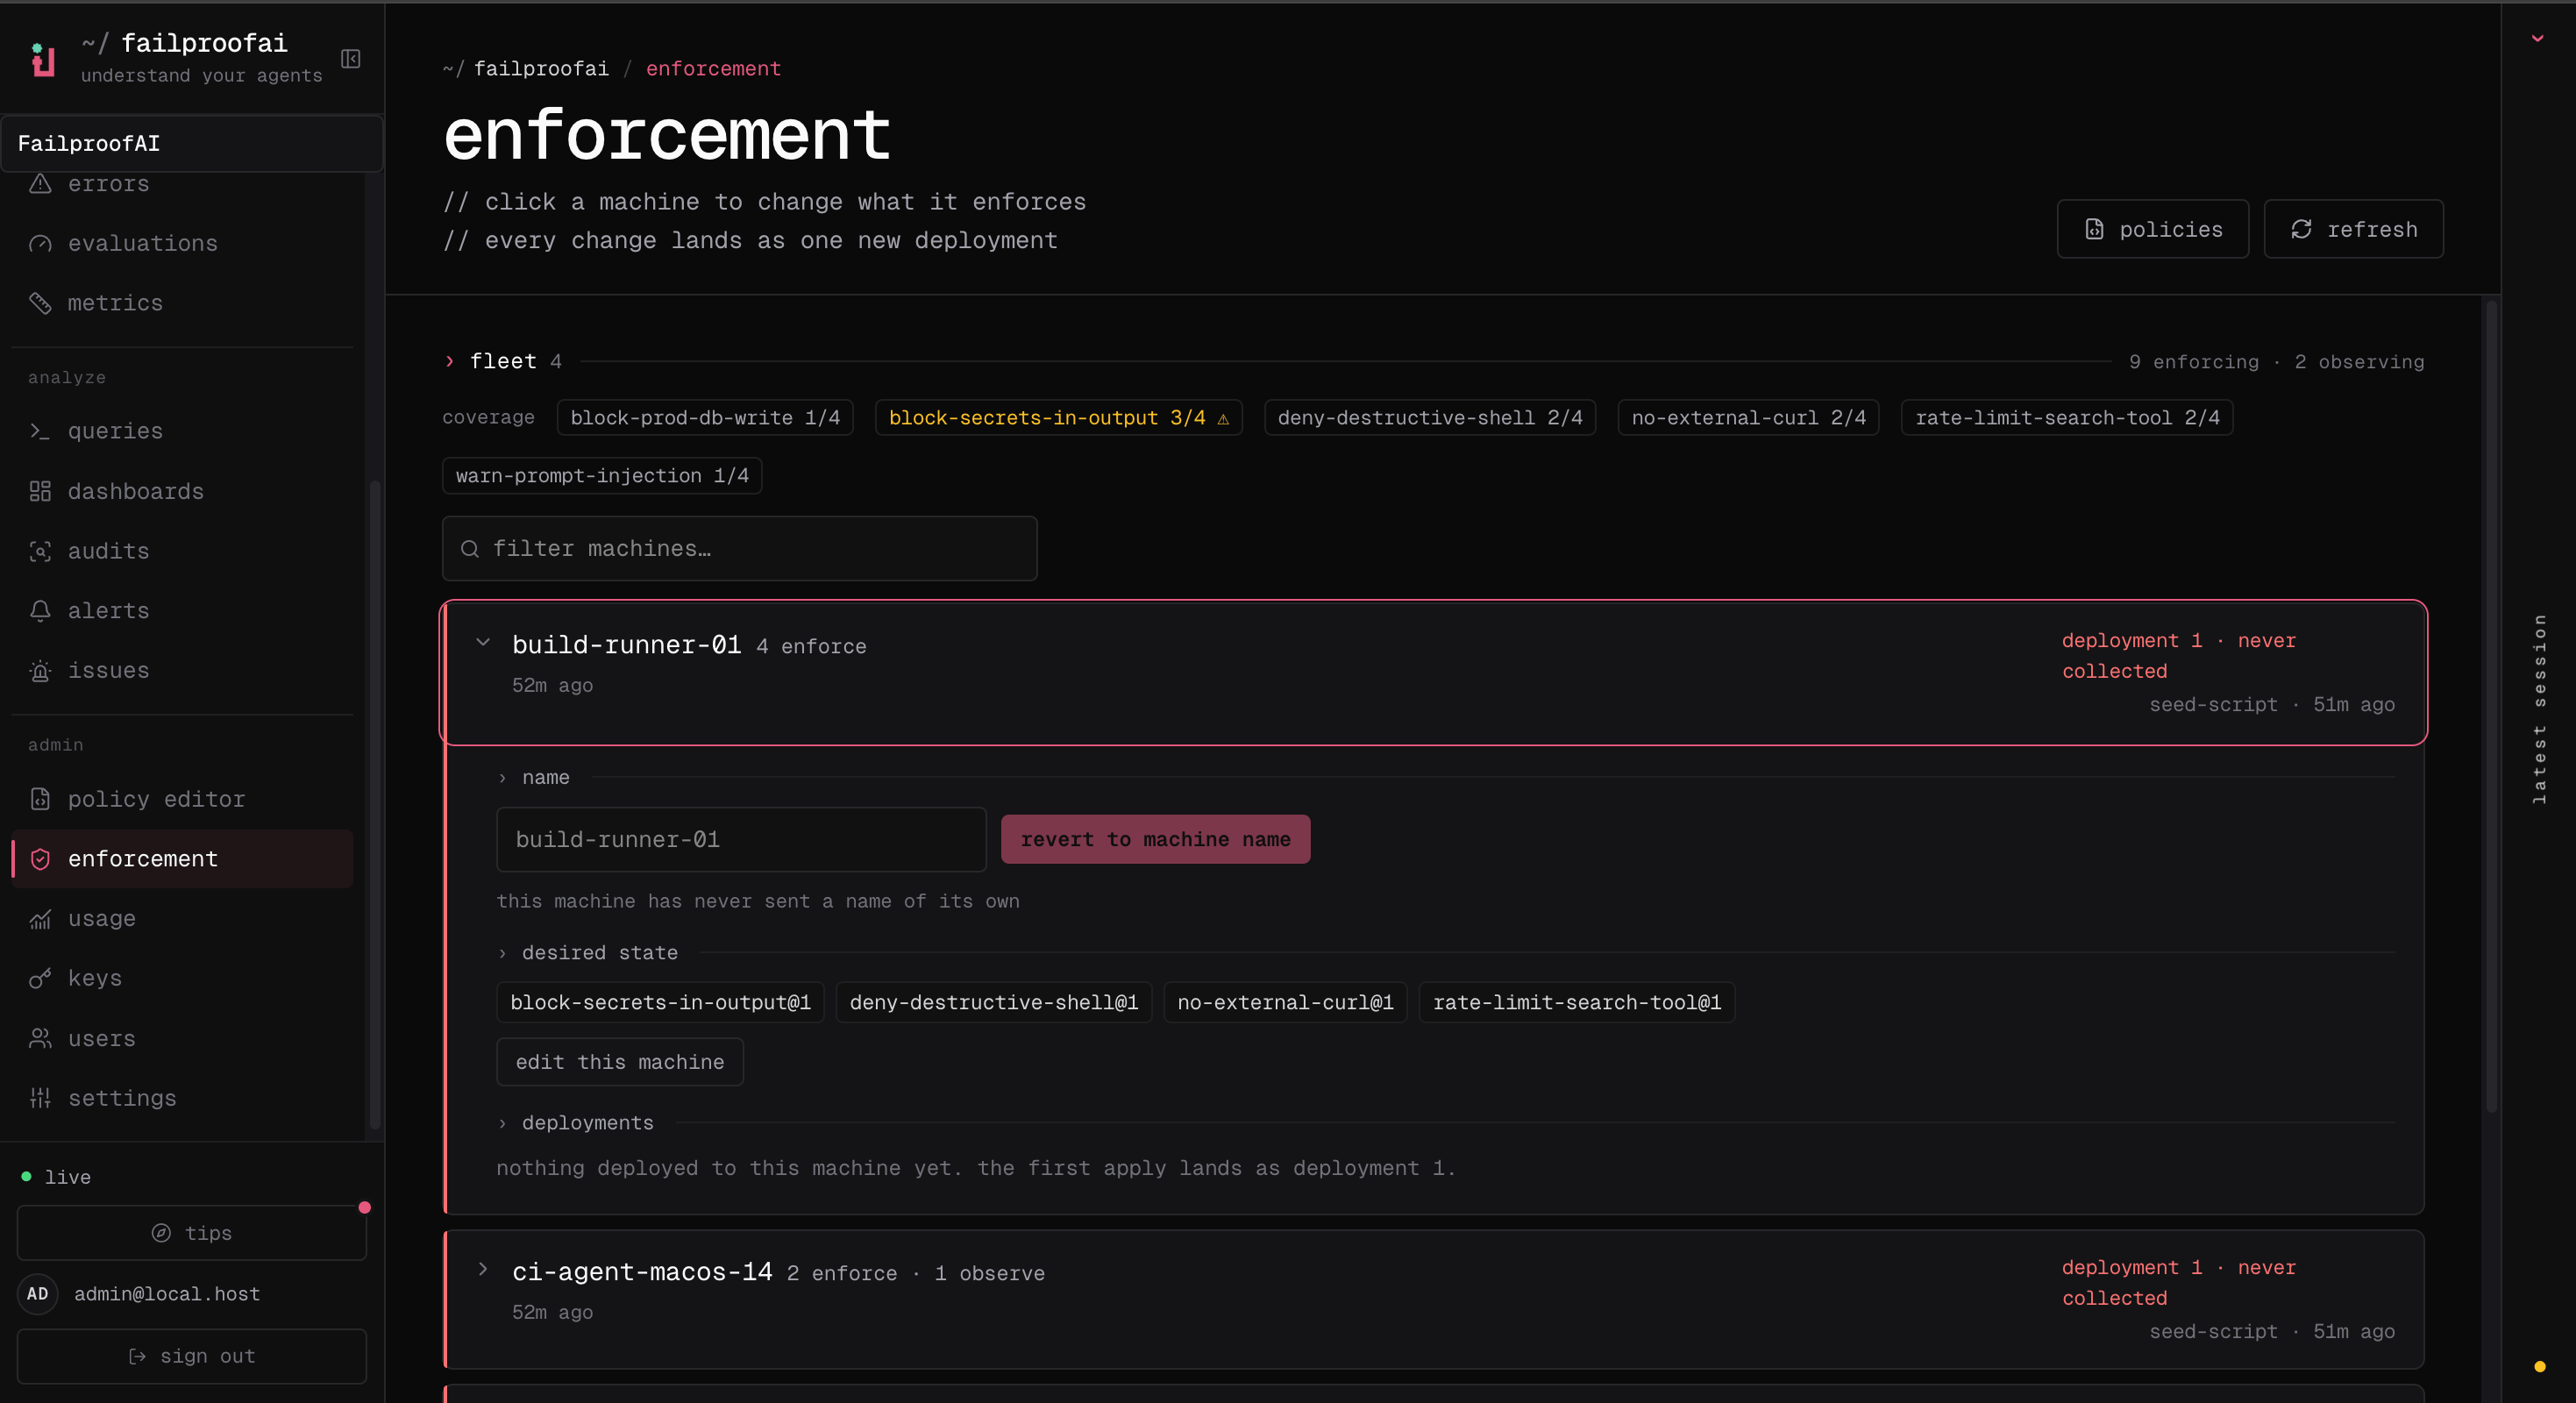
  3. Accédez à Admin → application pour assigner des versions et des effets aux machines.
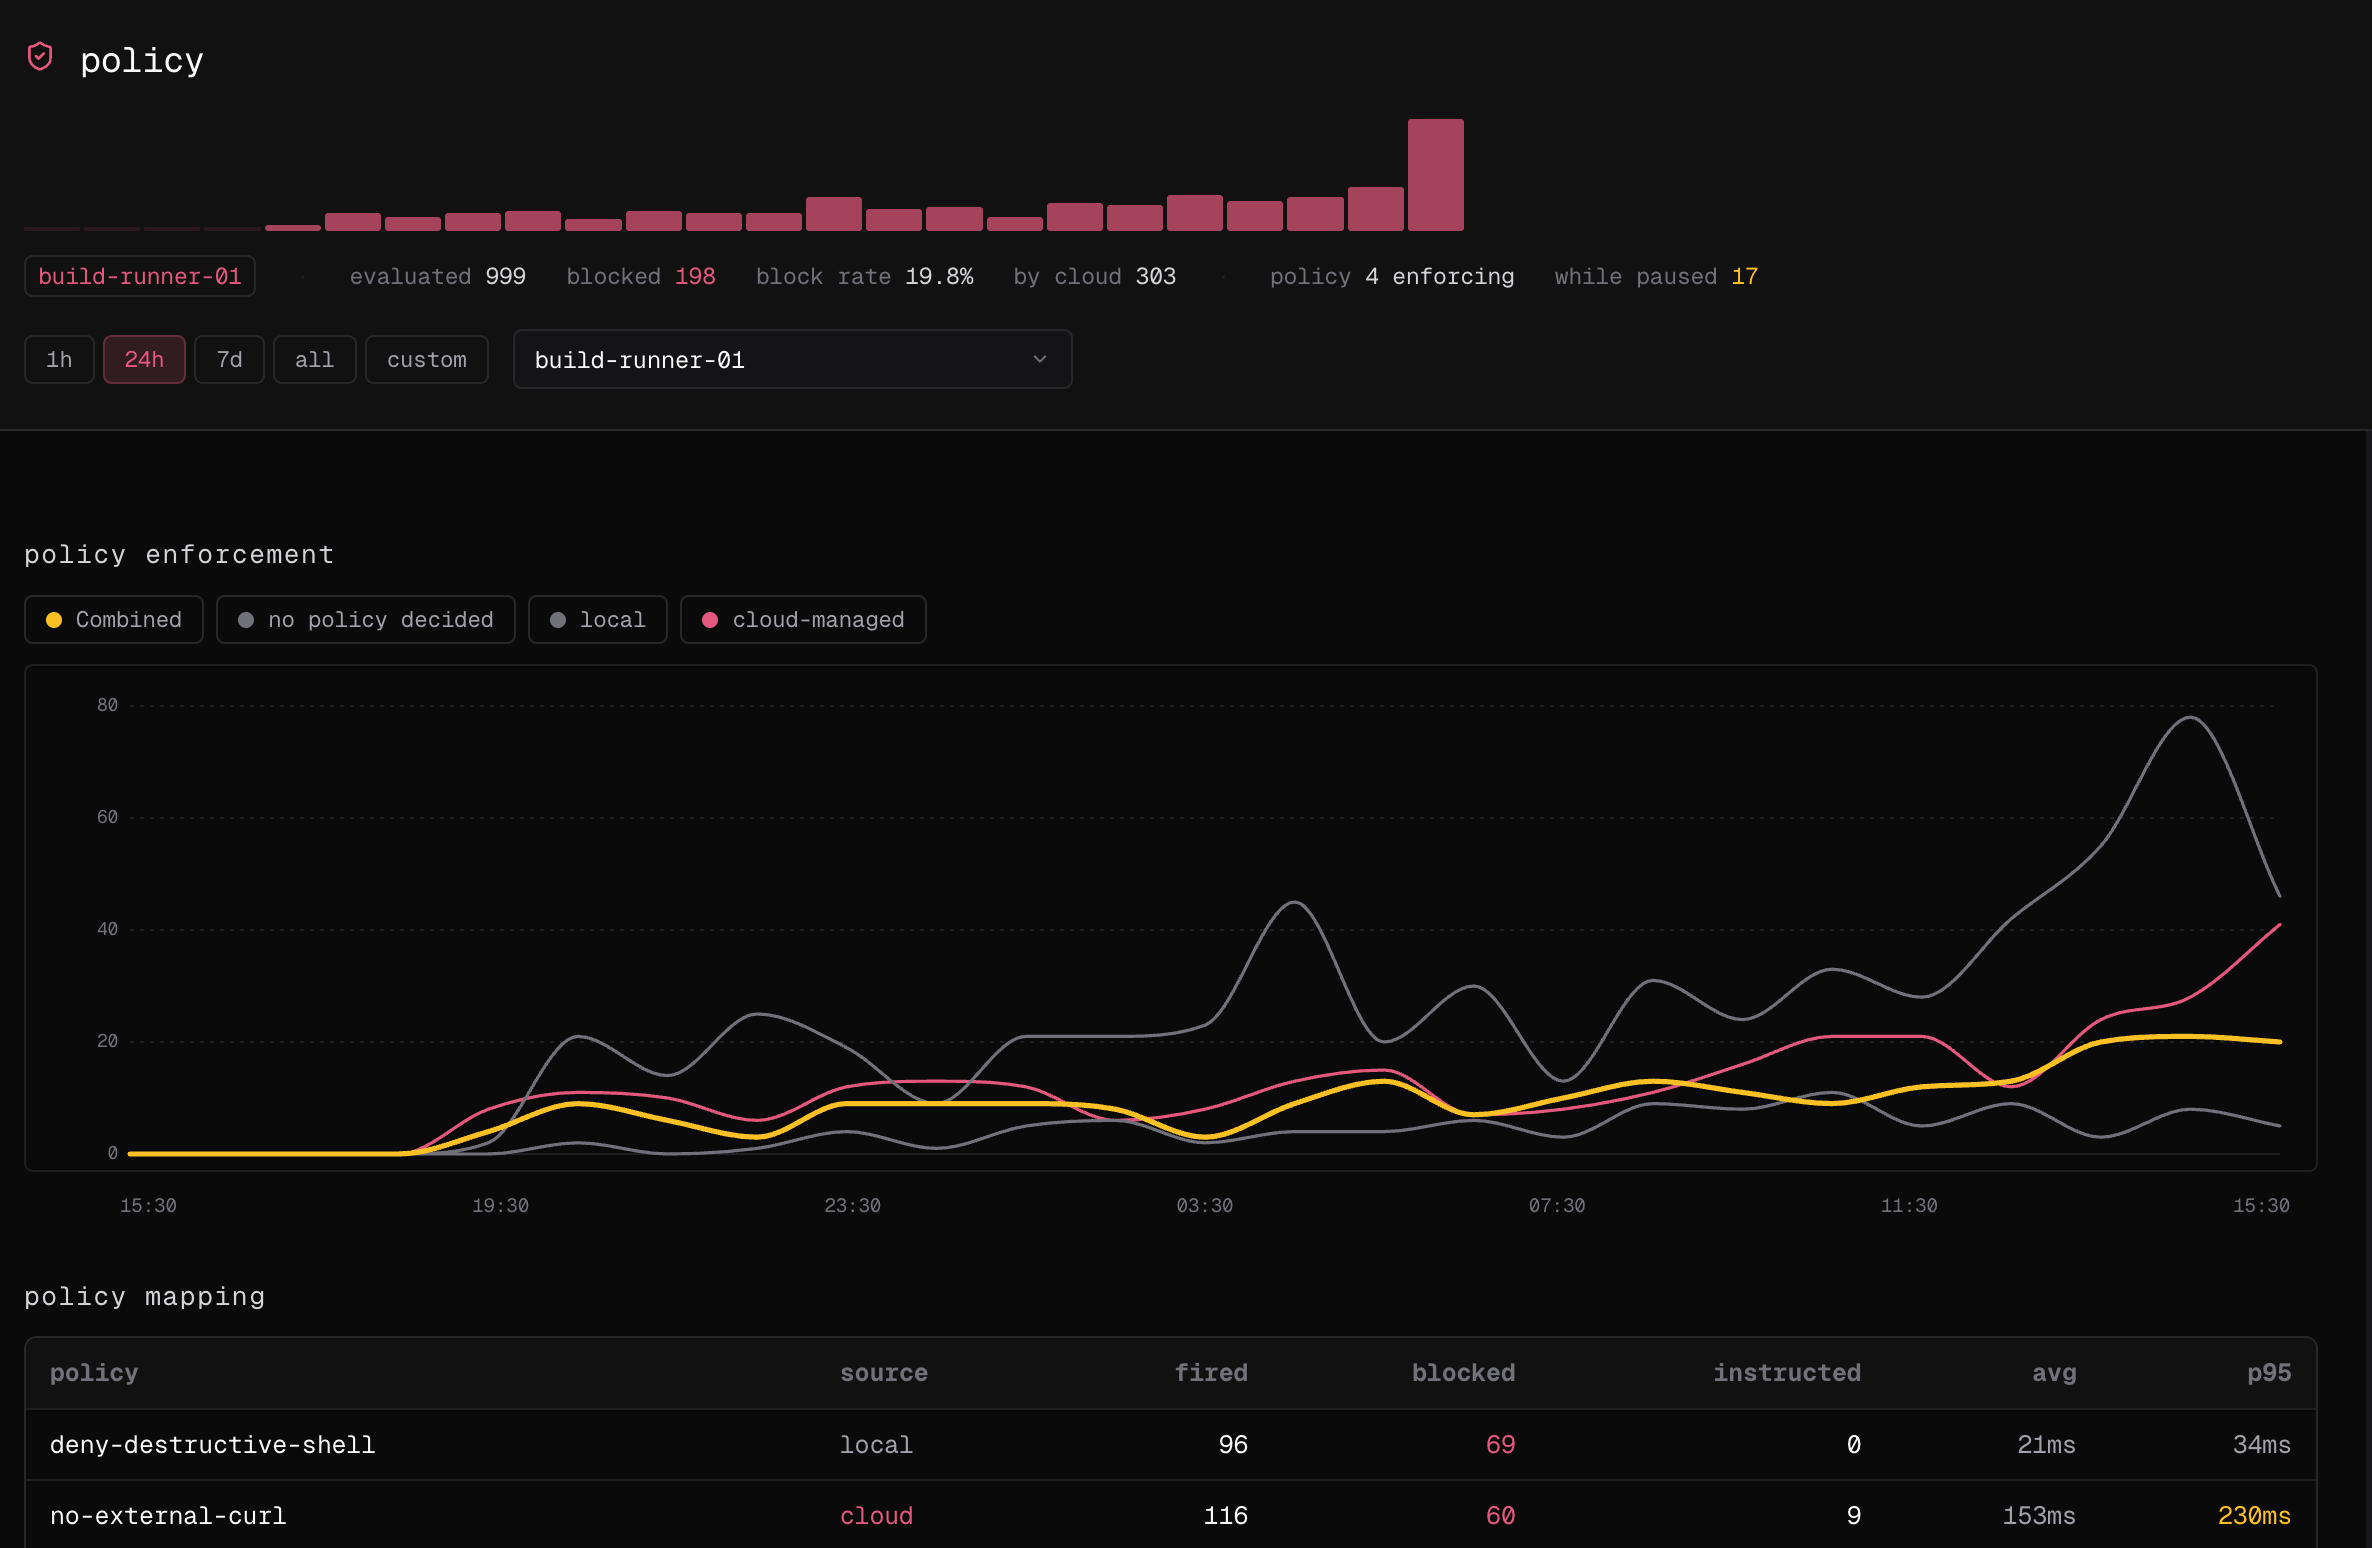
Utilisez la page Politique pour comprendre ce qui correspond déjà avant de créer ou de modifier l’application.La page Politique affichant les totaux de décisions et les mappages de politiques locales et gérées par le Cloud.L’éditeur est l’endroit où vous transformez une condition d’échec en code source, la validez et publiez une version immuable.L'éditeur de politique utilisé pour composer et publier une version de politique immuable.L’application assigne ensuite cette version publiée et son effet d’observation ou d’application aux machines.La flotte d'application affichant la couverture des machines et les versions de politique assignées.Vérifiez les décisions sur la page Politique après le déploiement afin que les vues de création et de flotte soient liées à l’activité réelle des agents.
Les politiques disposent de trois surfaces distinctes dans Failproof AI :
  1. Analyser les décisions dans les sessions, les tableaux de bord et les audits.
  2. Créer des versions avec des règles intégrées, du code ou l’éditeur de politique.
  3. Déployer et appliquer des versions sur les machines sélectionnées.
Partez d’un mode de défaillance confirmé. Définissez la correspondance d’événement et d’outil la plus restreinte qui l’identifie, testez des exemples légitimes et non sécurisés, puis observez avant d’appliquer.

Utiliser une politique intégrée

Activez une règle vérifiée pour les risques courants liés aux secrets, au shell, à Git, au cloud et aux workflows.

Écrire une politique personnalisée

Exprimez une décision spécifique à un workflow en JavaScript ou TypeScript.