Harnais d'agents
Installez des hooks pour les CLIs d’agents de codage et autonomes pris en charge.
Frameworks d'agents et SDKs
Instrumentez LangGraph, CrewAI, LlamaIndex, Pydantic AI, ou un agent personnalisé.
Référence du SDK Python
Configuration, catalogue d’événements, règles de corrélation et livraison.
Tableau de bord local
Consultez les projets locaux, sessions, activité des politiques et audits hors ligne.
CLI Failproof AI
Configurez la capture locale, les hooks, les politiques, les audits, la livraison et l’état machine.
CLI Failproof Cloud
Interrogez et administrez les sessions, audits, problèmes, alertes, clés, utilisateurs et paramètres Cloud.
SDK Evaluator
Évaluez des sessions complètes ou inactives avec un service FastAPI.
Politiques personnalisées
Créez et testez des décisions allow, instruct et deny spécifiques à votre workflow.
Auto-hébergement
Déployez le plan de contrôle Cloud sur un cluster Kubernetes géré par le client.
/v1. Des pages rédigées manuellement expliquent les workflows qui s’étendent sur plusieurs endpoints ou utilisent des interfaces d’administration en dehors de cette surface publique.
Connecter un agent et vérifier les données
- Tableau de bord
- CLI
- Ouvrez Administration → Clés, créez une clé avec
events:addetpolicies:pull, puis copiez le secret. - Configurez l’intégration en utilisant la page correspondante ci-dessus.
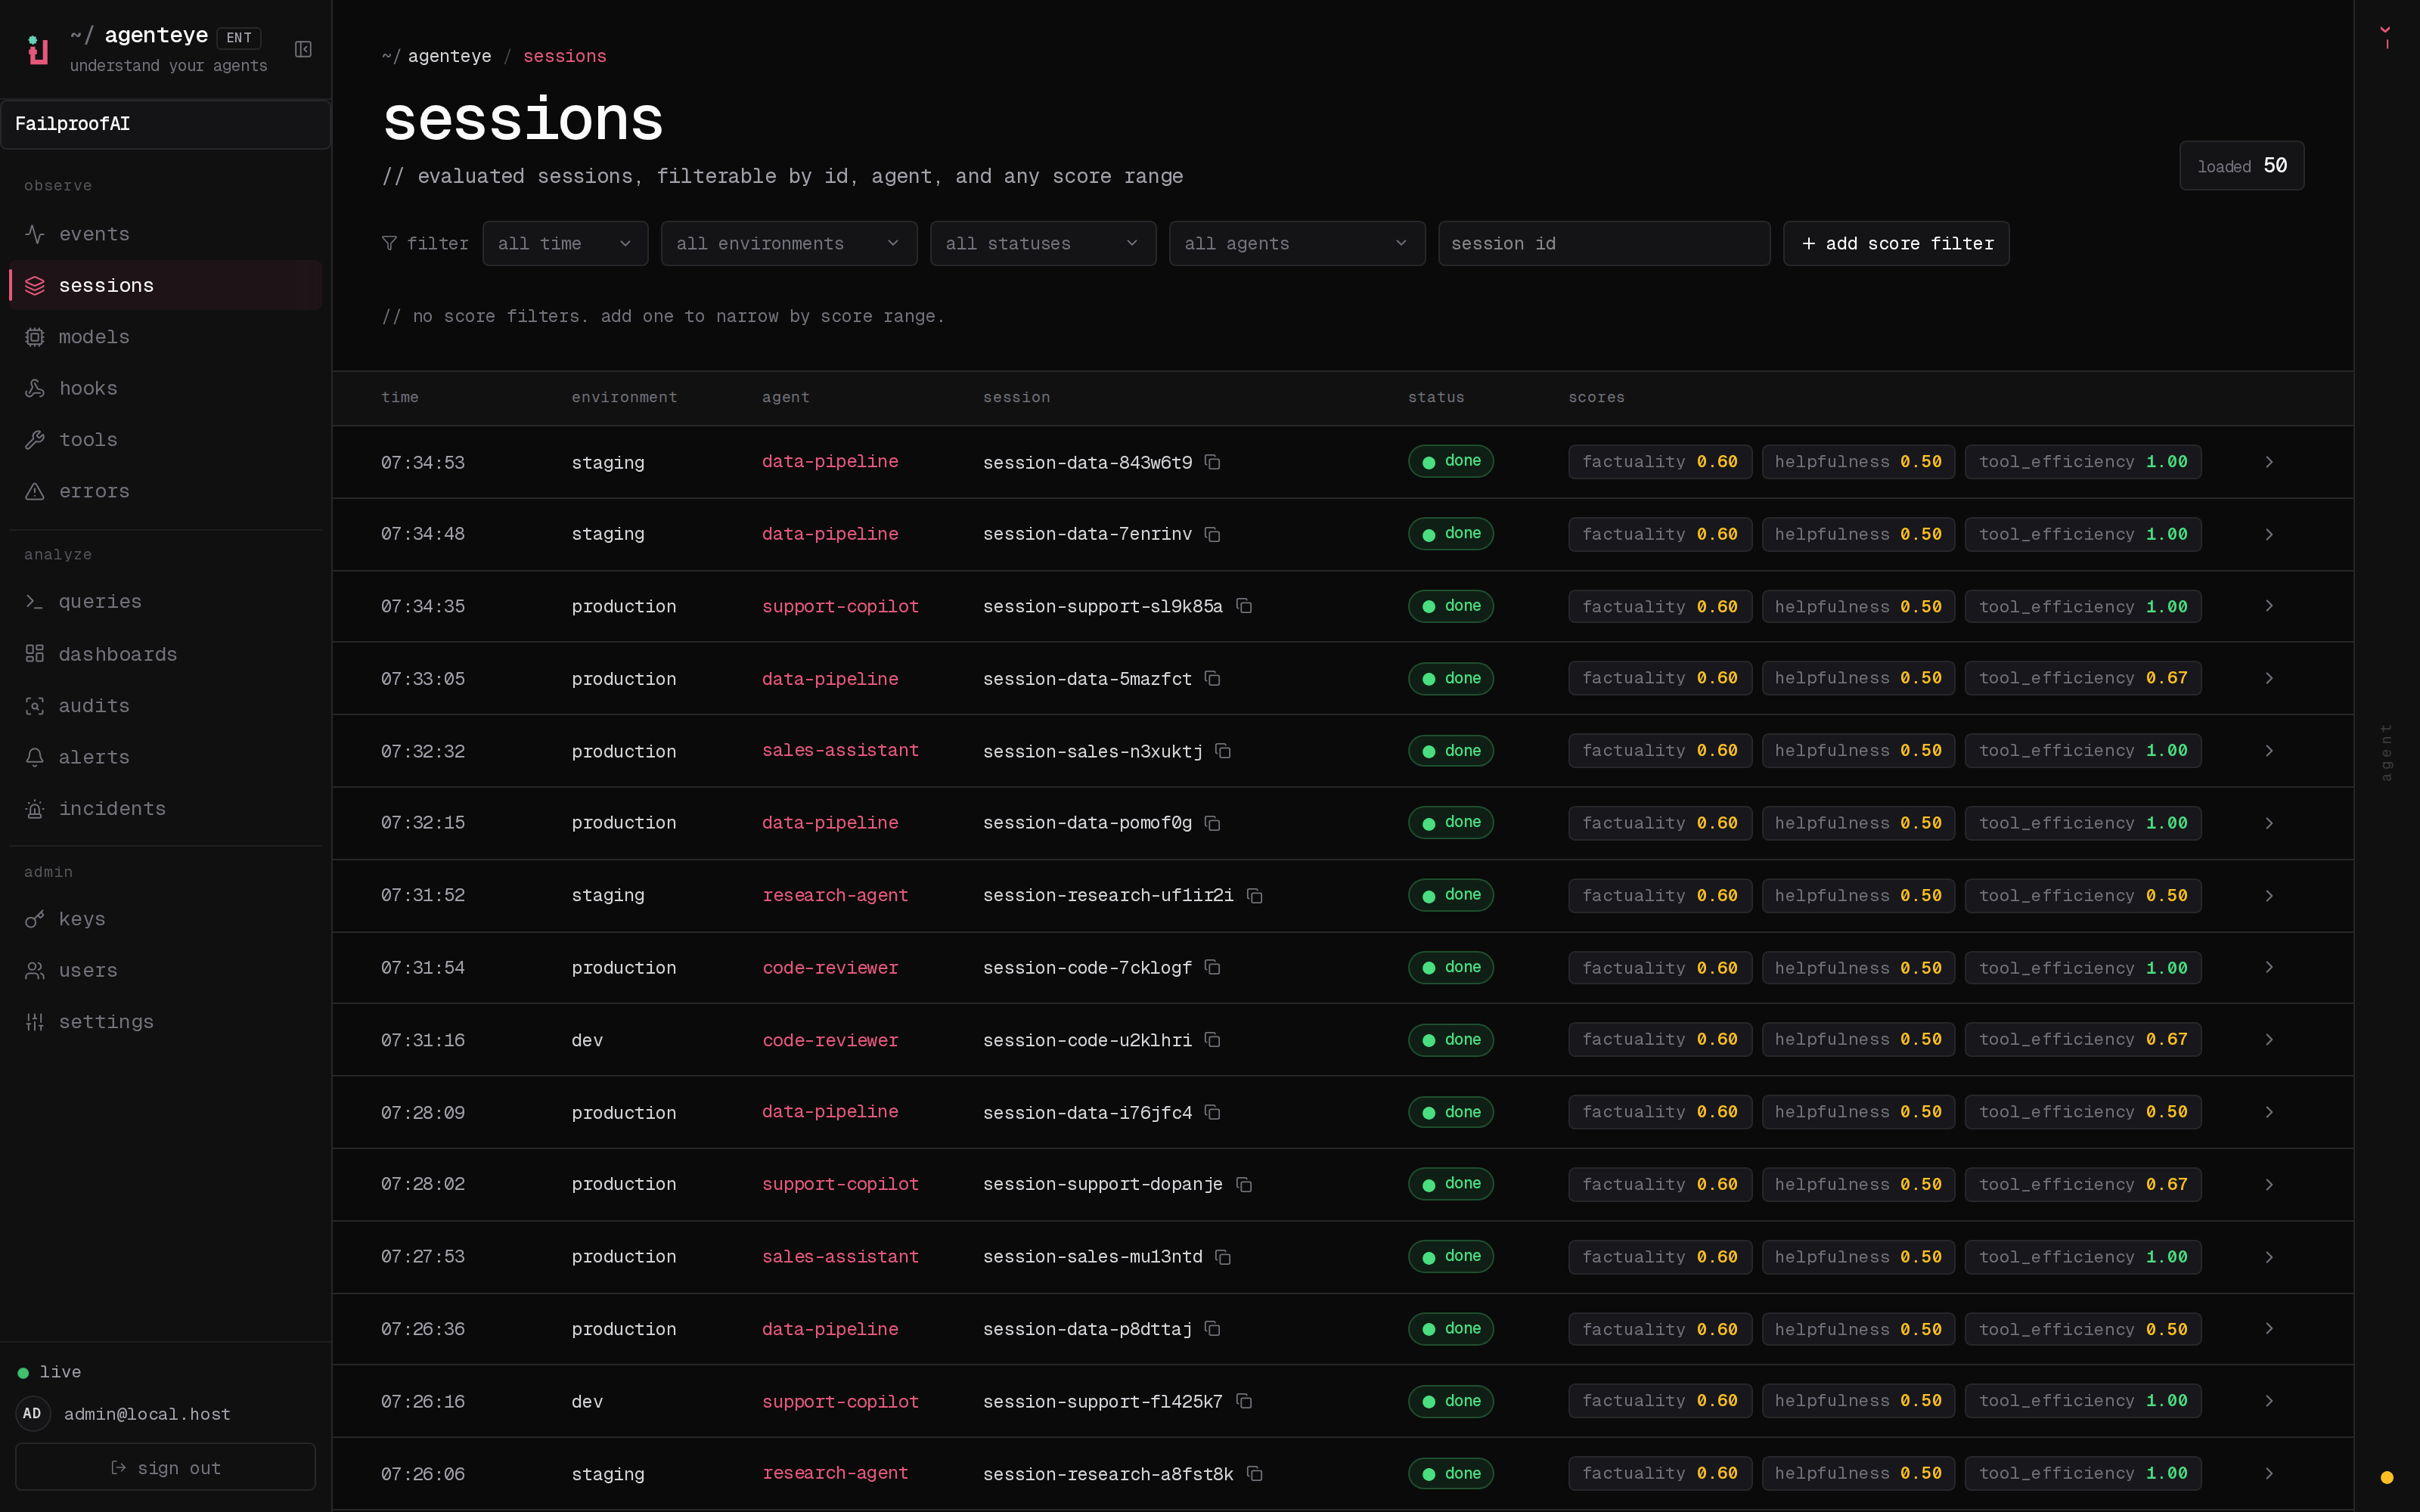
- Ouvrez Observer → Événements pour confirmer que les événements arrivent, puis Observer → Sessions pour confirmer qu’ils forment des exécutions complètes.
- Filtrez selon l’environnement de l’intégration et inspectez une session pour vérifier les champs modèle, outil, erreur et politique requis par les audits.