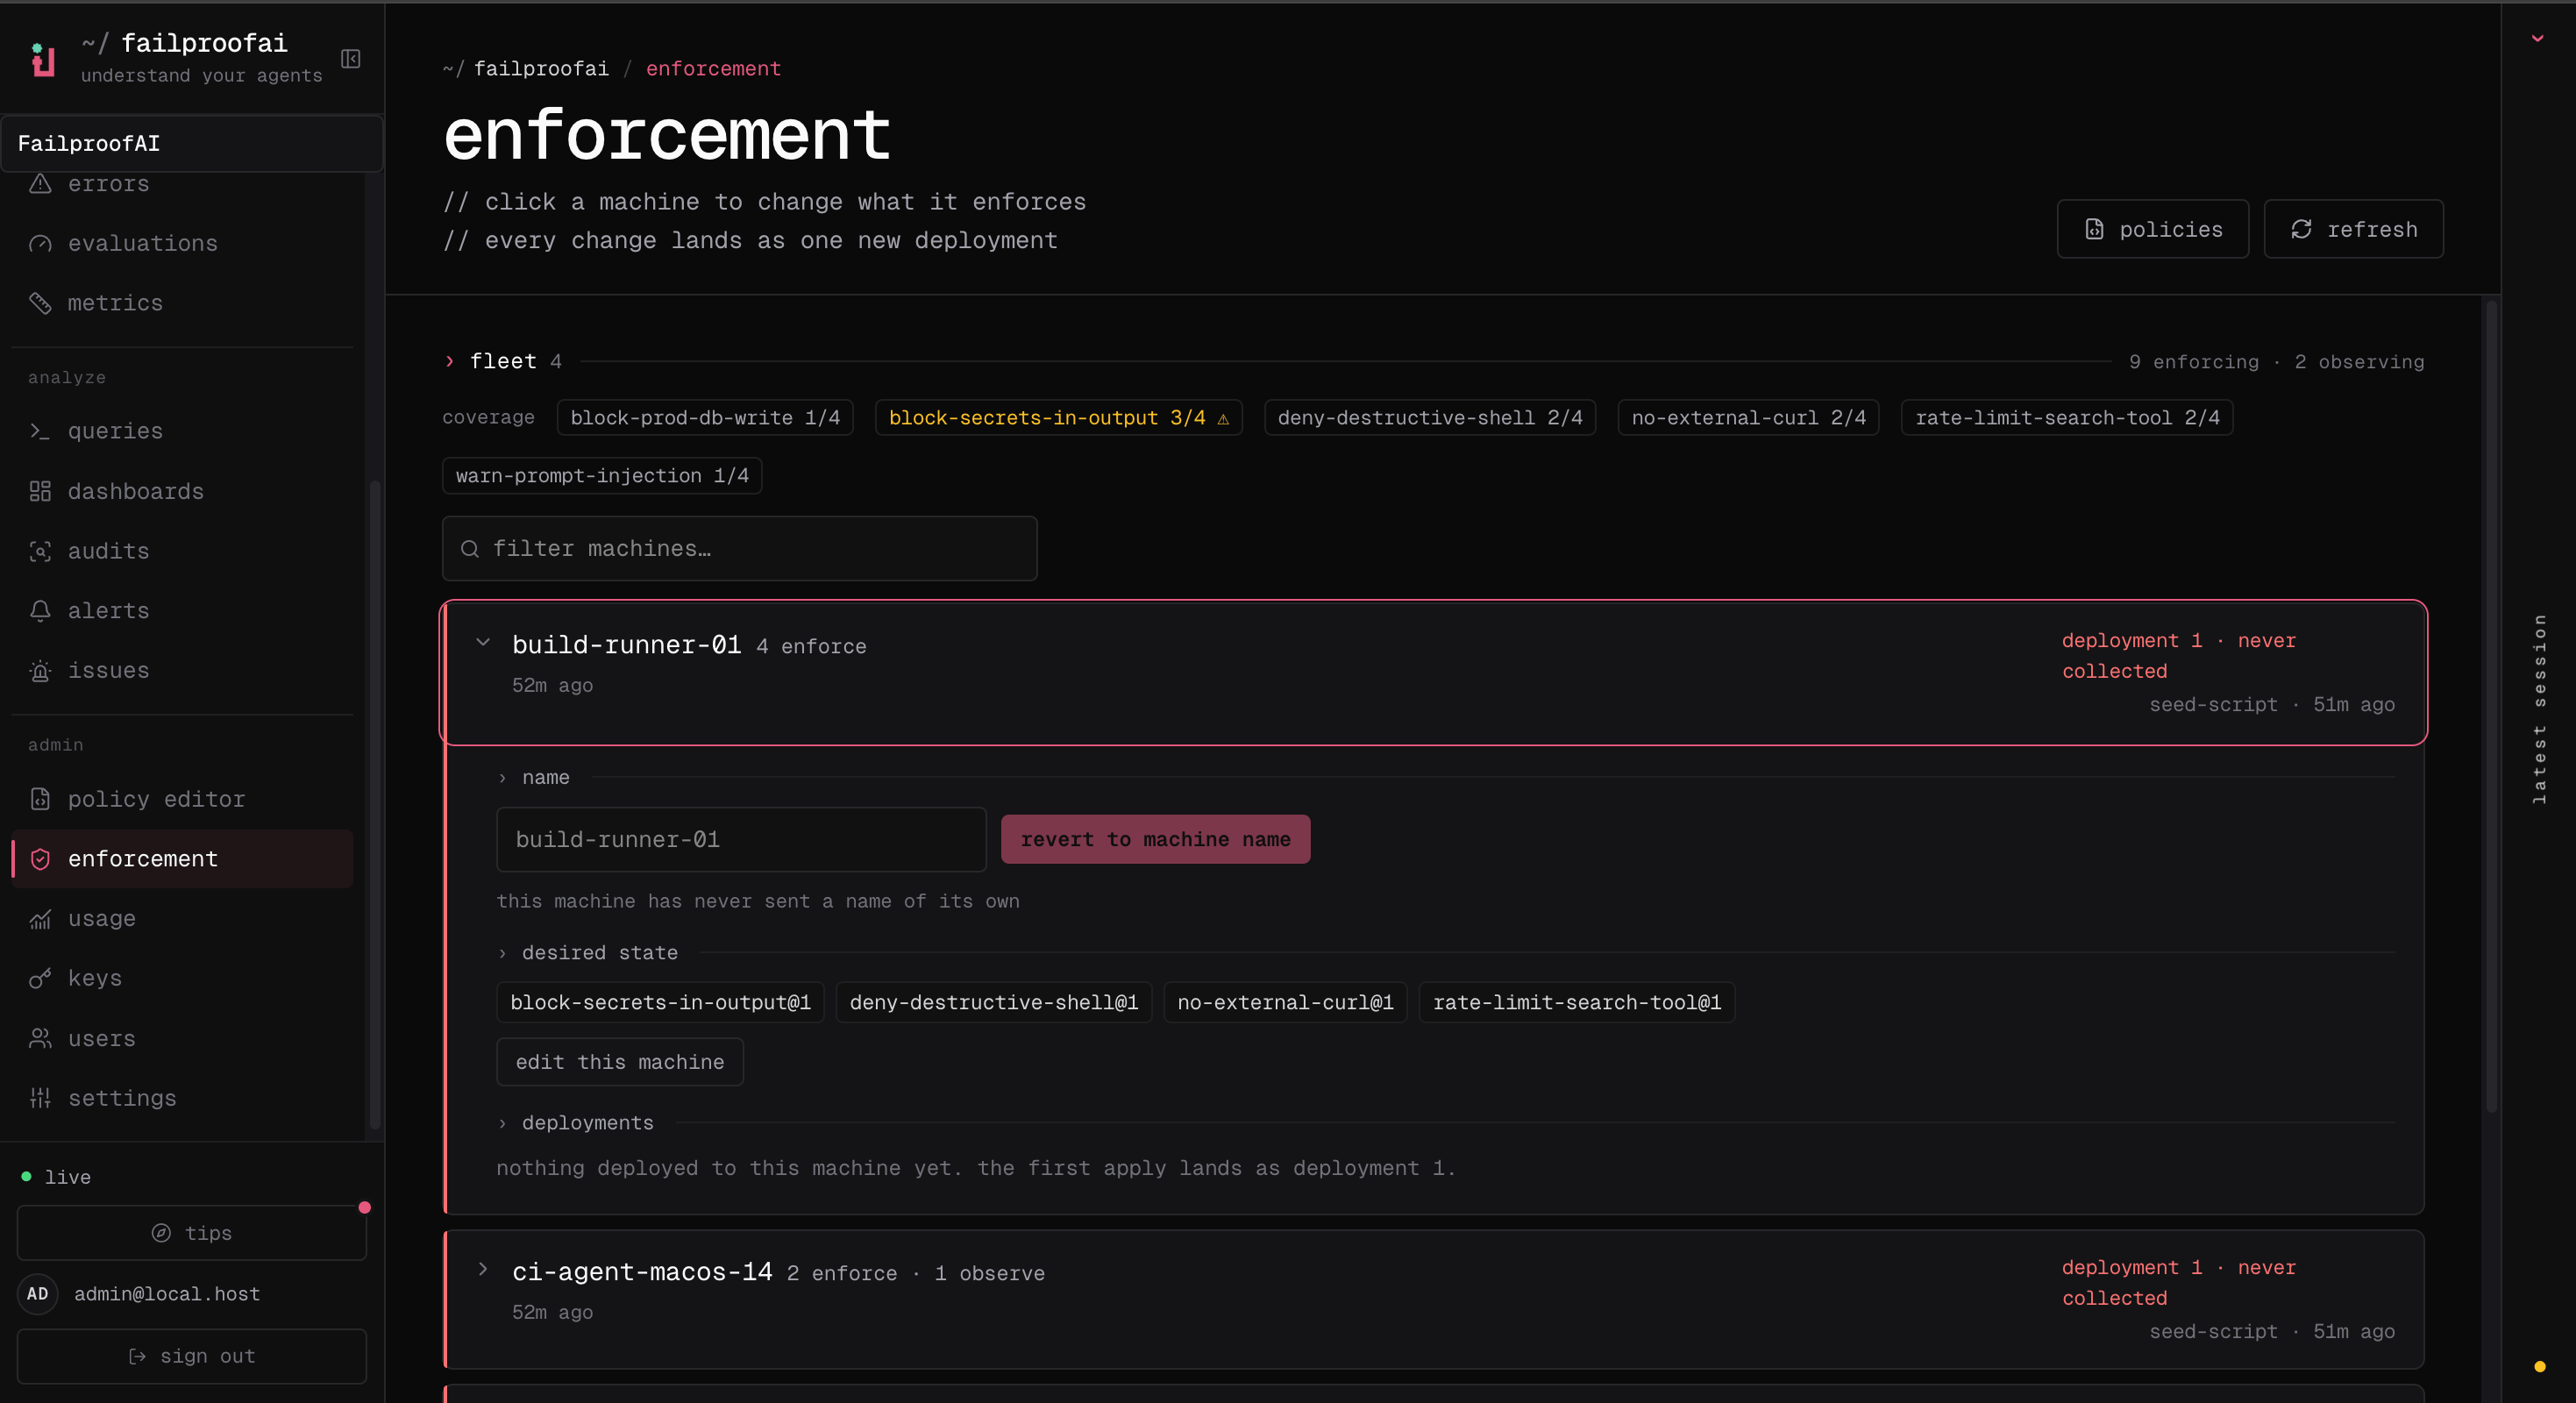
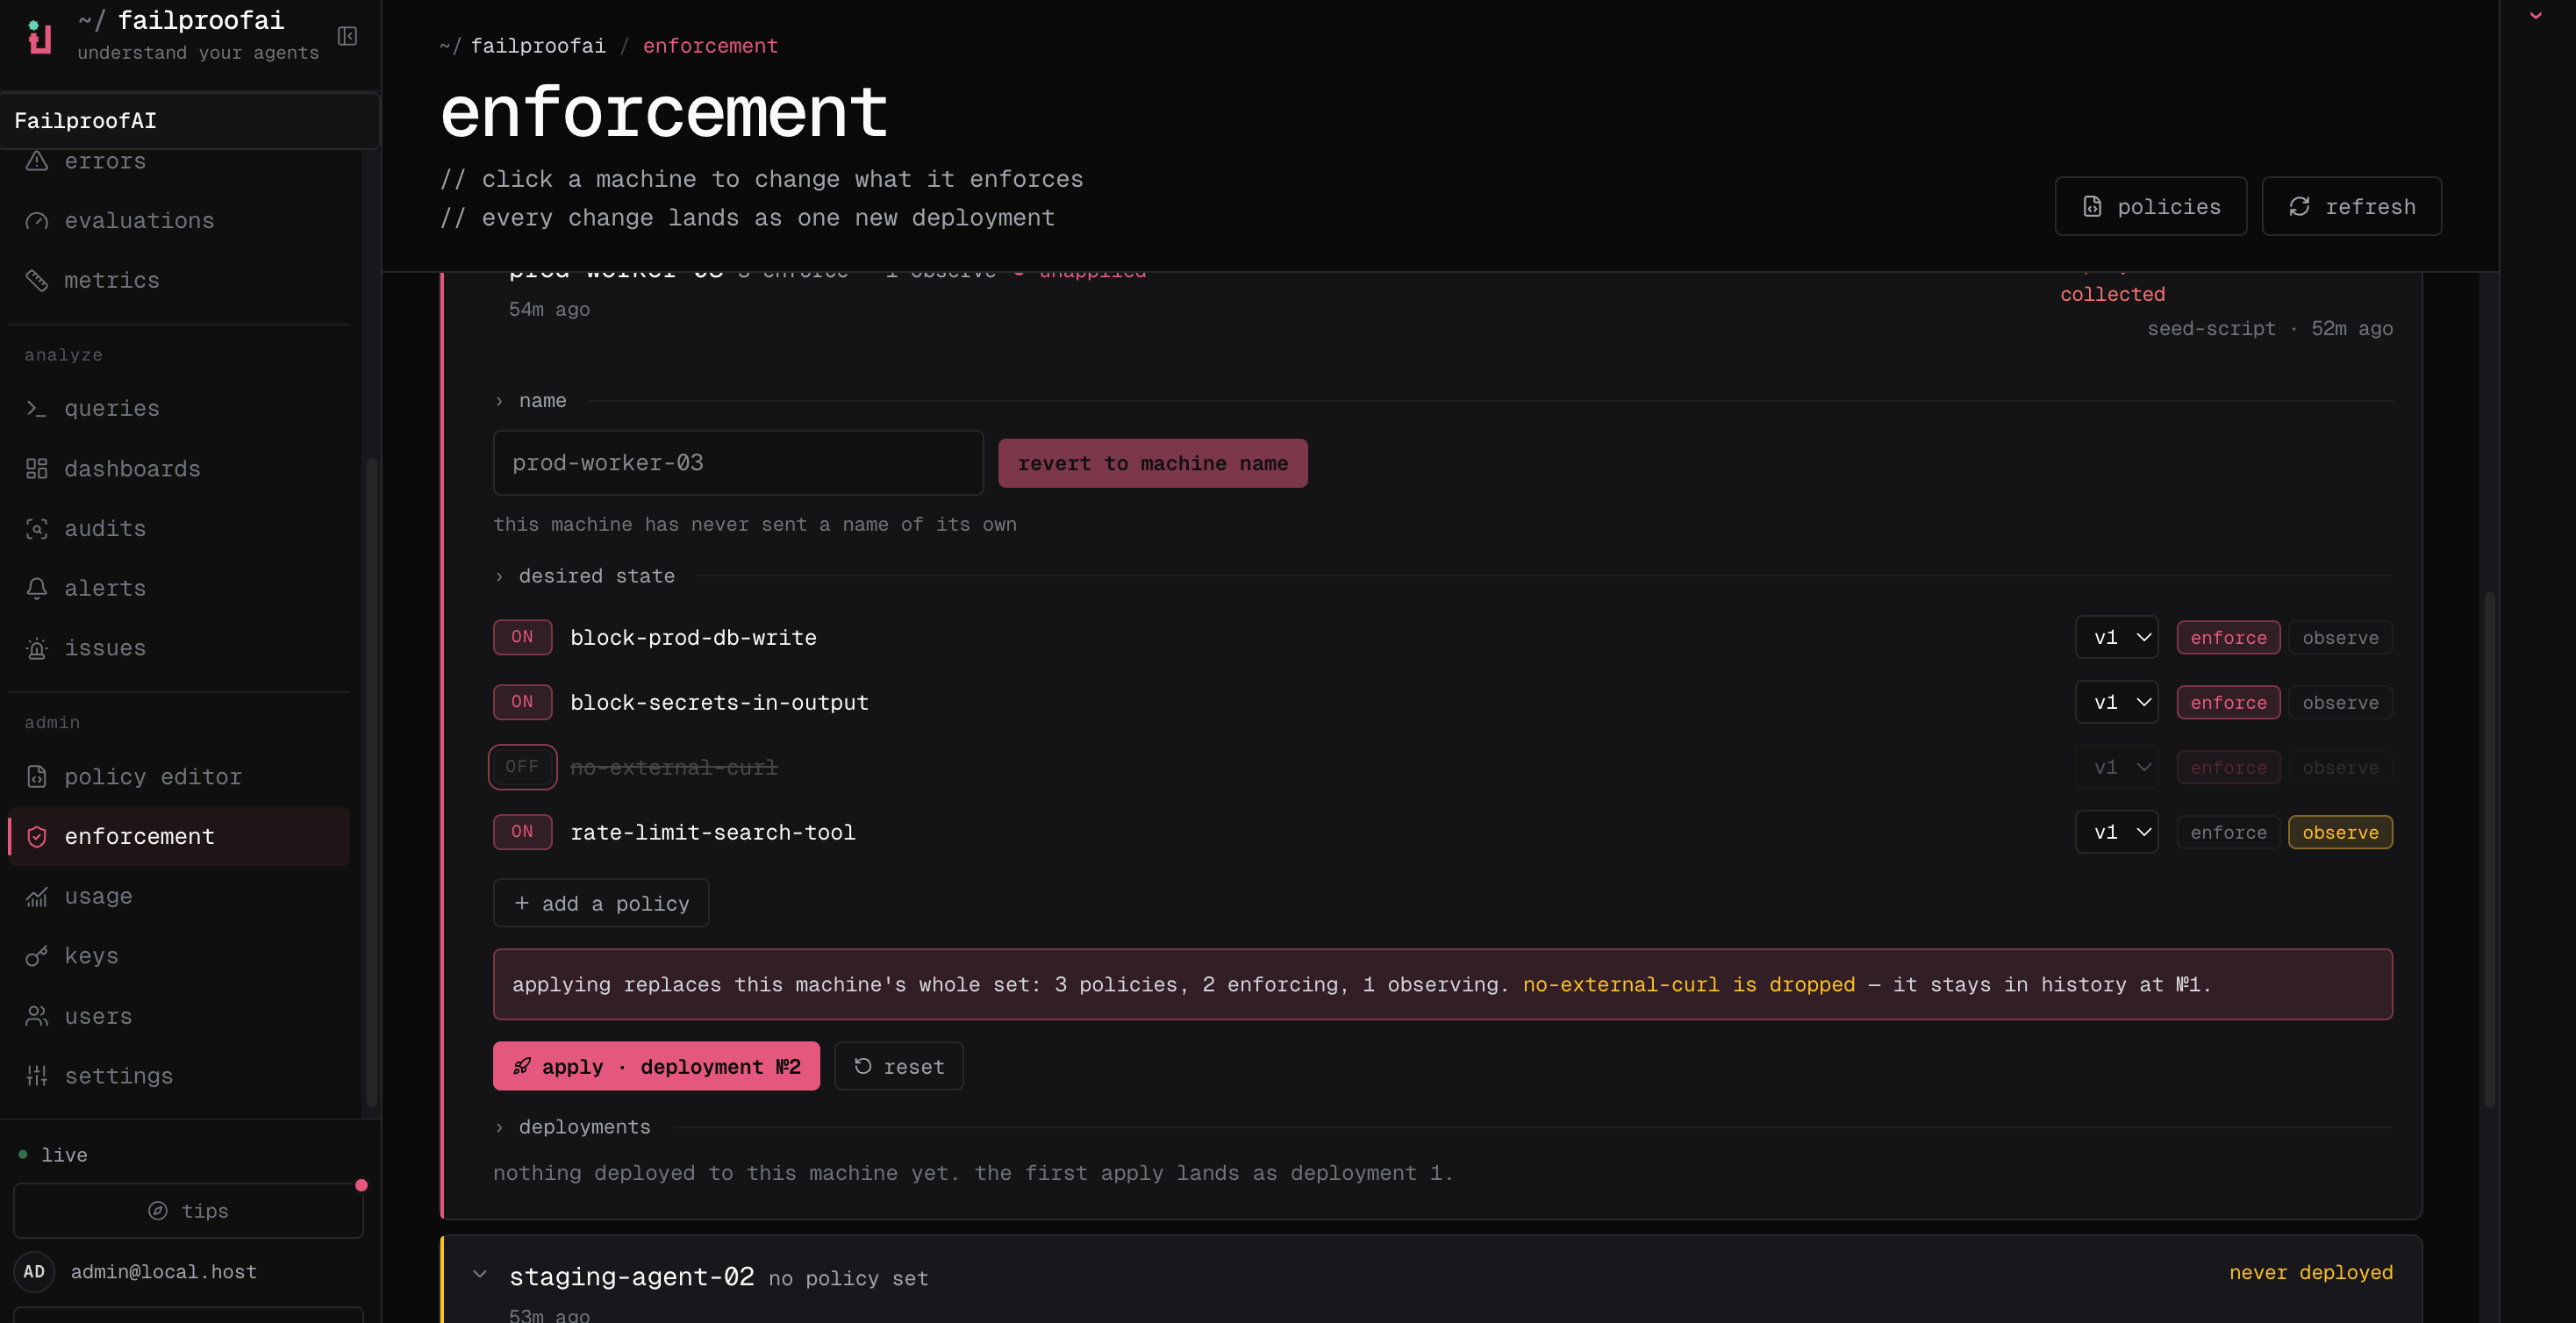
- Observer enregistre ce que la politique aurait fait, sans rien bloquer.
- Appliquer agit sur la décision : un
denybloque l’appel et uninstructguide l’agent.
Ajouter une machine
Une machine apparaît sous Admin → enforcement dès qu’elle est connectée au Cloud. Si celle que vous souhaitez n’y figure pas encore :- Tableau de bord
- CLI
- Allez dans Administration → Keys et créez une clé avec
policies:pull, pour que la machine puisse recevoir les déploiements, etevents:add, pour que ses décisions parviennent au Cloud. - Connectez la machine avec cette clé — Connecter une machine au Cloud vous guide pas à pas.
- Confirmez qu’elle apparaît bien sous Admin → enforcement.
Déployer en mode observation
- Tableau de bord
- CLI
- Allez dans Admin → enforcement, trouvez la machine et développez sa ligne.
- Sélectionnez edit, ajoutez la version de politique testée et choisissez observe.
- Appliquez la modification, puis attendez le prochain enregistrement de la machine et confirmez son état de déploiement et de couverture.
-
Allez dans Observe → policy pour inspecter les décisions en direct.
1
Choisir la version et les machines
Sélectionnez la version publiée et les machines sur lesquelles elle doit s’exécuter.
2
Observer
Examinez les correspondances, les raisons, les outils concernés et les faux positifs pendant qu’aucun blocage n’est actif.
3
Appliquer
Basculez l’effet sur enforce une fois que les correspondances observées distinguent les actions non sécurisées des actions valides, puis confirmez que chaque machine concernée a bien récupéré la modification et signale ses décisions.
Vérifier la couverture
La couverture indique si une politique s’exécute là où le risque est présent.- Allez dans Admin → enforcement et consultez les totaux en mode application et en mode observation.
- Recherchez une machine par ID ou par label, ou filtrez les machines auxquelles il manque une politique.
- Développez une ligne pour comparer les politiques assignées, le déploiement signalé, le dernier enregistrement et l’historique.
- Actualisez après l’intervalle de polling de la machine si un déploiement appliqué est encore en attente.