

Application locale
Configurez une machine sans clé Cloud et appliquez un pack de politiques. À utiliser lorsque vous avez besoin de garde-fous immédiats sans envoyer de données de session vers le Cloud.
Failproof AI Cloud
Ajoutez des sessions centralisées, des audits, des évaluations en ligne, des tableaux de bord, des alertes et le déploiement de politiques sur votre flotte.
Déploiement en entreprise
Utilisez des contrôles organisationnels, des clés à portée restreinte, une infrastructure privée et des exigences de sécurité propres à votre déploiement.
Appliquer localement
Exécutezfailproofai config sans clé, puis appliquez un pack avec failproofai policies add FailproofAI/policies. Dans un terminal, choisissez Not now — stay local lorsque la configuration vous demande de vous connecter au Cloud ; sans terminal et sans FAILPROOFAI_CLOUD_TOKEN, le mode local est automatiquement conservé. Le daemon et les hooks s’appliquent sur la machine, et aucune donnée de session n’est envoyée au Cloud. Pour vous connecter ultérieurement, suivez les étapes ci-dessous.
Chemin recommandé en production
- Connectez une machine hors production avec la capture de transcripts activée.
- Vérifiez les sessions et les évaluations dans Cloud.
- Créez un audit pour un mode d’échec connu.
- Déployez la première politique en mode observation.
- Étendez à la production après avoir examiné les correspondances et les faux positifs.
Connecter une machine au Cloud
- Tableau de bord
- CLI
- Accédez à Administration → Clés et créez une clé avec
events:addetpolicies:pull. - Copiez le secret à usage unique sur la machine cible.
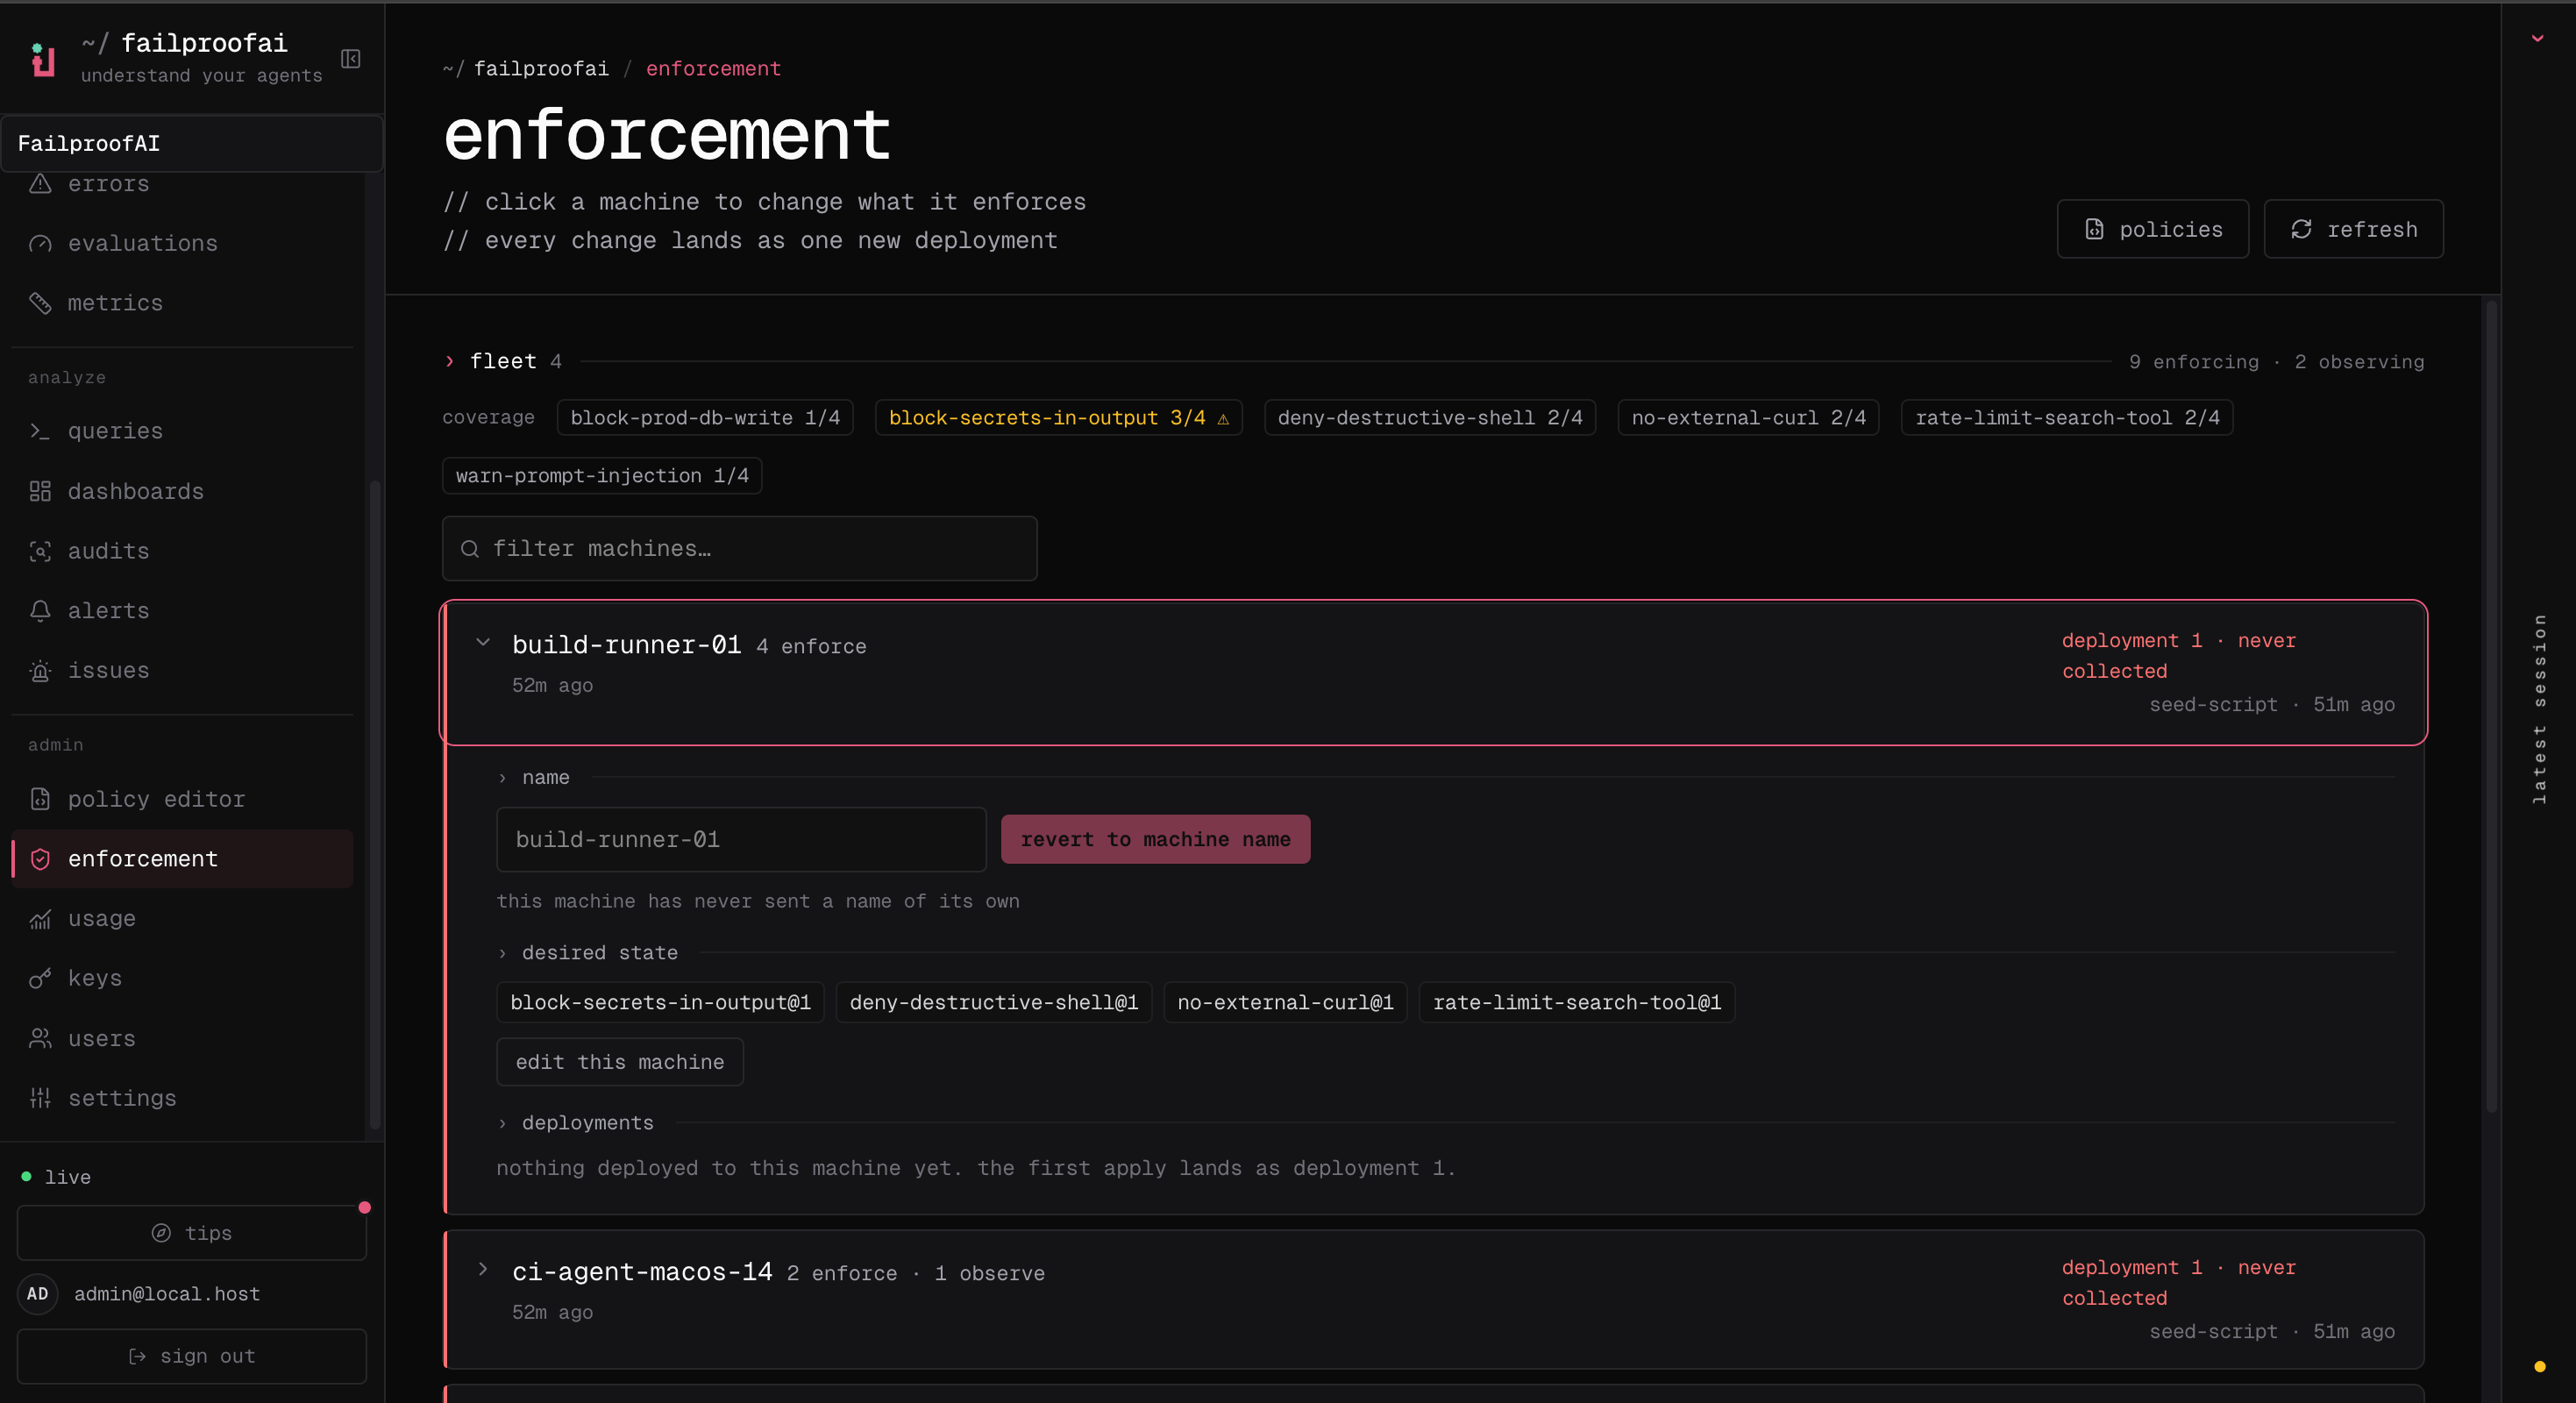
- Après avoir exécuté la commande de connexion CLI, accédez à Admin → application et confirmez que la machine apparaît.
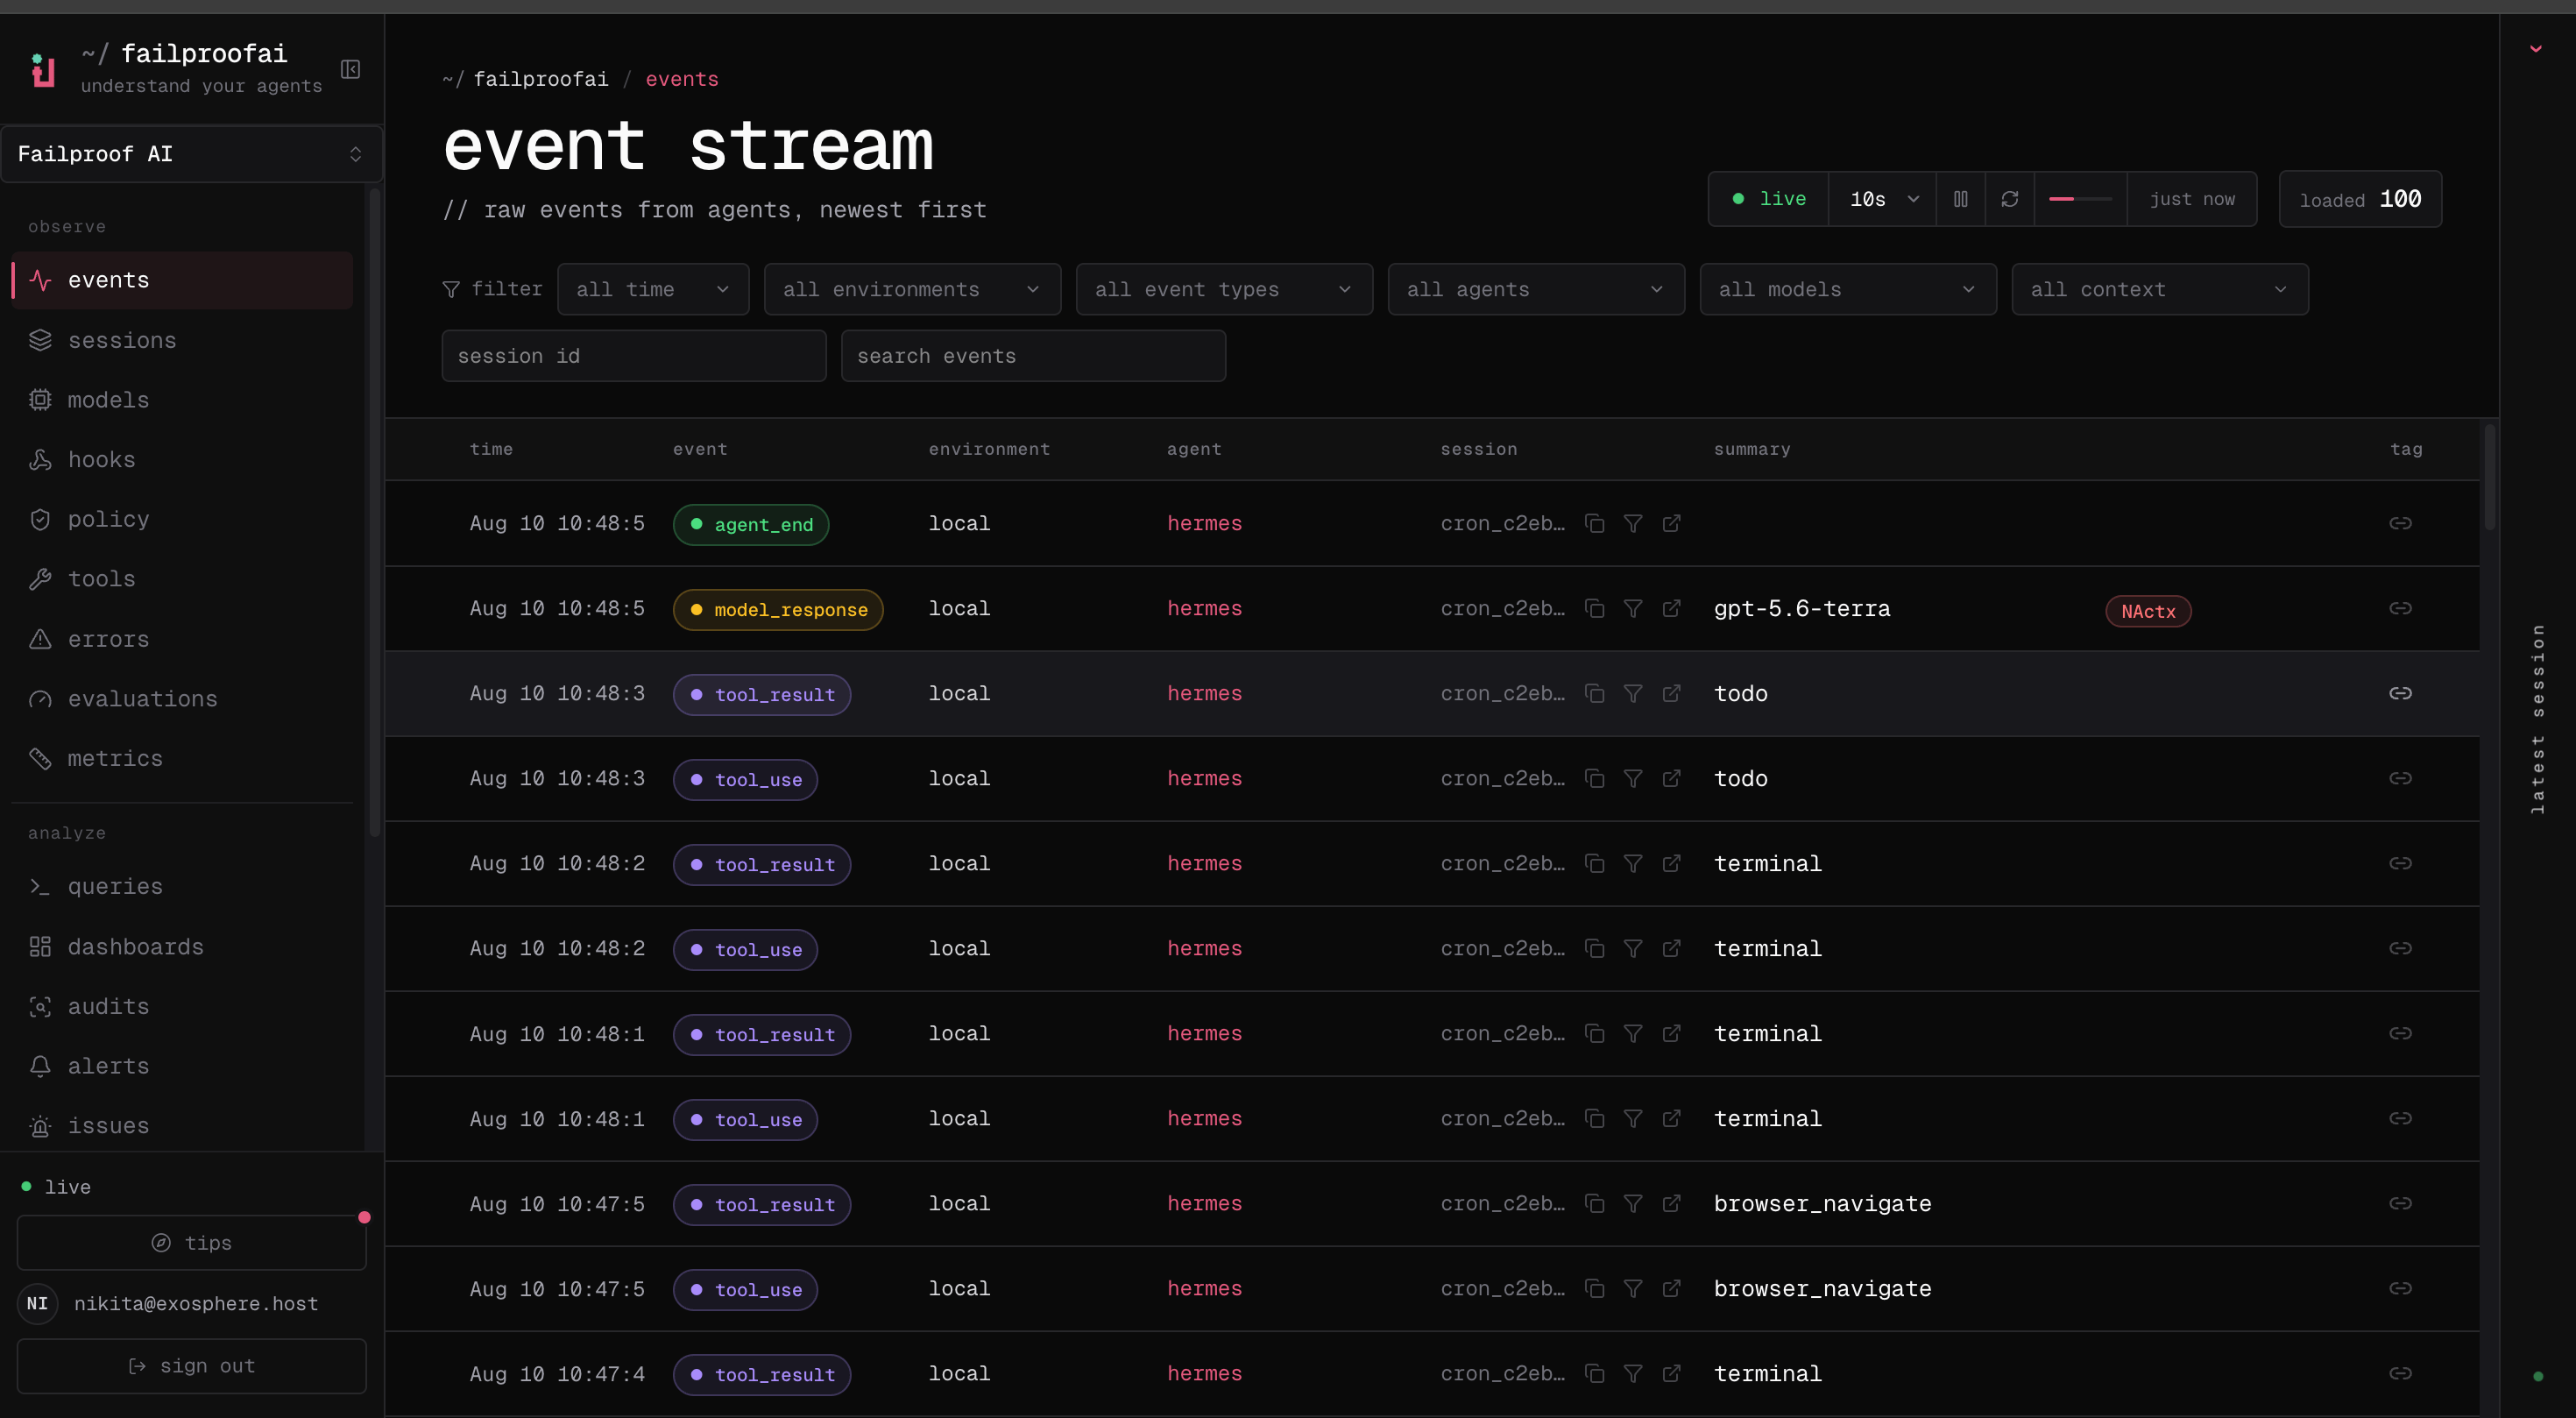
- Accédez à Observe → Événements et confirmez l’arrivée de son premier événement.

failproofai config --status pour voir quelle capacité est configurée.
La configuration Cloud n’écrit les identifiants locaux qu’après le succès de la capacité concernée. Un échec de vérification ne laisse pas une machine paraître connectée alors qu’elle ne l’est pas.