

セッションがCloudに表示されない
セッションがCloudに表示されない
- ダッシュボード
- CLI
Administration → Keys を開き、マシンキーが有効で 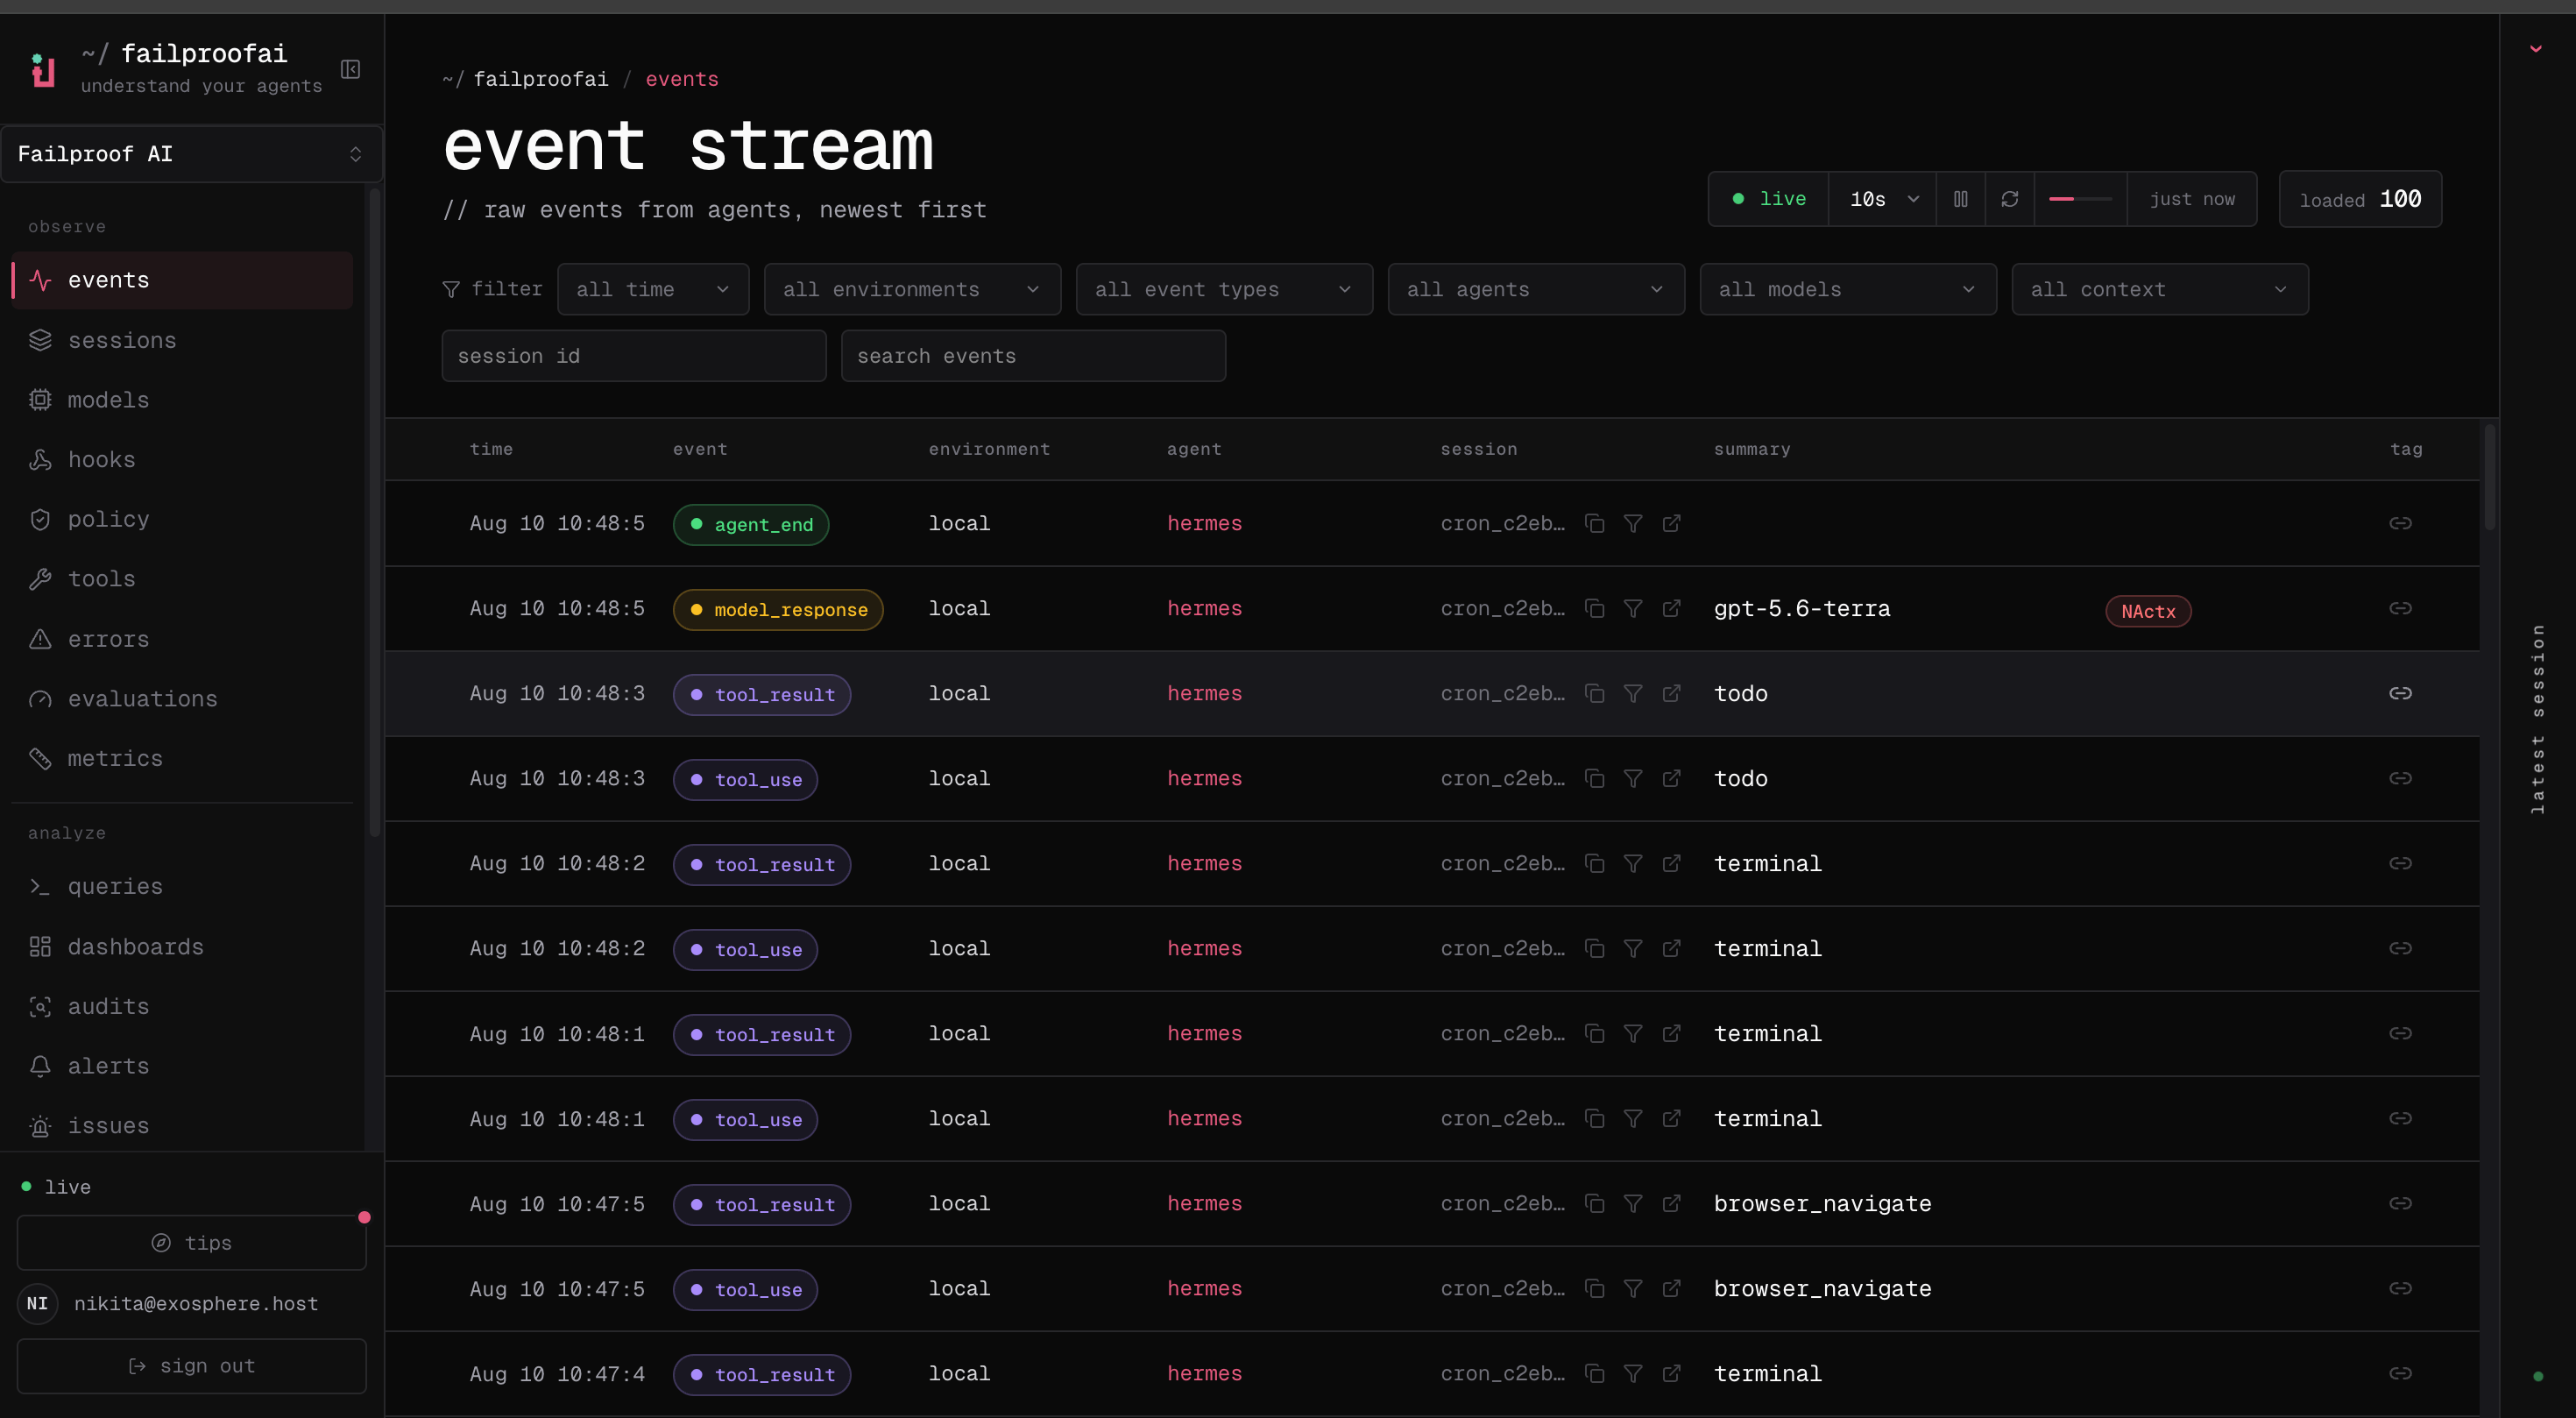
events:add 権限を持っていることを確認します。次に Observe → Events を開き、時間範囲を広げ、環境およびエージェントフィルターをクリアします。イベントが存在する場合は、セッションIDを検索し、Observe → Sessions でグループ化を確認します。イベントが存在しない場合は、CLIからFailproofデーモンを診断してください。Python SDKのイベントがディスク上に残る
Python SDKのイベントがディスク上に残る
- ダッシュボード
- CLI
Observe → Events のフィルターをクリアし、SDKセッションIDを正確に検索します。何も表示されない場合は、ソースマシン上のSDKスプールとFailproofデーモンを確認してください。
マシンがポリシーを受信しない
マシンがポリシーを受信しない
- ダッシュボード
- CLI
Admin → enforcement を開き、マシンを選択して、割り当て済み・報告済み・以前のバージョンを比較します。デプロイメントスコープにそのマシンが含まれていること、およびキーに
policies:pull 権限があることを確認します。ポリシーの配信が機能しない場合でも、イベントの取り込みは正常に動作することがあります。デーモンが利用できないためアクションが拒否される
デーモンが利用できないためアクションが拒否される
- ダッシュボード
- CLI
Admin → enforcement を開き、マシンの最終確認日時と報告されたバージョンを確認します。マシンが古い状態の場合は、ローカルのデーモン問題として対処してください。デーモンが利用できないことを回避するためだけに、デプロイ済みポリシーを緩めないでください。
カスタムポリシーが読み込まれない
カスタムポリシーが読み込まれない
- ダッシュボード
- CLI
Cloudで作成したポリシーの場合は、Admin → policy editor を開き、ドラフトを選択して、公開前にバリデーションエラーを確認します。ローカルポリシーの場合は、CLIを使用して検証し、テストアクションの後に Observe → policy を開いて決定が届いていることを確認します。
監査で検出結果が返らない
監査で検出結果が返らない
- ダッシュボード
- CLI
Analyze → audits を開き、実行を選択して、モデル分析が実行されたかどうかを確認します。次に、そのスコープとウィンドウを Observe → sessions と比較し、その母集団から代表的なトレースを開きます。ゼロ件の結果が意味を持つのは、分析が正常に実行された場合のみです。分析がスキップまたは失敗した場合、実行は検出結果を生成せず、未分析のウィンドウを将来の正常な実行のために開いたままにします。モデル分析が無効になっている場合も監査は検出結果を生成しません。これは、決定論的なクレデンシャルとPIIスキャンが統計を記録するものの、検出結果を報告しなくなるためです。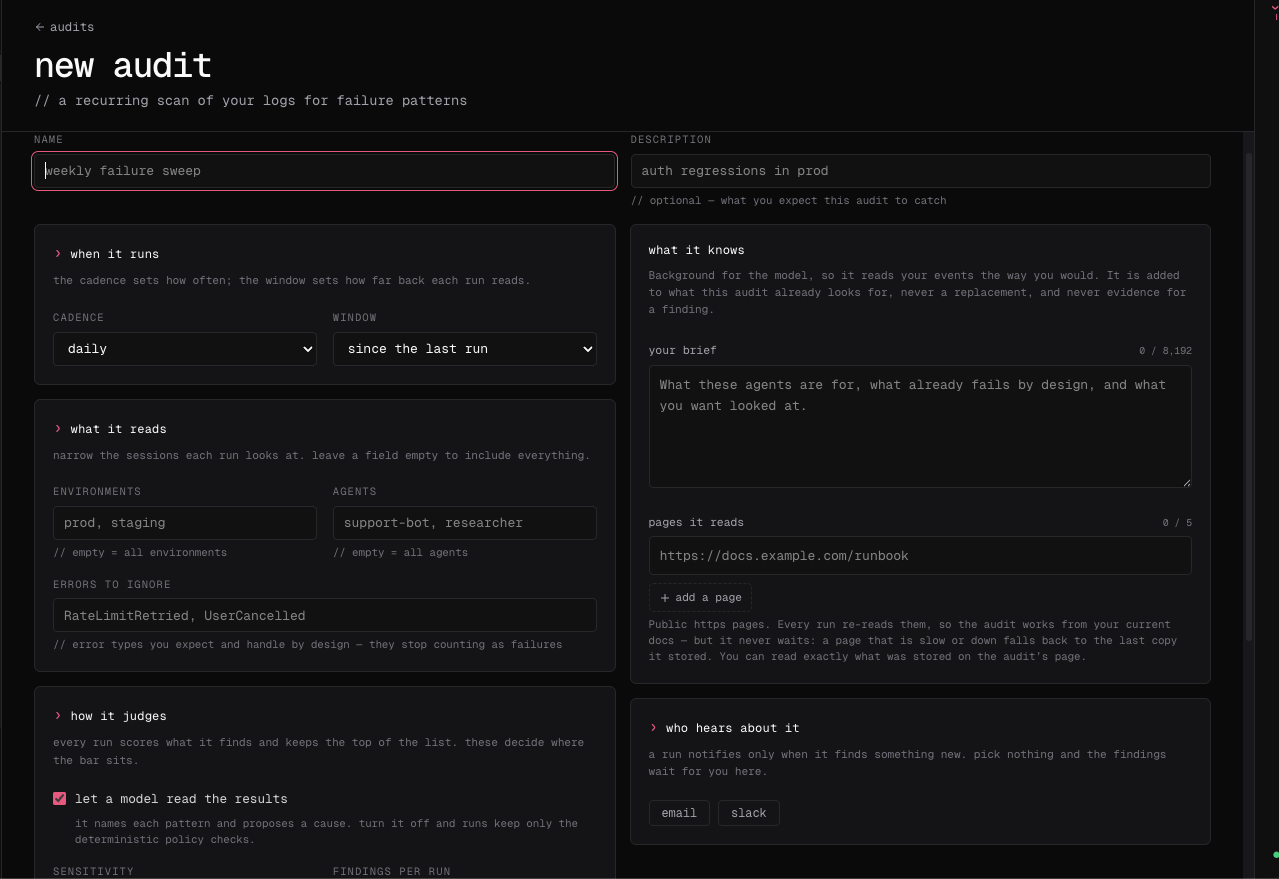
オンライン評価が自動的に実行されない
オンライン評価が自動的に実行されない
- ダッシュボード
- CLI
完了したセッションを開き、手動評価が成功するかどうかを確認します。ホスト型Cloudでは現在、ダッシュボードでエバリュエーターエンドポイントの設定を制御する機能がありません。サーバーオペレーターが設定する必要があります。
Cloud CLIの認証が間違った組織を対象にしている
Cloud CLIの認証が間違った組織を対象にしている
- ダッシュボード
- CLI
組織スイッチャーを使用し、CLIと結果を比較する前に、期待するスラッグと権限を確認します。
ポリシーが正当な作業をブロックする
ポリシーが正当な作業をブロックする
- ダッシュボード
- CLI
Observe → policy を開き、決定とリンクされたセッションを保存して、偽陽性の条件を特定します。次に Admin → enforcement を開き、影響を受けたマシンを以前のバージョンにロールバックします。Policy editor でより範囲の狭いバージョンを作成し、小さなスコープでテストして、正当な作業が成功した後にのみ範囲を拡大してください。
failproofai config --status の出力を含めてください。