Détectez les récurrences et acheminez un incident vers les bons intervenants.
Les alertes surveillent une condition mesurable et créent un incident lorsqu’elle se déclenche. Utilisez-les lorsqu’une défaillance doit générer une réponse rapide, qu’une politique puisse la bloquer ou non.
Accédez à Analyser → Alertes et sélectionnez nouvelle alerte. Vous pouvez aussi démarrer depuis la cloche sur une erreur représentative.
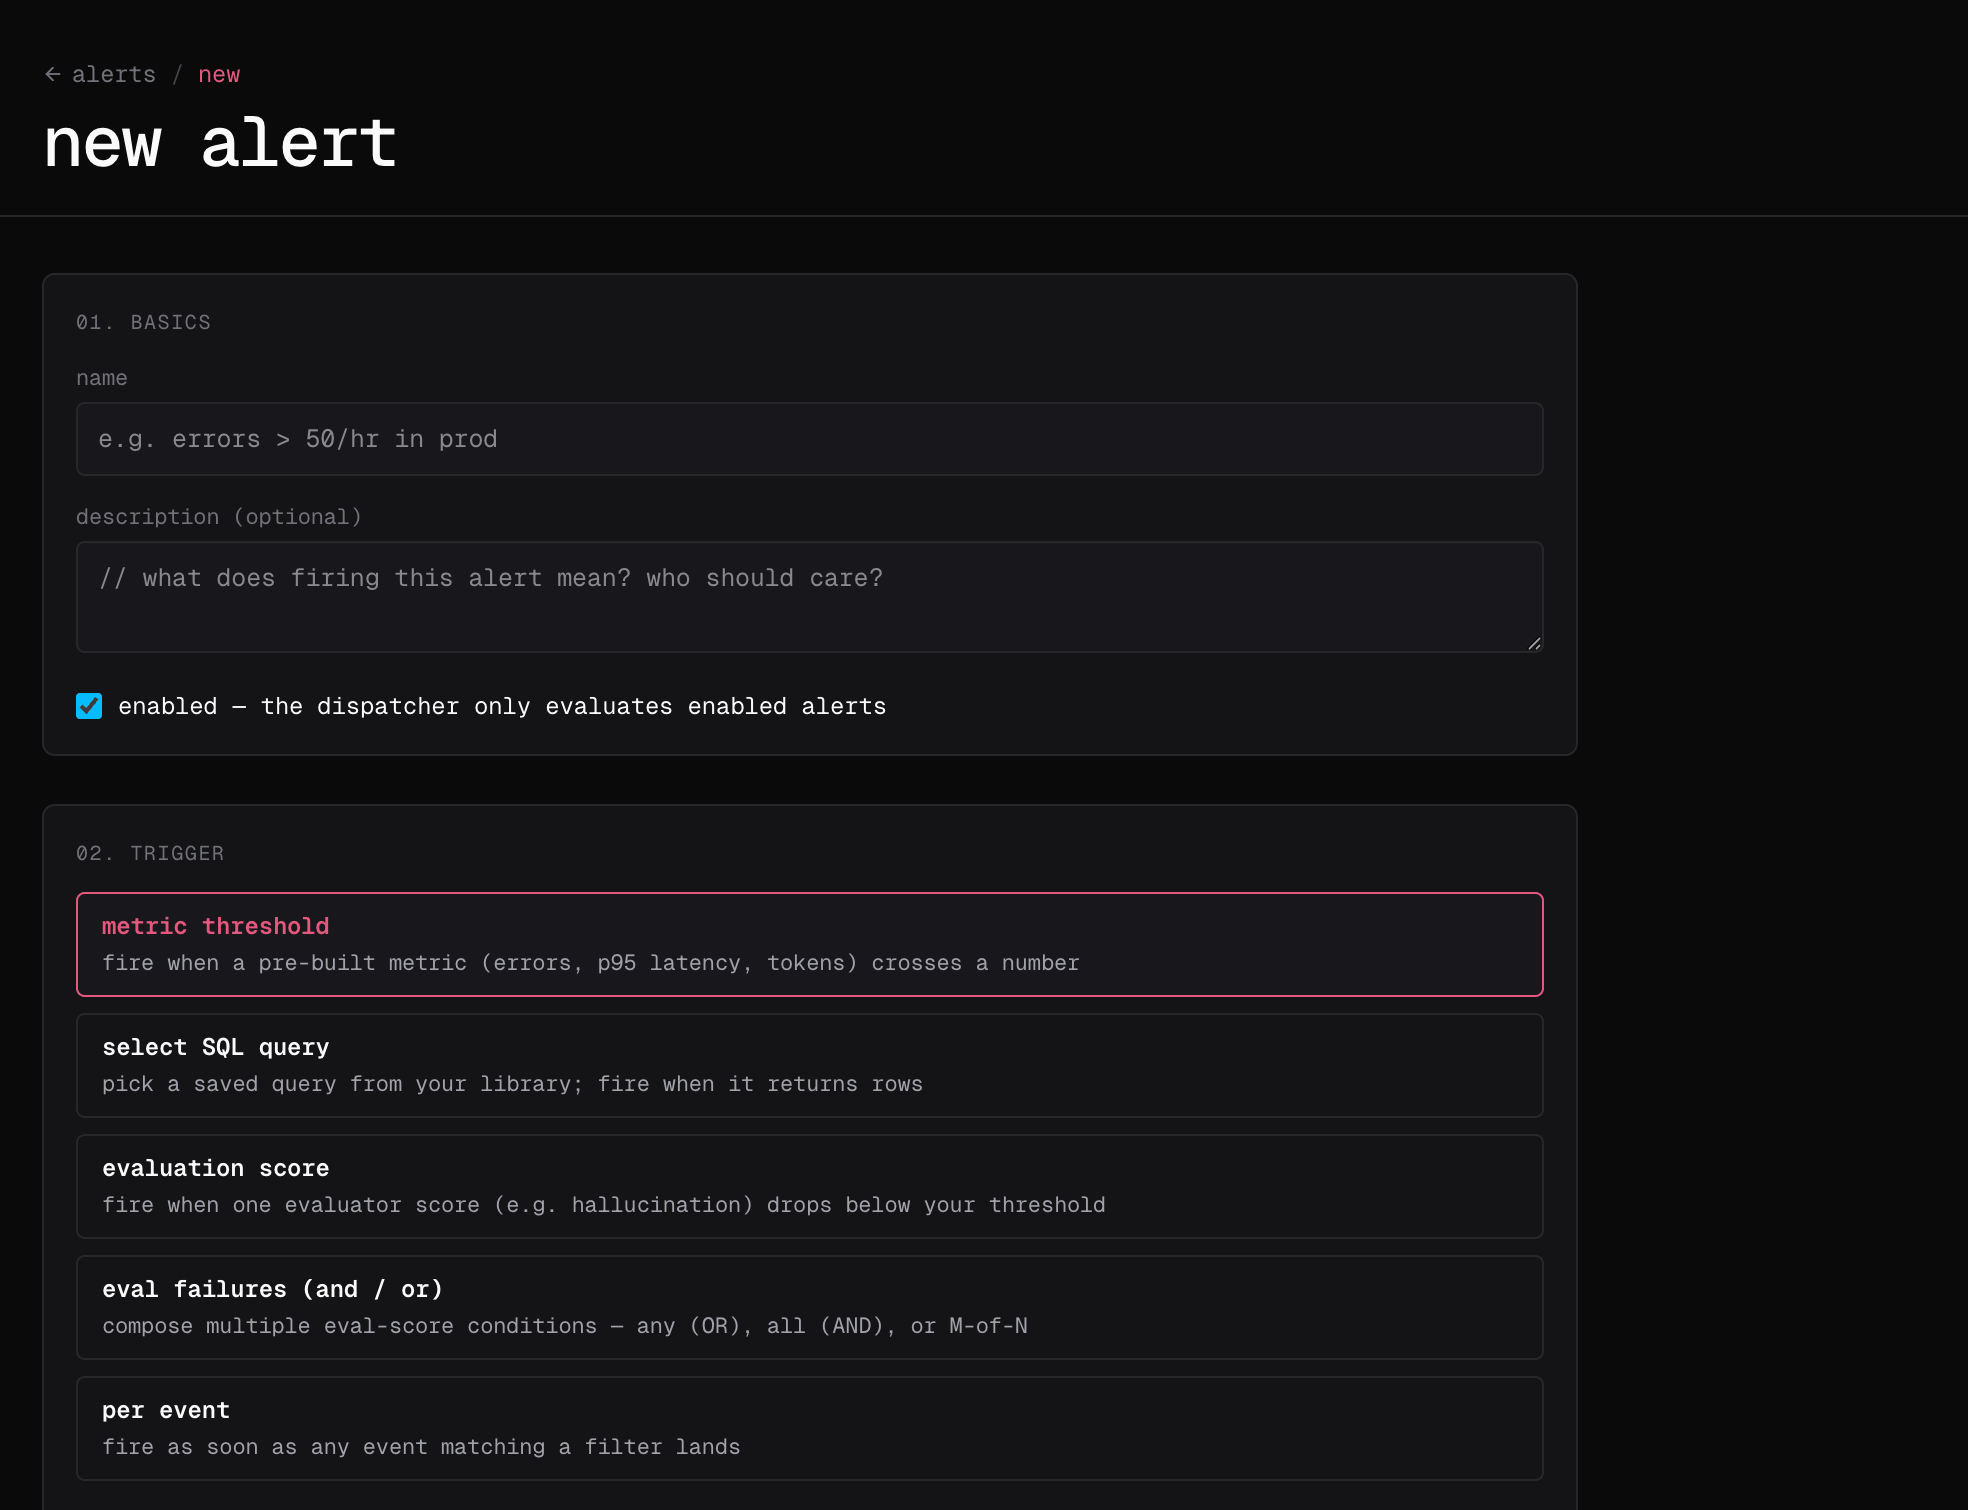
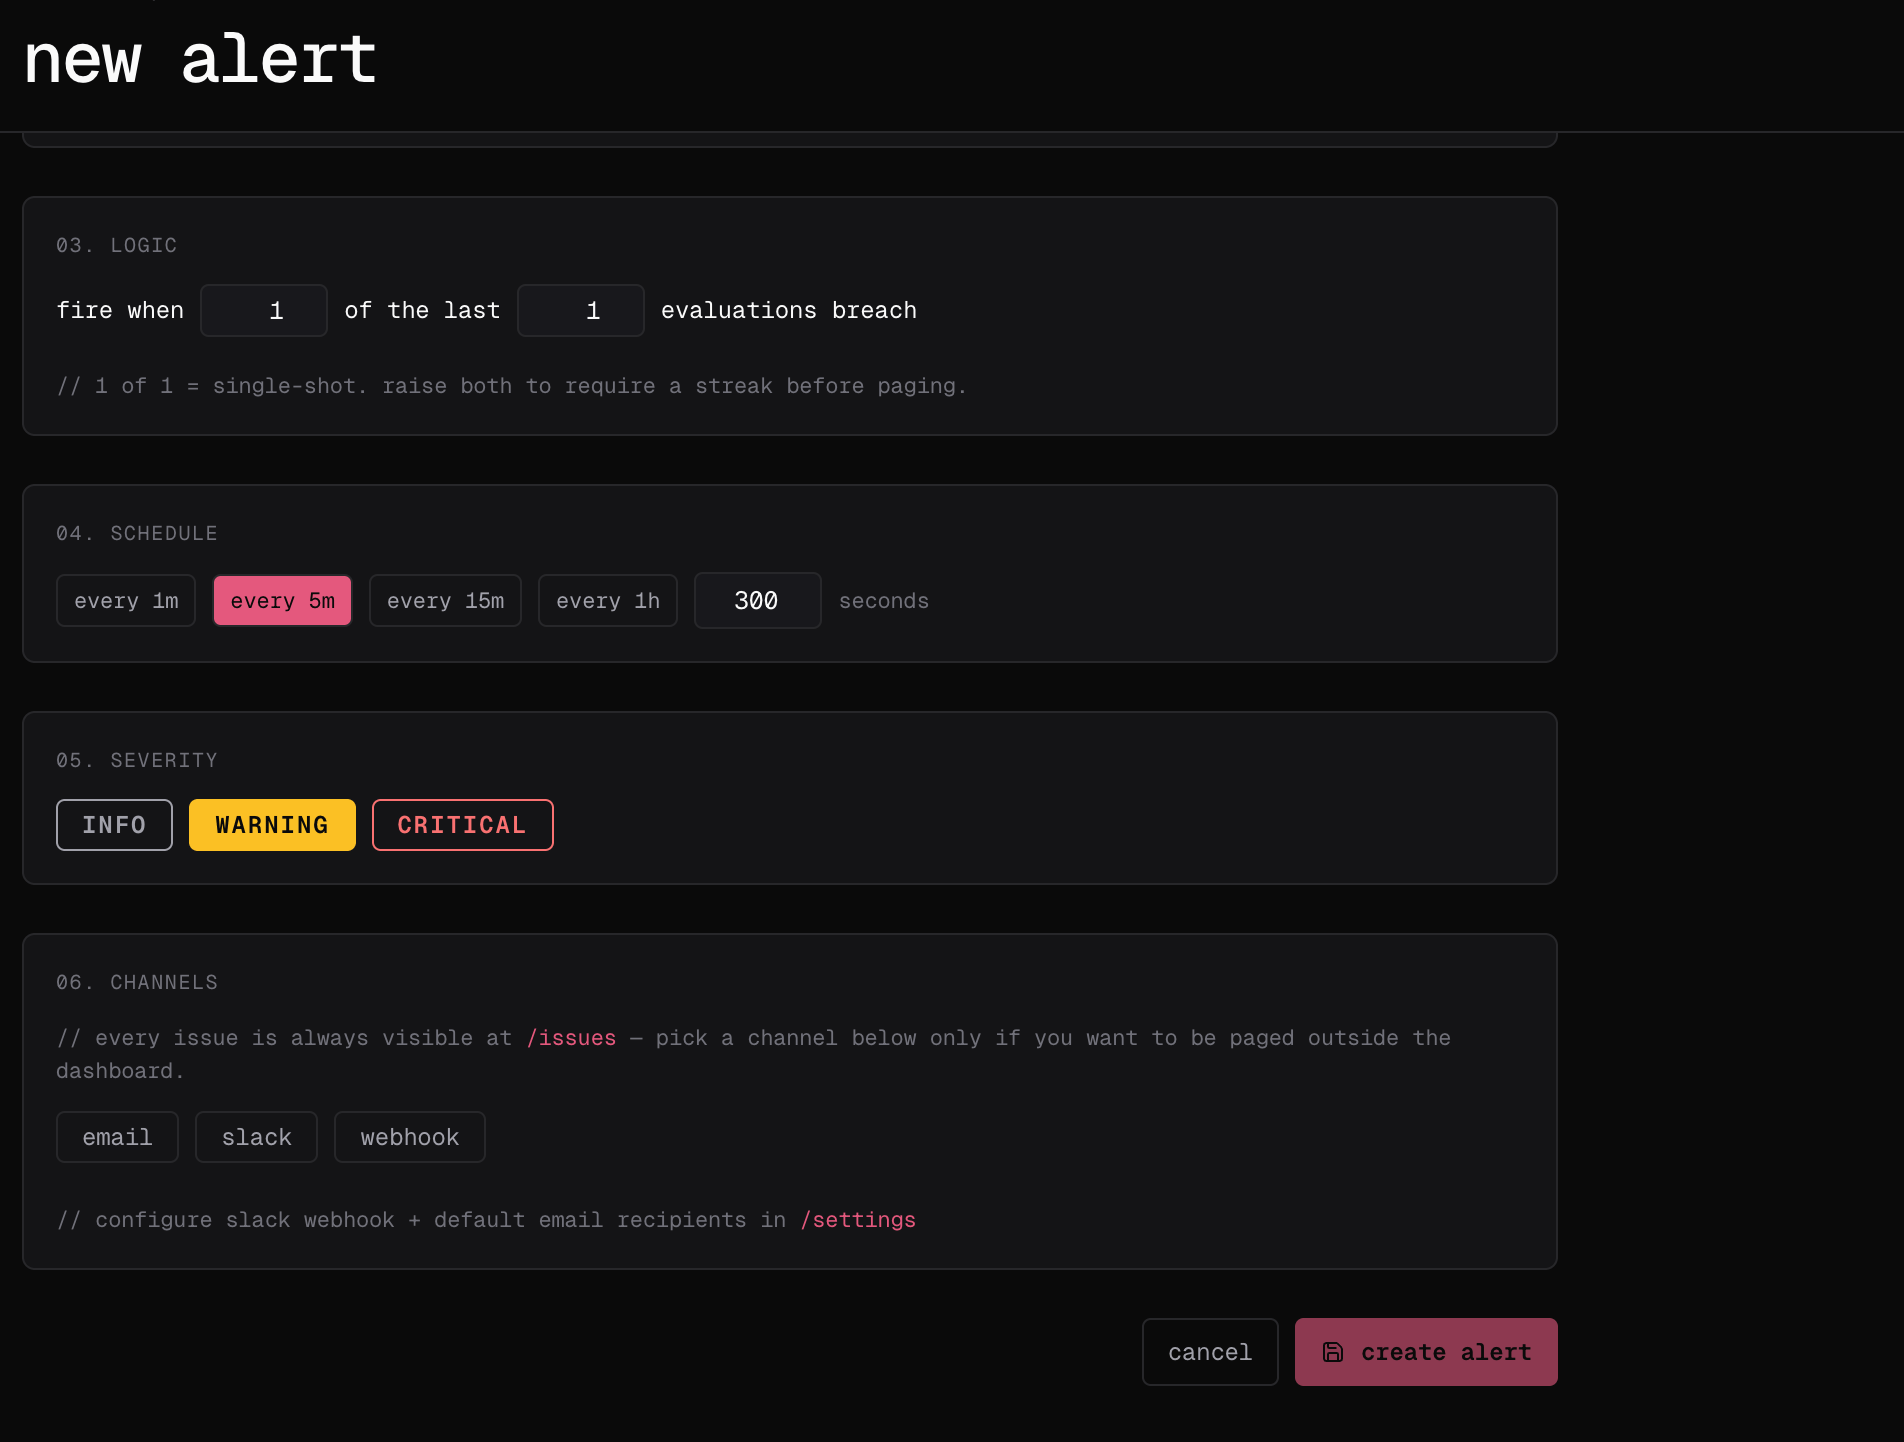
Renseignez le nom, la sévérité, le type de déclencheur, la condition, l’intervalle d’évaluation, le nombre de dépassements, la fenêtre et les canaux.
Sauvegardez l’alerte, ouvrez sa page de détail et exécutez test.
Accédez à Analyser → Problèmes pour accuser réception, assigner, discuter, vous abonner et résoudre les incidents créés par l’alerte.
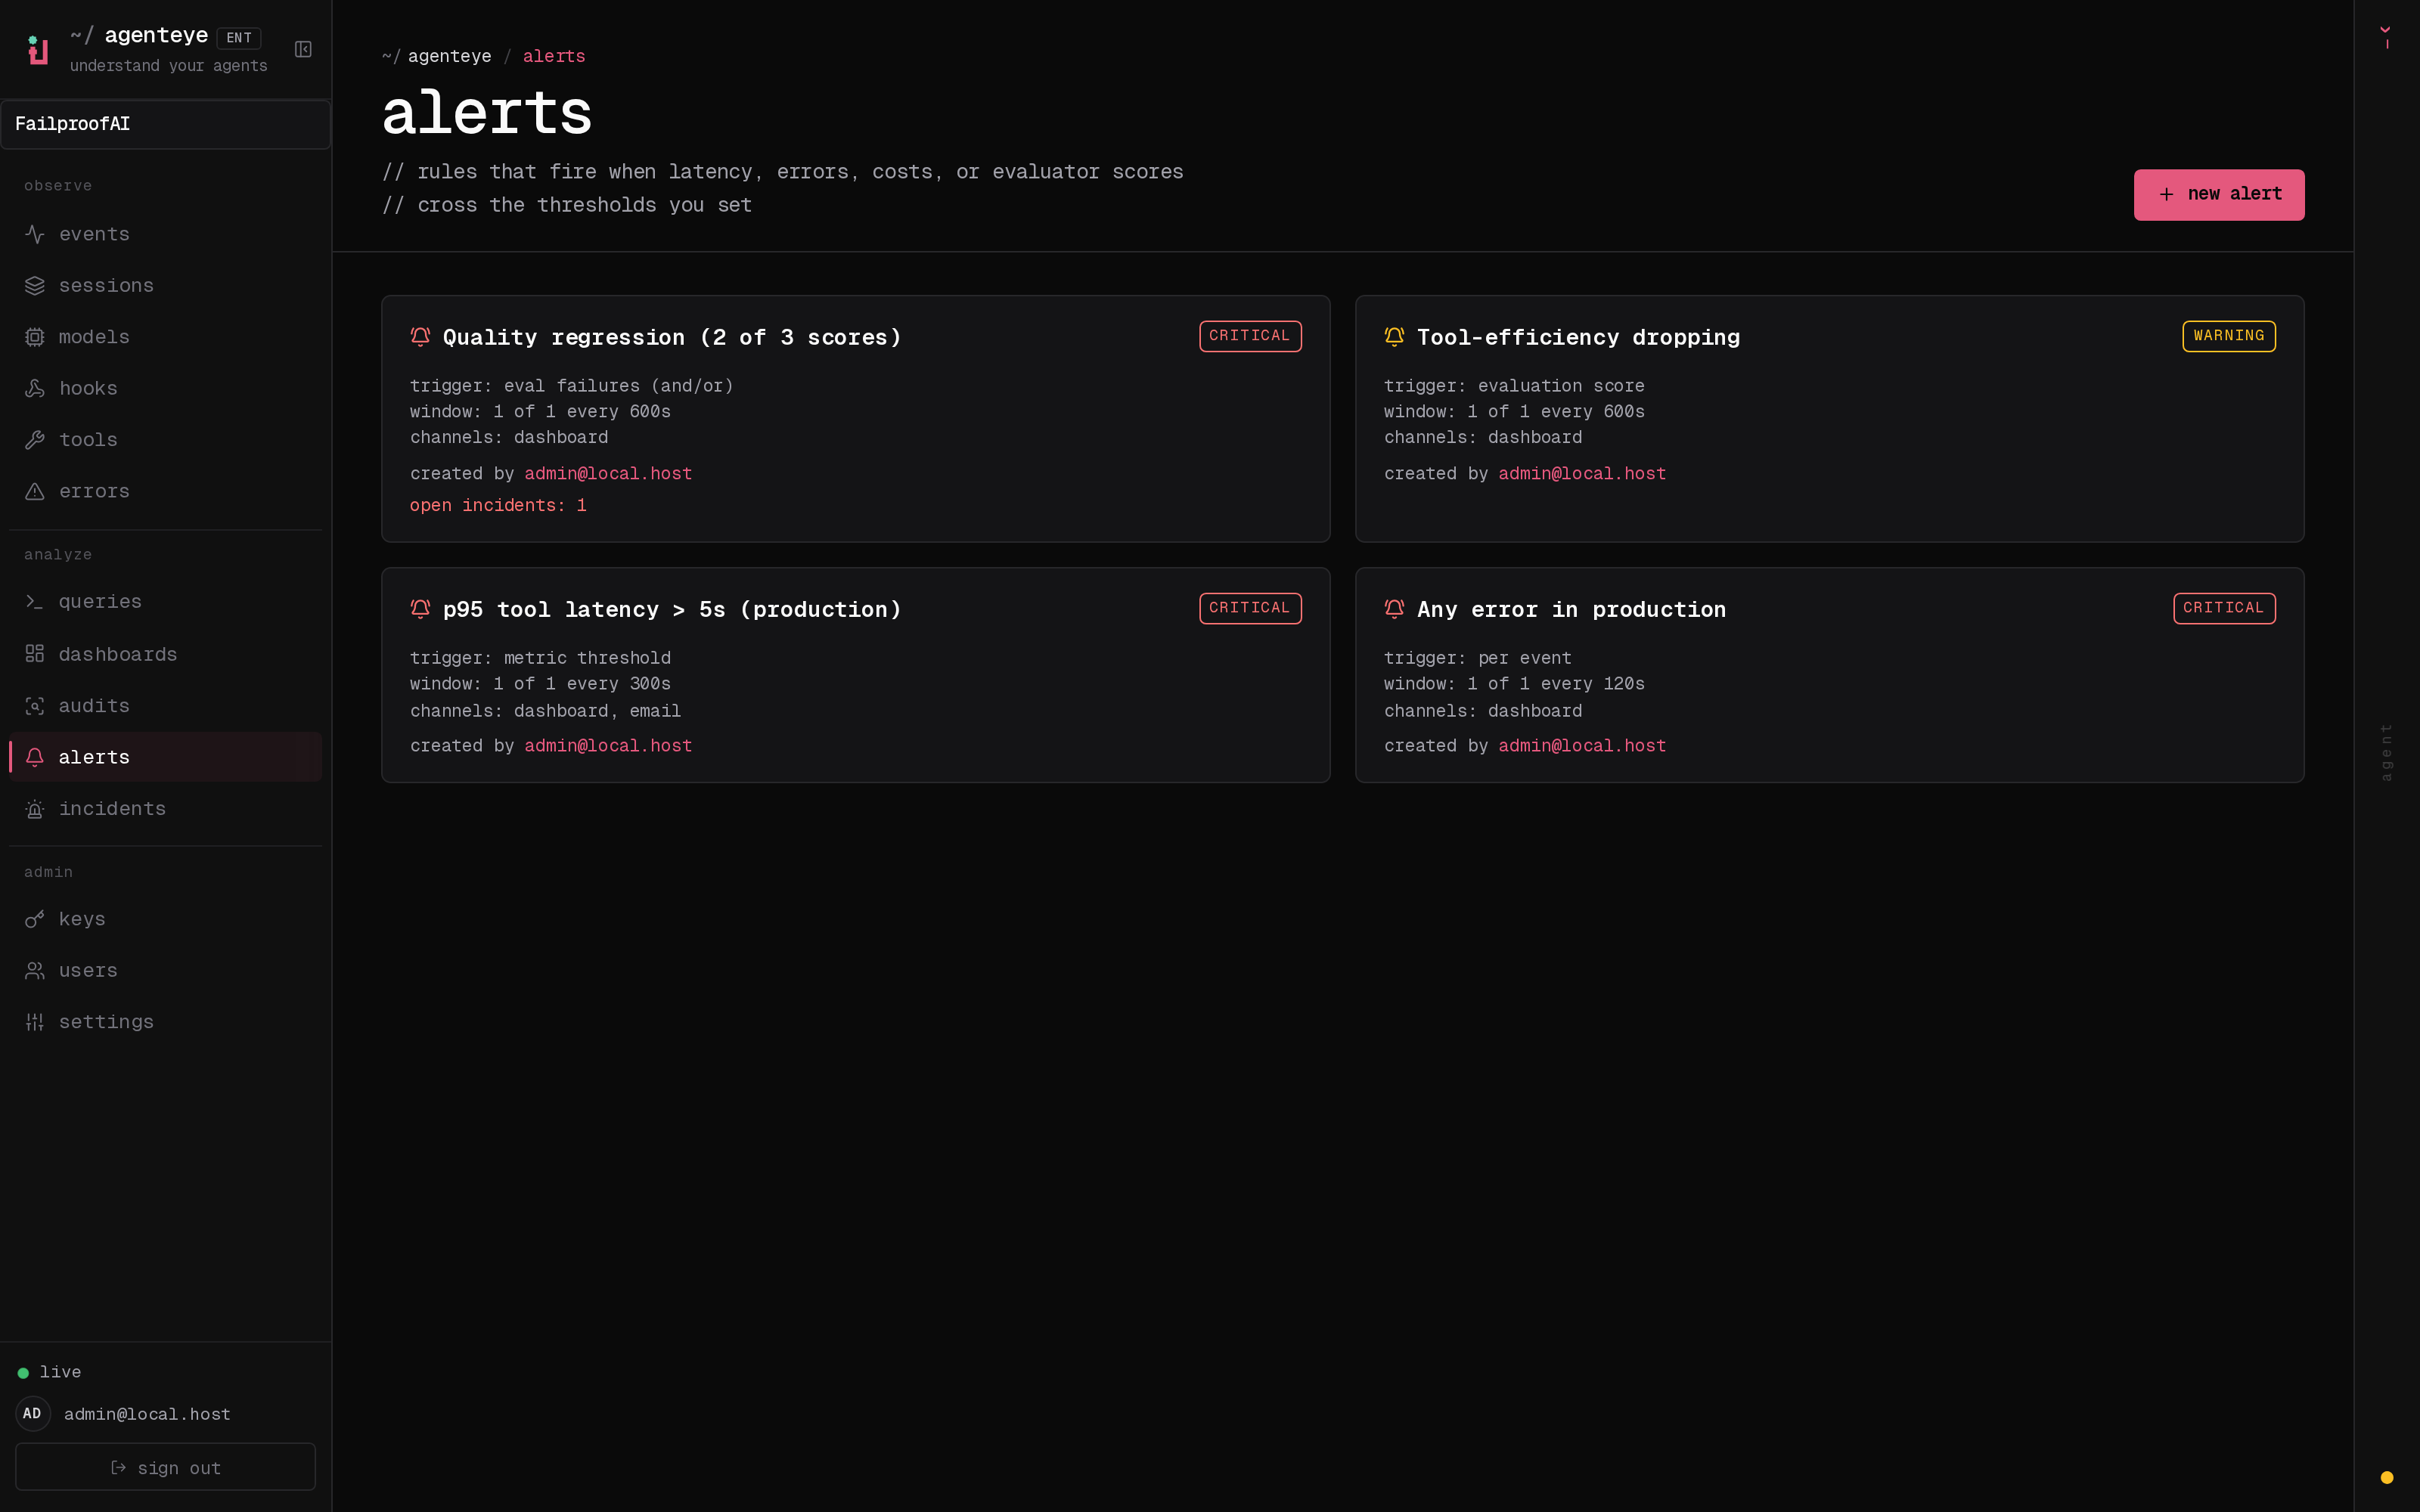
La première partie du formulaire identifie l’alerte et le signal qui doit la déclencher.La deuxième partie contrôle la durée pendant laquelle la condition doit persister, la fréquence d’évaluation et les destinations des notifications.Après avoir sauvegardé, utilisez la liste des alertes pour confirmer que la règle est activée et que son déclencheur, sa fenêtre, sa sévérité et ses canaux correspondent à ce que vous aviez prévu.Testez l’alerte avant de vous en fier pour une réponse en production.
Utilisez fp alerts list pour consulter les règles et fp alerts delete <name> pour en supprimer une.Consultez la référence fp alerts pour l’ensemble complet des commandes d’alerte.
Les conditions d’alerte peuvent être basées sur des erreurs, des scores d’évaluation, des combinaisons d’évaluations ou du SQL personnalisé. Ajoutez des destinataires, testez la règle et ouvrez l’incident résultant pour l’accuser réception, l’assigner, le commenter, vous y abonner et le résoudre.
Nommez la condition et le flux de travail affecté.
Définissez l’environnement de manière explicite.
Fixez une fenêtre et un seuil qui évitent de réagir à un événement anodin isolé.
Incluez un lien ou une requête qui guide les intervenants vers les sessions.
Assignez un responsable avant d’activer la règle.
Après avoir résolu un résultat d’audit, ajoutez une alerte pour le cas où la même défaillance pourrait se reproduire en dehors de la couverture de la politique.