

Ouvrir les audits
- Tableau de bord
- CLI
Accédez à Analyser → Audits. La page affiche l’état planifié, les conclusions ouvertes, la dernière exécution, la prochaine exécution, la cadence, et indique si l’audit dispose d’un résumé ou de pages de référence. Sélectionnez une carte pour accéder aux paramètres et à l’historique des exécutions ; sélectionnez nouvel audit pour en créer un.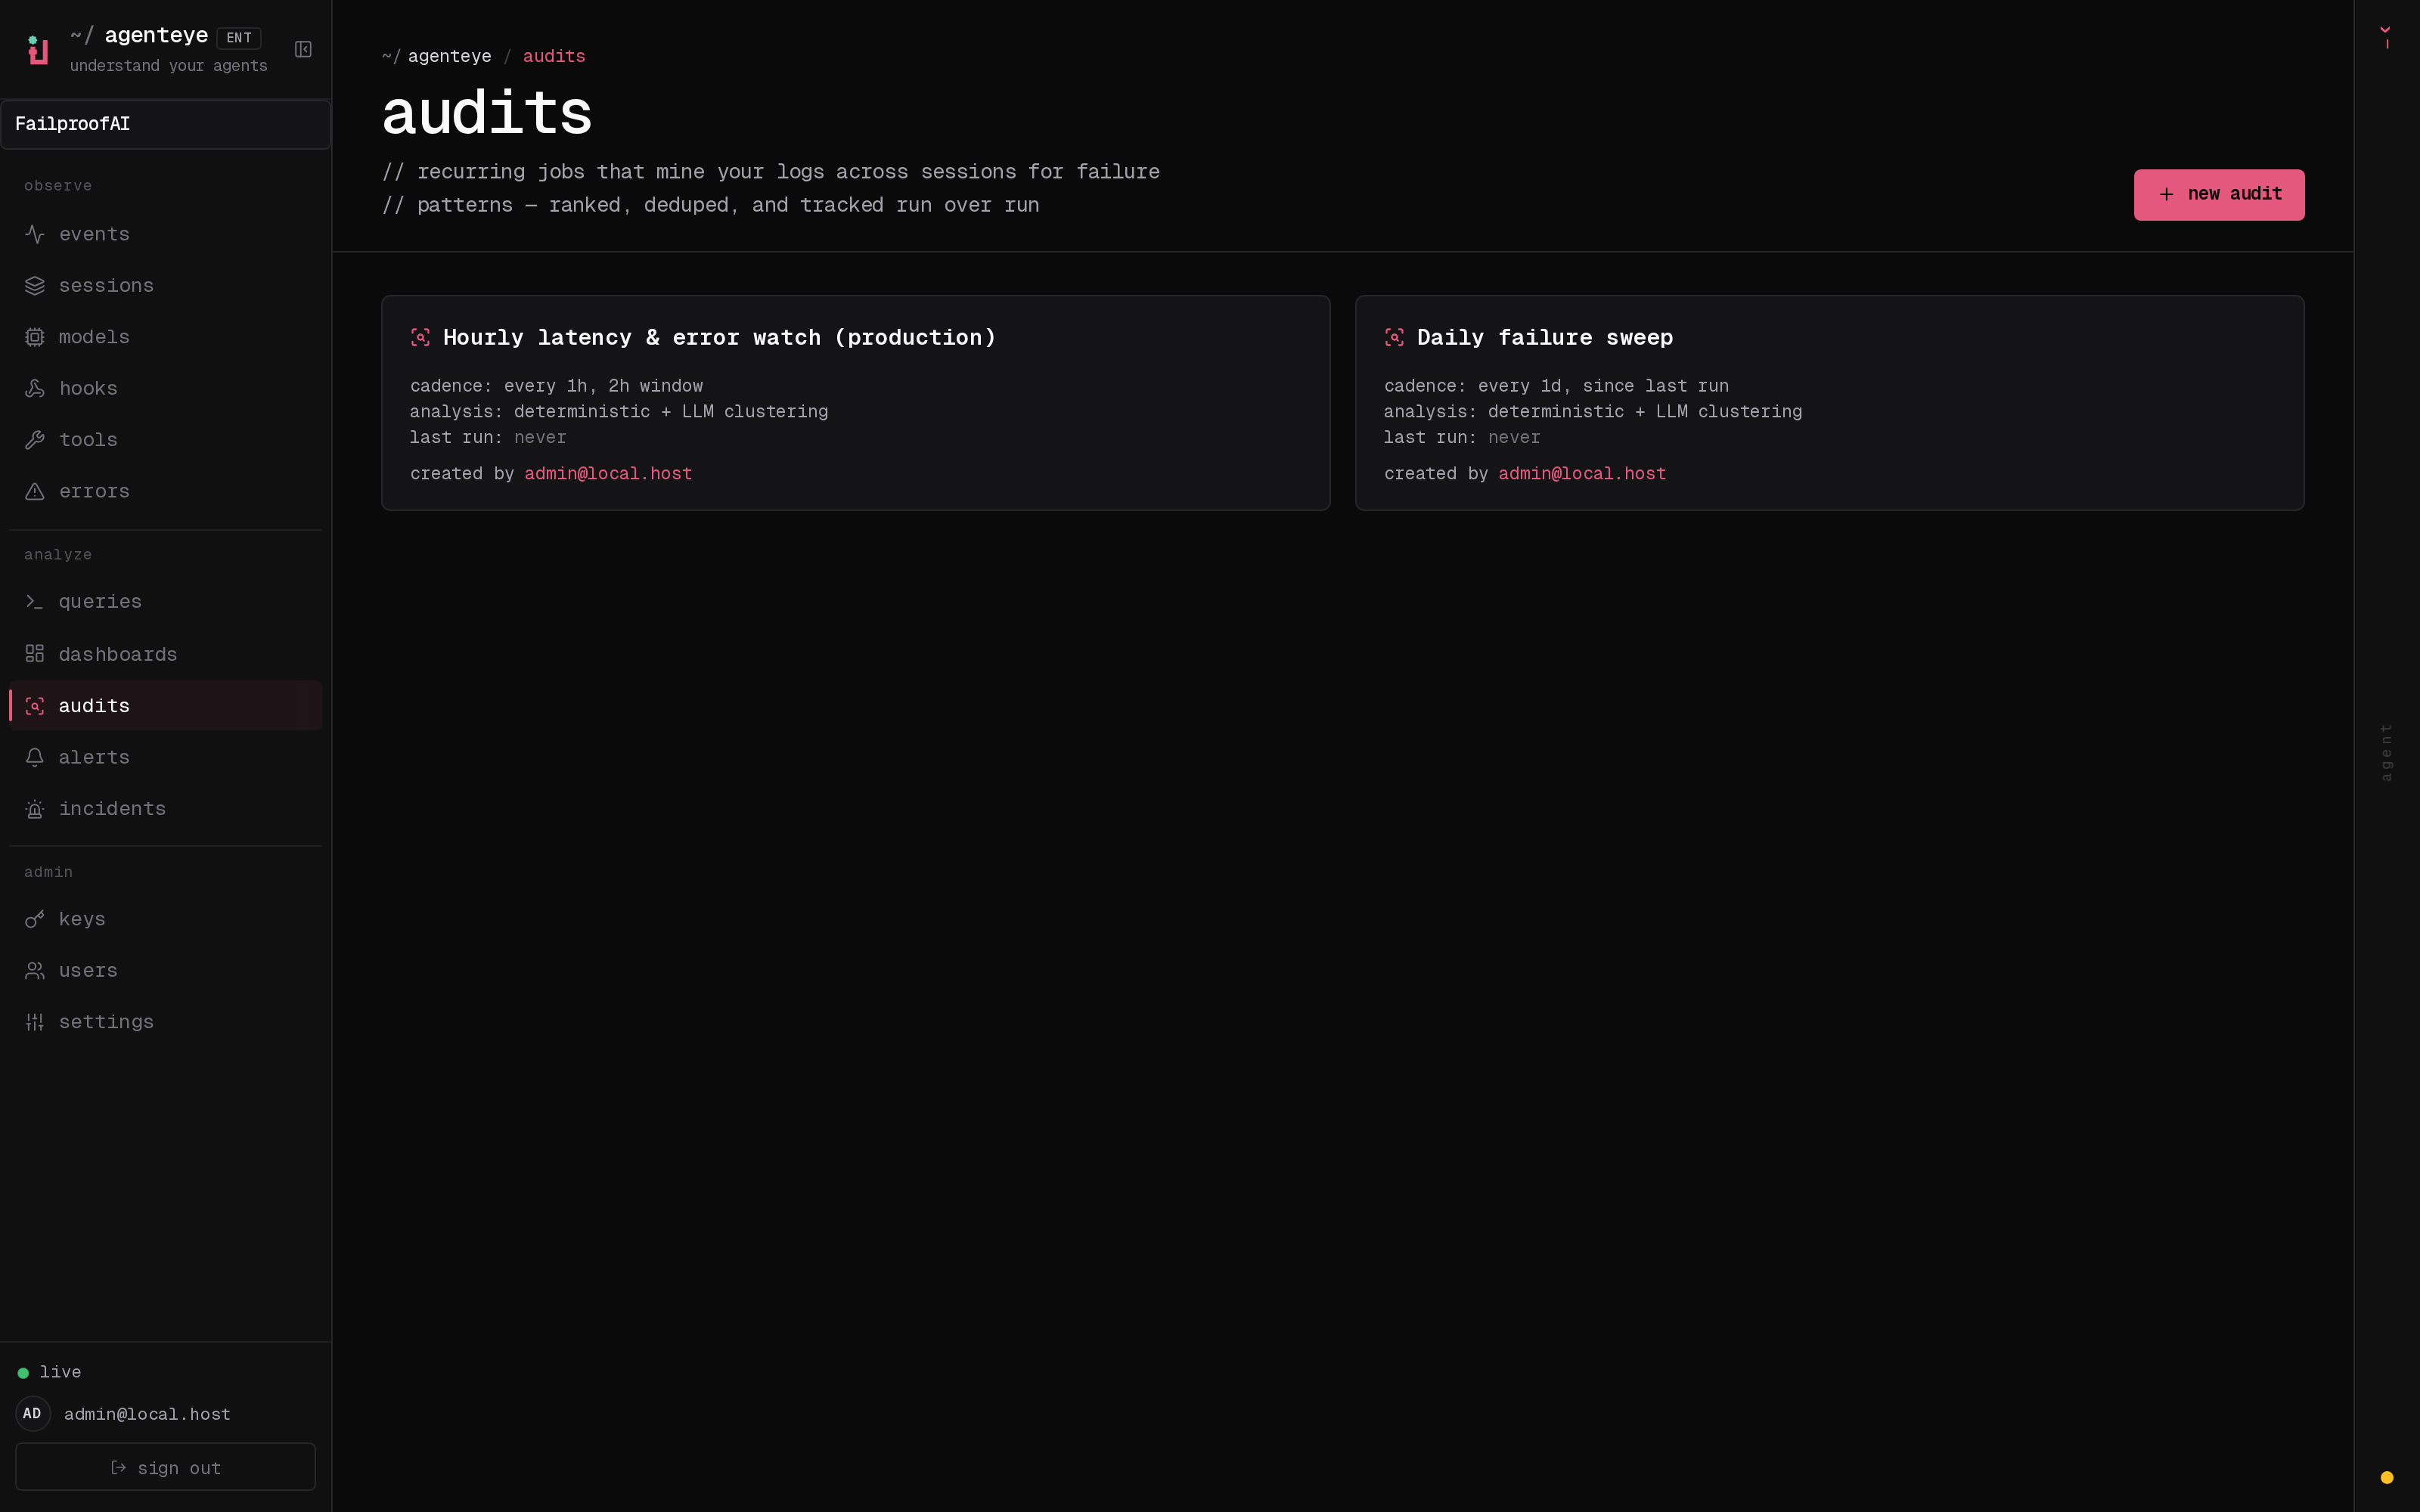
- À quel moment les agents abandonnent-ils des tâches sans escalade ?
- Quels échecs d’outils entraînent des tentatives infructueuses ?
- Les agents accèdent-ils à des données en dehors du flux de travail prévu ?
- Qu’est-ce qui a changé après la mise à jour d’un modèle, d’un prompt ou d’un outil ?
Flux de réponse d’un audit
Configurer un audit
Définissez l’objectif, la population et le contexte de référence avant la première exécution.
Ajouter le contexte des agents
Précisez ce que chaque agent doit produire et ce qu’il ne doit jamais faire.