

Lancer et inspecter un audit
- Tableau de bord
- CLI
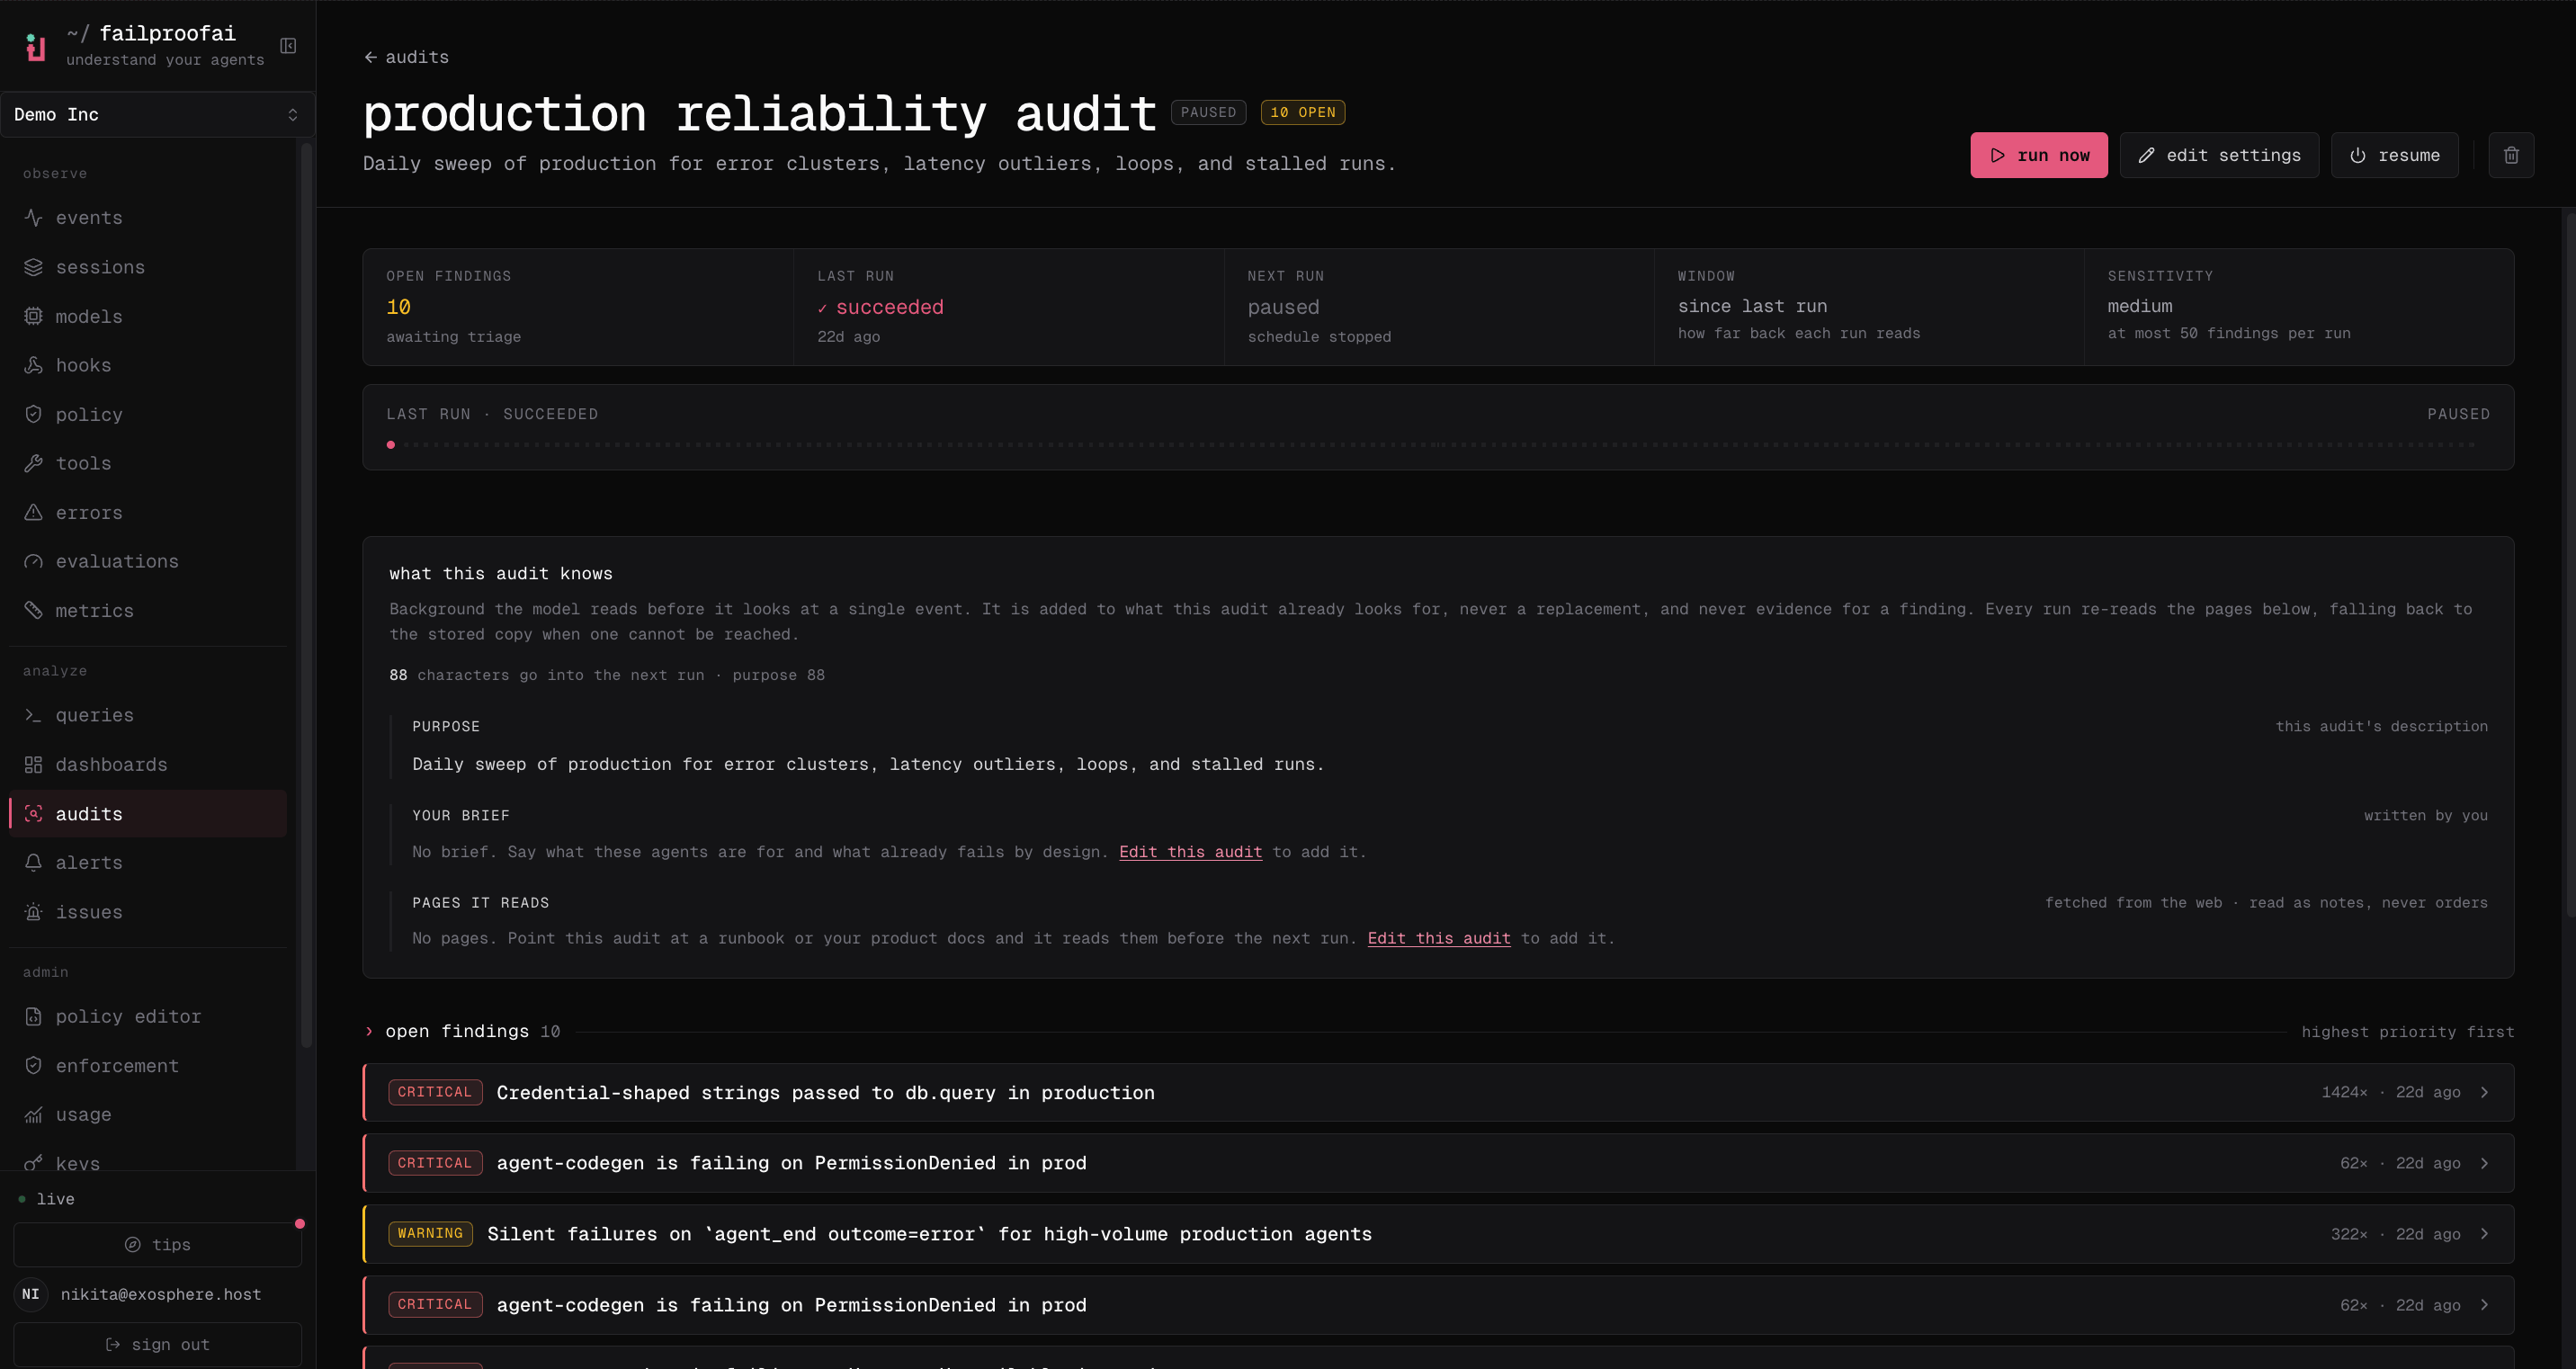
- Accédez à Analyser → Audits, ouvrez l’audit et sélectionnez lancer maintenant. Une réponse en file d’attente signifie que le répartiteur le démarrera sous peu.
- Ouvrez la nouvelle exécution pour consulter son statut, sa fenêtre, sa durée, le nombre de résultats et le rapport.
- Sélectionnez une session de preuves pour ouvrir la trace exacte.
-
Retournez à la page de l’audit pour modifier les paramètres, désactiver la planification ou inspecter les exécutions précédentes.
Avant de lancer
- Confirmez que des sessions existent dans la fenêtre temporelle sélectionnée.
- Vérifiez les filtres d’environnement et d’agent.
- Assurez-vous que le contexte de référence est à jour.
- Veillez à ce que l’objectif décrive un mode de défaillance, et non une conclusion souhaitée.
Examiner l’exécution
Commencez par le statut de l’exécution, la couverture des sessions et la vérification que l’analyse par le modèle s’est bien déroulée. Inspectez ensuite la sévérité, la description, les sessions de preuves, les requêtes associées et la piste de prévention suggérée pour chaque résultat. Utilisez le statut des résultats pour les accuser de réception, les mettre en sourdine, les rejeter, les résoudre, les rouvrir ou assigner des tâches. Conservez les preuves même lorsque le résultat est rejeté ; elles expliquent pourquoi cette décision a été prise.Interpréter une exécution vide ou différée
Lorsque l’analyse ne s’exécute pas, les audits
since_last conservent cette fenêtre non analysée ouverte pour la prochaine exécution réussie. Les résultats existants ne sont pas archivés, car une analyse ignorée ne prouve pas que la défaillance a disparu.
Comprendre les notifications d’échec
Une exécution échouée ou une étape d’analyse par le modèle échouée utilise les destinataires e-mail de l’audit. Si l’audit ne dispose d’aucun canal e-mail, Failproof AI se replie sur le paramètrealerts.email_default_recipients de l’organisation, afin qu’un audit silencieusement défaillant dispose toujours d’une voie d’escalade.
L’e-mail doit être activé pour l’organisation et le SMTP doit être configuré. Sinon, l’échec est journalisé mais aucun e-mail ne peut être envoyé. Les échecs d’exécution ne déplacent pas l’ancre de planification fixe de l’audit.
Chaque exécution stocke également le contexte agent exact utilisé pour chaque agent sous forme d’instantané de contrat. Les modifications ultérieures ne changent pas le standard de preuve enregistré avec une exécution antérieure.